Зловредната употреба на изкуствения интелект: Архитектура на заплахите в три измерения
Изображение: Svetni.me / ИИ генерирано изображение
В мащабен международен изследователски доклад [1], екип от 26 водещи учени и специалисти по сигурност от академичните среди, индустрията и гражданския сектор публикува първия всеобхватен системен анализ на рисковете от злоумишлено използване на машинното обучение. Проучването, инициирано от Института за бъдещето на човечеството към Оксфордския университет, Центъра за изследване на екзистенциалния риск към Кеймбридж и организацията OpenAI, се оглавява от Майлс Бръндидж, с участието на Джак Кларк, Хелън Тонър и Дарио Амодей. Документът очертава нов етап в дебатите около изкуствения интелект: пренасочване на общественото внимание от абстрактни сценарии за свръхинтелигентност към непосредствените опасности от умишлена експлоатация на достъпни технологии с двойна употреба [1].
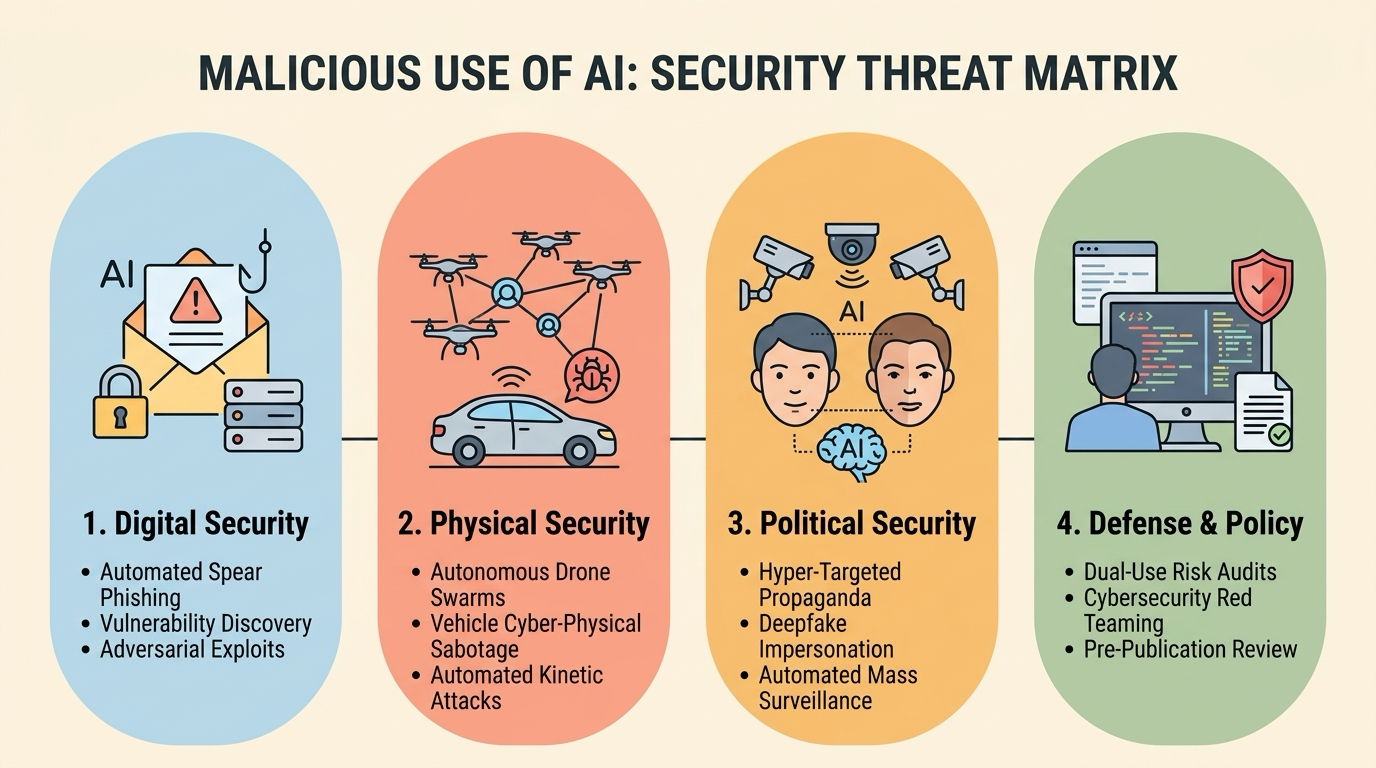
Авторите подчертават, че бързият прогрес в автономните изчисления и разпознаването на образи не само разкрива нови възможности за икономиката и медицината, но и драстично трансформира периметъра на сигурността. Докладът формализира класификация, обхващаща три взаимосвързани измерения на сигурността – цифрово, физическо и политическо, и анализира фундаменталните механизми, чрез които нападателите придобиват асиметрични предимства.
Изображение: Svetni.me / ИИ генерирана инфографика
Трансформация на ландшафта: Разширяване, новост и качествен скок
Основната аналитична рамка на доклада разделя влиянието на изкуствения интелект върху заплахите на три качествени категории:
Първо, разширяване на съществуващите заплахи (expansion of existing threats). Чрез автоматизиране на задачи, които традиционно изискват значителен човешки труд, време и специализирана квалификация, машинното обучение понижава пределните разходи за извършване на нападения. Това позволява на злонамерени актьори да увеличат драстично както честотата и интензитета на атаките, така и броя и разнообразието на потенциалните мишени.
Второ, въвеждане на качествено нови заплахи (introduction of new threats). Изкуственият интелект позволява изпълнението на задачи, които досега са били физически невъзможни или непосилно бавни за човешки оператори. Същевременно, масовото внедряване на невронни мрежи в критичната инфраструктура създава изцяло нови системни уязвимости, свързани със спецификата на машинното обучение.
Трето, промяна в типичния характер на заплахите (change to the typical character of threats). Нападенията стават значително по-прецизно таргетирани, адаптивни и пространствено отдалечени. Вграждането на автономия размива дистанцията между нападател и жертва, затруднява географската и институционална атрибуция и изостря оперативната асиметрия между атакуващи и защитаващи се [1].
Цифрова сигурност: Разрушаване на бариерата между мащаб и прецизност
В цифровата сфера традиционната киберзащита се крепи на икономически компромис: атаките могат да бъдат евтини и масови (като спам и стандартен фишинг) или прецизни и скъпи (целенасочен пробив от елитни хакерски групи). Докладът показва, че навлизането на автономни алгоритми напълно разрушава тази бариера.
Един от най-ясните примери е автоматизираният спиърфишинг. Чрез събиране и анализ на огромни обеми данни от социални мрежи и публични регистри, езиковите модели могат да синтезират високоперсонализирани и правдиви съобщения в промишлен мащаб. За разлика от човешкия оператор, алгоритъмът може да поддържа паралелна убедителна кореспонденция с хиляди конкретни цели, свеждайки разходите на контакт почти до нула.
Наред с това, изследователите акцентират върху автоматизираното откриване на софтуерни пропуски и автономното компилиране на експлойти. Системите за автоматизиран одит откриват уязвимости от тип нулев ден и тестват защити със скорост, изпреварваща цикъла на реакция на екипите по поддръжка.
В същото време защитните модели стават мишена на състезателно машинно обучение. Чрез генериране на състезателни примери (минимални невъзприемаеми за човека модификации във входните данни) и умишлено отравяне на обучителните масиви (data poisoning), атакуващите могат незабележимо да парализират филтрите за злонамерен софтуер или мрежовите скенери [1].
Физическа сигурност: Автономни рояци и уязвимост на кибер-физическите системи
При физическата сигурност основният източник на риск е свързан с автоматизацията на кинетични платформи и сливането на софтуера с физическия свят.
Докладът отделя специално внимание на комерсиално достъпните дронове. Оборудвани с алгоритми за автономна навигация и компютърно зрение, тези апарати елиминират зависимостта от дистанционно радиоуправление, което ги прави невъзприемчиви към стандартни методи за заглушаване на радиосигнала. Използването на алгоритми за координирано поведение позволява организирането на масирани атаки в рамките на автономна война с дронове, при която стотици евтини апарати могат да преодолеят скъпи противовъздушни системи и да нанесат удари по чувствителни обекти.
Потенциалното прецизно целеуказване чрез разпознаване на лица и силуети поражда риск от автоматизирани покушения срещу конкретни лица на публични места без физическото присъствие на нападател.
Паралелно с това възниква опасността от компрометиране на кибер-физически системи. Масовото навлизане на самоуправляващи се автомобили, автономни влакови композиции, индустриални роботи и смарт електропреносни мрежи създава среда, в която софтуерният пробив води директно до физически сблъсък, разрушение или прекъсване на жизненоважни комунални услуги [1].
Политическа сигурност: Дезинформация по поръчка, синтетични медии и наблюдение
В политическата област изкуственият интелект създава инструменти за директно подкопаване на доверието в институциите, изборните процеси и обществения консенсус.
Особено критично е развитието на генеративните технологии и дийпфейк синтеза. Авторите предупреждават, че появата на правдоподобно фалшифицирани видеозаписи и клонирани аудиозаписи на държавни фигури и обществени лидери разрушава обективната доказателствена стойност на медийните документи. Това поражда двоен системен ефект: от една страна, обществото лесно може да бъде заблудено от напълно измислени събития; от друга страна, корумпирани фигури могат да отхвърлят автентични уличаващи записи с аргумента, че са дело на синтетичен генератор.
Машинното обучение позволява и прецизен психологически анализ на поведението на избирателите. Автоматизираното профилиране прави възможно провеждането на хипертаргетирани дезинформационни кампании, адаптирани към страховете, убежденията и предразсъдъците на отделни социални групи.
Не на последно място, засилването на аналитичния капацитет на алгоритмите дава възможност на авторитарни режими да установят всепроникващо наблюдение. Автоматичната обработка на телефонни разговори, камери за улично видеонаблюдение и онлайн активност превръща цензурата и следенето в напълно автономни държавни процеси, които могат да пресичат несъгласието още в зародиш [1].
Стратегически баланс и четирите приоритетни препоръки
Централен въпрос в изследването е дали в дългосрочен план изкуственият интелект ще фаворизира нападателите или защитниците. Авторите подчертават, че този баланс не е технологично предопределен, а зависи от политическите, организационните и инженерните решения, които се вземат днес.
Докладът формулира четири ключови препоръки за изследователите и институциите:
Тясно сътрудничество между законодатели и технически изследователи: Институциите за публична сигурност и създателите на политики трябва редовно да се консултират с учените в областта на AI, за да предвиждат и неутрализират новите рискове преди тяхното масово разпространение.
Осъзнаване на двойната употреба от страна на изследователската общност: Учените и софтуерните инженери трябва да третират разработките си като технологии с възможна двойна употреба, допускайки етичните и свързаните със сигурността съображения да влияят върху нормите за откритост и споделяне на код.
Заимстване на практики от зрели дисциплини: Общността по изкуствен интелект трябва да почерпи опит от сфери с дългогодишни практики за управление на риска – като класическата киберсигурност и биотехнологиите. Това включва формиране на механизми за отговорно оповестяване на уязвимости (responsible disclosure), провеждане на симулации с враждебни екипи (red teaming) и разработване на защитен хардуер.
Разширяване на спектъра от участници: В дискусиите и регулаторните процеси трябва да бъдат привлечени независими експерти по сигурност, социолози, юристи и представители на гражданското общество, за да се гарантира устойчив демократичен контрол [1].
Докладът на Бръндидж и колегите му поставя фундамента на съвременната дисциплина по сигурност на изкуствения интелект. Той доказва, че ефективната защита на цифровите, физическите и демократичните институции изисква изпреварващо планиране, вградени механизми за безопасност и трансформация на традиционната култура на безусловна откритост в научните публикации [1].
Източници: