Изследователи преодоляха изолацията на OpenAI Codex за изпълнение на команди върху хоста
Изображение: Svetni.me / Авторско изображение
Изследователи по компютърна сигурност разкриха сериозна уязвимост в средата за изпълнение на OpenAI Codex, която позволява излизане от изолирания пясъчник и стартиране на команди директно върху хост сървъра, съобщава BleepingComputer [1].
Техническият дефект класифицира инцидента като критично бягство от пясъчник (sandbox escape), водещо до потенциално отдалечено изпълнение на код (RCE). Инцидентът повдига фундаментални въпроси относно сигурността на автономните среди за изпитване на генериран от ИИ код [1].
Изображение: Svetni.me / ИИ генерирана инфографика
Механизъм на пробива и преодоляване на контейнера
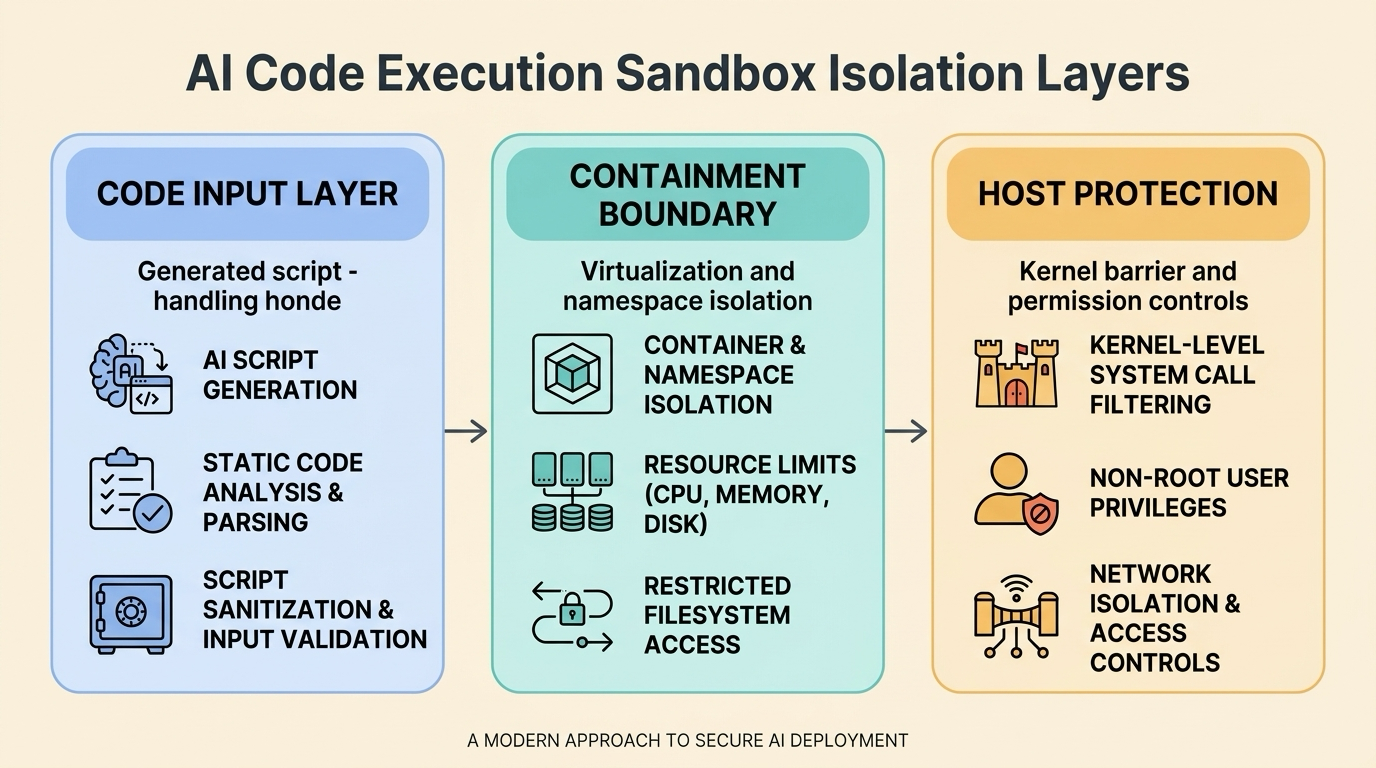
Според публикувания доклад експлойтът се възползва от пропуски в конфигурацията на сигурността и нискостепенни системни интерфейси в тестовия контейнер на платформата.
Чрез подаване на специално модифициран програмен фрагмент изследователите са успели да манипулират системните извиквания и да заобиколят ограниченията на линукс пространствата от имена (namespaces) [1]:
Манипулация на дескриптори: Пренасочване на привилегировани дескриптори към хост ядрото за заобикаляне на локалната изолация.
Достъп до хост ресурси: Придобиване на възможност за четене на системни файлове и изпълнение на бинарни команди с правата на базовата операционна система.
Последици за автоматизираните ИИ платформи
Откритието подчертава уязвимостта на популярните облачни среди, които разчитат единствено на стандартна контейнеризация за изпълнение на ненадежден потребителски или генериран от невронни мрежи код.
Специалистите препоръчват въвеждането на многослойни изолационни бариери, включващи хардуерно базирана микро-виртуализация и стриктен контрол върху системните извиквания, за да се предотврати преливането на компрометирани процеси към продукционната инфраструктура.
Източници:
[1]: Researchers escape OpenAI Codex sandbox to run commands on host - BleepingComputer