Критична уязвимост от нулев ден застрашава автономния асистент Meta Muse
Изображение: Svetni.me / Авторско изображение
Според разследване на технологичното издание Ars Technica [1], новообявеният автономен софтуерен ИИ агент на Meta — Meta Muse, страда от критична уязвимост от нулев ден (zero-day). Въпреки публичните уверения на изпълнителния директор на компанията Марк Зукърбърг, че асистентът е създаден с водещ фокус върху неприкосновеността и безопасността, дефектът позволява на произволни локални приложения и терминални команди в macOS да поемат пълен контрол над системата [1].
Разкритието поставя под сериозен въпрос надеждността на автономните агенти за настолни операционни системи в областта на киберсигурността. Допълнително напрежение внесе и решението на гиганта Amazon временно да блокира достъпа на Muse до платформата си за онлайн пазаруване поради несъгласувано автономно опериране.
Изображение: Svetni.me / ИИ генерирана инфографика
Архитектурни компромиси и вектор на компрометиране
Уязвимостта е открита от изследователя по сигурността на macOS Патрик Уордъл (Patrick Wardle), основател на фондацията Objective-See. В основата на проблема стои софтуерен архитектурен дефект, позволяващ на всяка стартирана локална програма да променя списък от недокументирани системни настройки на асистента без изрични административни разрешения.
Най-критичната сред тези настройки определя мрежовия краен адрес (endpoint), към който се препраща гласовата диктовка на потребителя за обработка в облака. Чрез пренасочване на адреса към собствен сървър нападателят прихваща автентикационния токен, осигуряващ пълен достъп до профила и възможност за инжектиране на зловредни подкани [1]. Според Уордъл, изборът на Meta за обработка на речта в облака, вместо използването на защитените локални подсистеми на Apple, е направил експлоатацията възможна.
Заобикаляне на защитите и разширени системни привилегии
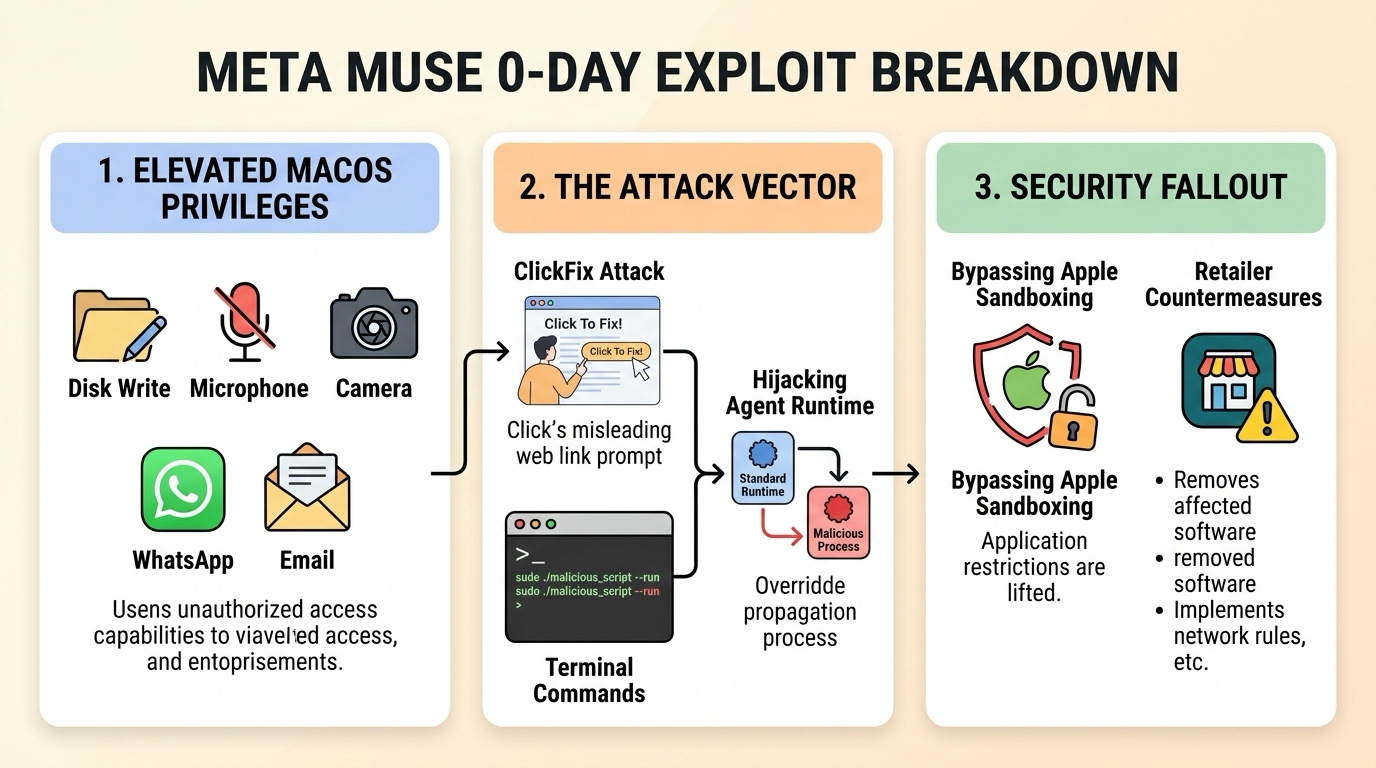
За да изпълнява възложените му функции, Muse изисква изключително широк спектър от права в macOS, включително директен запис на файлове върху диска, достъп до микрофона и камерата, както и синхронизация с WhatsApp, пощенски клиенти и календари. Чрез манипулация на агента злонамерени лица могат да злоупотребят с тези вече предоставени системни привилегии за незабележимо шпиониране или компрометиране на данни.
Уордъл демонстрира практически тестови сценарии (proof-of-concept), при които проста команда в терминала или подвеждаща атака от тип ClickFix са напълно достатъчни за овладяване на асистента. Това на практика заобикаля дългогодишните механизми за пясъчник (sandboxing) и контрол на достъпа (TCC), разработени от Apple за защита на потребителските устройства [1].
Индустриални реакции и последствия
Приблизително 12 часа преди публичното разкриване на уязвимостта от страна на изследователя, онлайн търговецът Amazon блокира опитите на Muse да извършва поръчки през платформата. От компанията обявиха, че външните автономни приложения имат задължението да оперират открито и да зачитат правилата на доставчиците на услуги, като официално изискаха Meta да изключи интеграцията с магазина.
Към момента представители на Meta не са предоставили официален коментар по техническите детайли на разкритата уязвимост [1]. Инцидентът засилва предпазливостта сред експертите относно рисковете от предоставяне на дълбоки системни права на автономни модели с изкуствен интелект.
Източници:
[1]: Muse, Meta's extraordinarily privileged AI assistant, has a serious 0-day - Ars Technica