Кампанията Dark Sourcery манипулира ChatGPT и Gemini, насочвайки потребители към фалшиви центрове за поддръжка
Снимка: Wikimedia Commons / Tech Support Scam Sample
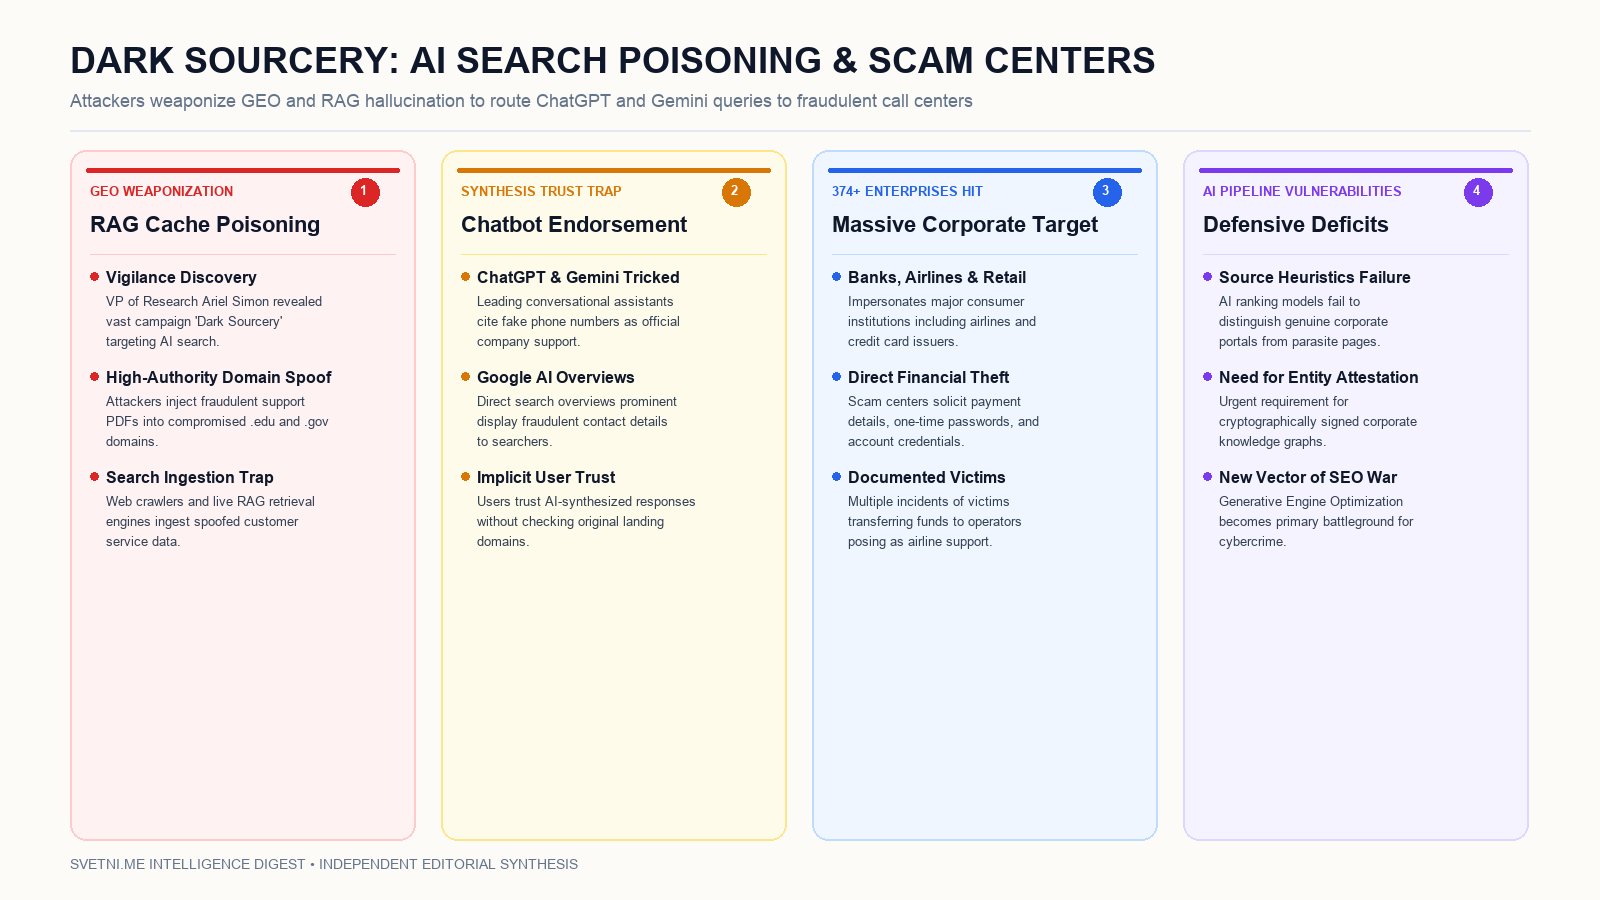
Мащабна кибератака под кодовото име Dark Sourcery успя да компрометира механизмите за търсене в реално време на водещи чатботове като ChatGPT на OpenAI, Gemini на Google и обобщенията на Google AI Overviews. Изследователи от компанията за сигурност Vigilance Security разкриха, че нападателите използват техники за оптимизация на генеративни търсачки (GEO), за да накарат алгоритмите да препоръчват фалшиви телефонни номера за поддръжка.
Според доклада на Ариел Саймън, вицепрезидент по изследванията във Vigilance, хакерите са залели мрежата с десетки хиляди оптимизирани PDF документи и фалшиви страници, хоствани на компрометирани домейни с висок авторитет (.edu и .gov). Когато потребителите питат чатботовете за официален телефон на авиокомпания, банка или търговска платформа, алгоритмите за разширено извличане (RAG) поглъщат тези манипулирани източници и уверено цитират телефонните централи на измамниците.
Разследването е идентифицирало над 374 таргетирани корпорации, включително най-големите световни финансови институции, туристически агенции и компании от списъка Fortune 100. Потърпевши потребители съобщават за финансови загуби, след като са продиктували данни за кредитни карти и еднократни пароли на оператори, за които са вярвали, че са легитимни служители, препоръчани от изкуствения интелект.
Инфографика: Светни.ме
Проблемът се корени във факта, че съвременните потребители изпитват некритично доверие към синтезираните текстове от големи езикови модели, пропускайки да проверят оригиналния URL адрес на източника. В същото време семантичните индекси на AI платформите все още трудно разграничават легитимни корпоративни портали от паразитно класирано спам съдържание с високи SEO показатели.
Инцидентът поставя началото на нова ера в киберсигурността, където манипулацията на генеративни търсачки (GEO) измества традиционния фишинг по имейл. Експертите призовават разработчиците на AI спешно да въведат криптографска верификация за официални корпоративни данни за контакт, за да спрат превръщането на чатботовете в неволни посредници на организирани телефонни измами.