Un-Mused: Нулев ден в асистента на Meta за macOS заобикаля системните защити на Apple
Снимка: InfoQ / Patrick Wardle Research
Известният изследовател по киберсигурност и основател на фондацията Objective-See Патрик Уордъл разкри сериозна уязвимост от тип нулев ден в новия настолен клиент Meta Muse за операционната система macOS. Пробивът позволява на произволен непривилегирован локален процес да поеме контрол над разширените системни права на изкуствения интелект, заобикаляйки вградената защитна рамка на Apple (TCC).
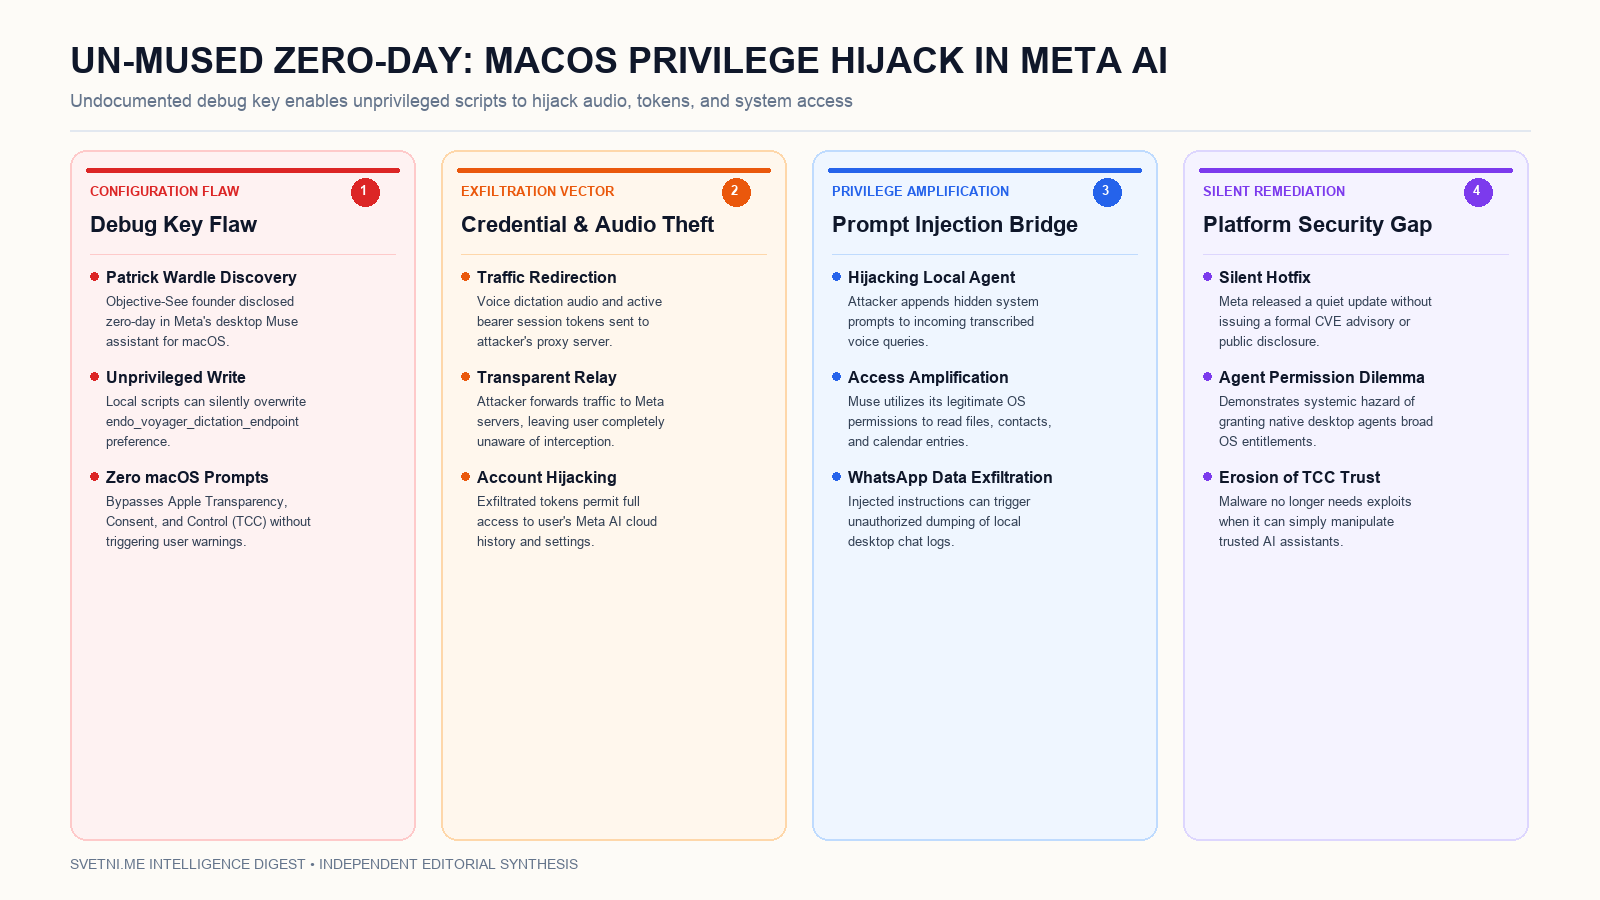
Дефектът се крие в недокументиран конфигурационен ключ в системния регистър на приложението, озаглавен endo_voyager_dictation_endpoint. На системи под macOS всеки локален скрипт или фонов процес, изпълняван от потребителя без администраторски (root) права, може свободно да презапише този параметър, без операционната система да изисква парола или да покаже предупредителен диалогов прозорец. Този ключ определя сървърния адрес, към който клиентът изпраща аудиозаписа от микрофона за разпознаване на глас.
При промяна на конфигурацията, приложението започва безшумно да пренасочва гласовите команди на потребителя заедно с валидния автентикационен токен на акаунта към контролиран от нападателя прокси сървър. Уордъл демонстрира, че хакерът може прозрачно да препредава заявките към сървърите на Meta, за да не събуди подозрение, докато същевременно записва звука и получава пълен достъп до профила на жертвата.
Инфографика: Светни.ме
Освен кражба на самоличност и подслушване, експлойтът отваря вратата за атаки чрез инжектиране на команди (prompt injection). Чрез добавяне на скрити текстови инструкции към гласовите отговори, нападателят може да накара автономния асистент да използва легитимните си права за достъп до файловата система, контактите или локалните архиви на чатовете в WhatsApp и да ги изпрати на външен сървър.
Въпреки че Meta пусна тиха корекция (hotfix) за приложението си, компанията не издаде официален бюлетин за сигурност и не регистрира инцидента в глобалната CVE база данни. Случаят илюстрира фундаменталния парадокс при внедряването на автономни AI агенти на персонални компютри: колкото повече привилегии получава един асистент, толкова по-опасен вектор за проникване се превръща той при най-малката конфигурационна грешка.