Новият ботнет Carbonato внедрява автономни ИИ агенти Hermes за превземане на Docker сървъри
Изображение: Svetni.me / ИИ генерирано изображение
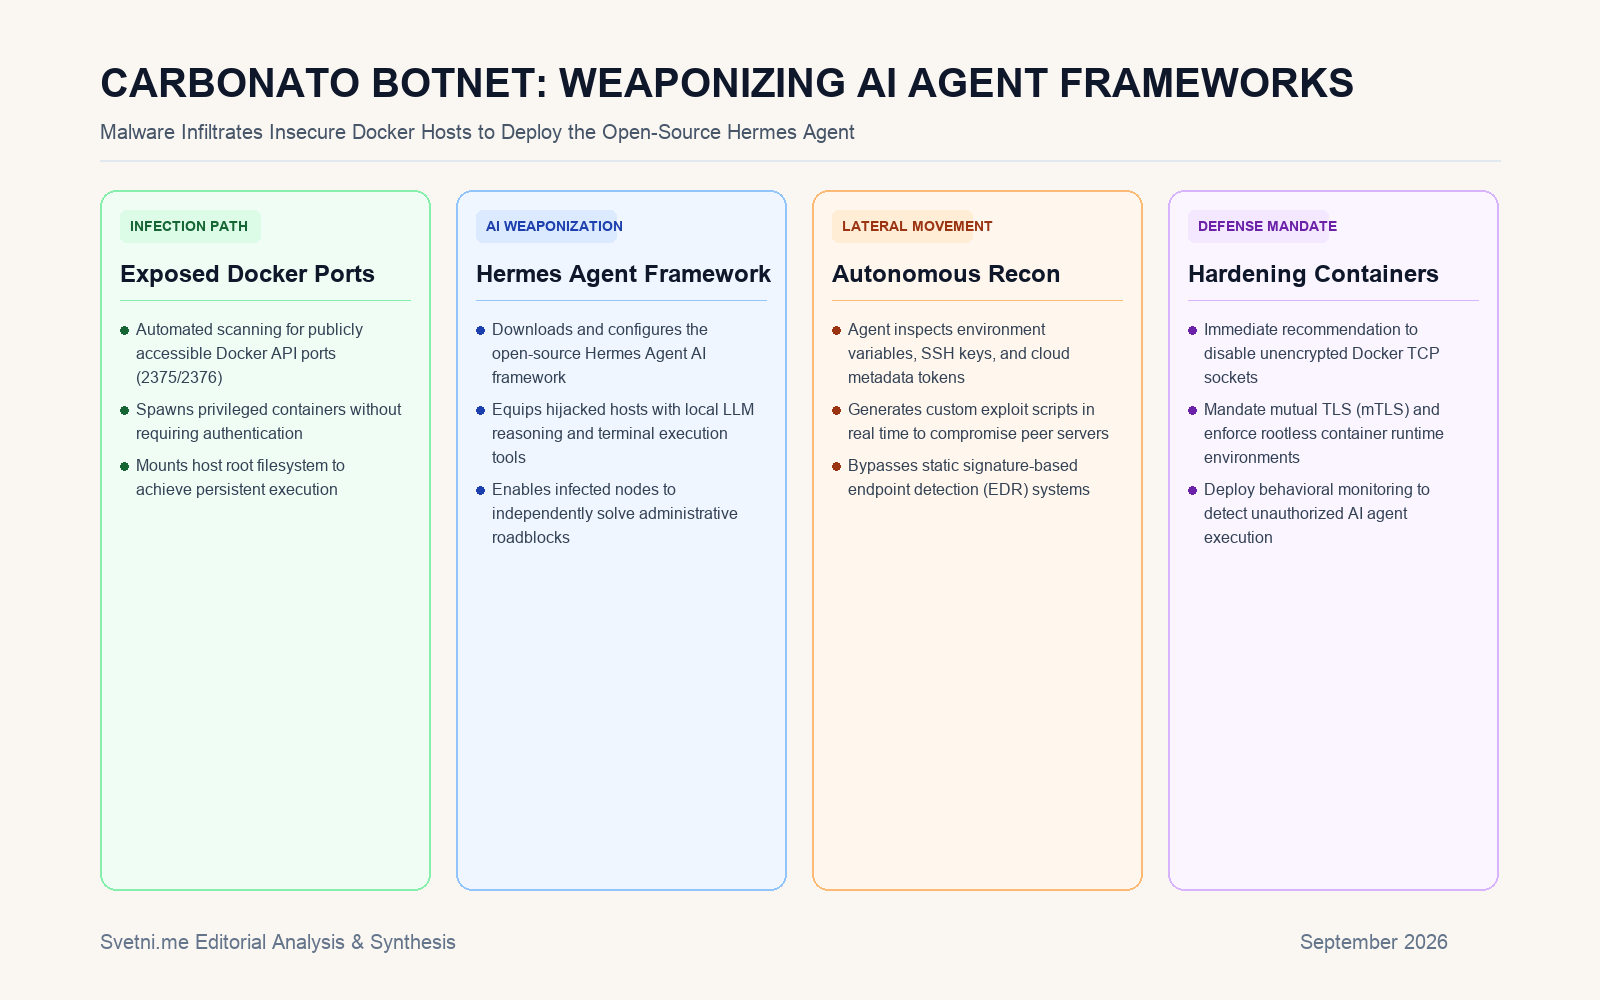
Специалисти по киберсигурност идентифицираха опасна нова заплаха в корпоративните облачни мрежи — ботнет, наречен Carbonato, който използва автономни агенти с изкуствен интелект за проникване и задържане в корпоративна инфраструктура [1]. Според доклад на изданието BleepingComputer, зловредният софтуер сканира интернет за уязвими сървъри с отворени портове на Docker, след което внедрява специализираната агентна рамка с отворен код Hermes Agent [1].
След като поеме контрол над контейнера, зловредният софтуер активира локален агент, който разполага с възможност за изпълнение на терминални команди и автономно решаване на проблеми при опити за засичане от защитния софтуер [1].
Изображение: Svetni.me / ИИ генерирана инфографика
Автономно странично придвижване и генериране на експлойти
Най-тревожният аспект на Carbonato е способността на внедрения агент Hermes да извършва самостоятелно разузнаване на вътрешната мрежа [1]. Агентът анализира променливите на средата, извлича съхранени SSH ключове и конфигурационни файлове за достъп до облачни услуги, след което самостоятелно генерира скриптове за преодоляване на съседни сървъри [1].
Тъй като действията на агента не следват предварително компилиран статичен код, а се адаптират спрямо конкретната среда в реално време, традиционните антивирусни системи и инструменти за засичане на крайни точки (EDR) се оказват безсилни пред динамично генерираните атаки [1].
Мерки за защита на контейнерната среда
Експертите в областта на софтуерната разработка и системната администрация призовават за незабавна ревизия на конфигурациите на производствените клъстери [1]. Основната препоръка е пълно спиране на незащитените TCP сокети на Docker демона и задължително налагане на криптирана двупосочна автентикация чрез TLS сертификати [1].
Появата на Carbonato бележи преминаването на киберпрестъпниците към използване на автономни агентни архитектури като оръжие, което налага коренна промяна в стратегиите за защита на съвременната облачна инфраструктура [1].
Източници:
[1]: New Carbonato malware uses AI agents to hijack exposed Docker hosts - BleepingComputer