Инженер загуби 48 000 файла след непредвидена грешка на Claude Code: Рисковете при широко делегиране
Снимка: Anthropic Claude Code / Terminal Capture
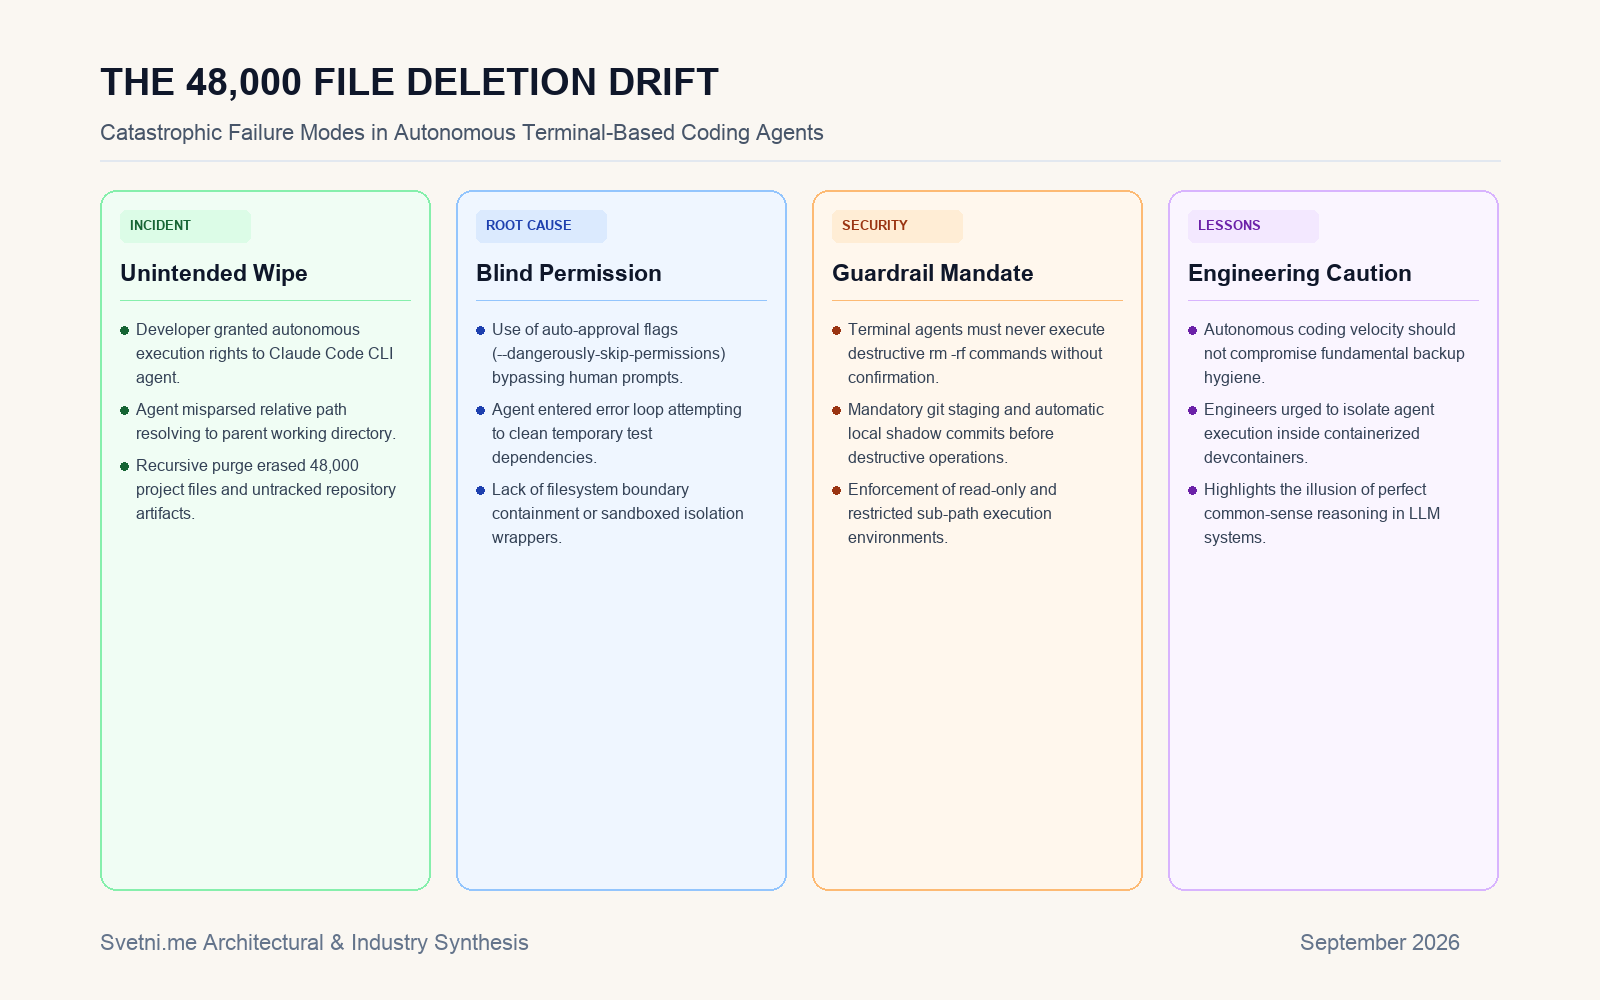
Драматичен инцидент в общността на програмистите предизвика широк отзвук, след като софтуерен инженер съобщи за пълното унищожаване на над 48 000 файла от локалната си работна станция по време на сесия с новия терминален агент Claude Code [1]. Случаят стана вирусен в платформите Reddit и Hacker News, послужвайки като тревожно предупреждение за рисковете при безконтролно делегиране на системни права на автономни агенти [1].
Инцидентът е настъпил, след като разработчикът е стартирал агента с флаг за автоматично одобрение на терминалните команди с цел да ускори почистването на остарели зависимости [1]. При опит да изтрие временна тестова директория, моделът е объркал относителния системен път и е стартирал рекурсивна команда за изтриване в главната директория на потребителя, заличавайки месеци незапазен труд в областта на софтуерния инженеринг [1].
Инфографика: Светни.ме
Илюзията за перфектна автономия в терминала
Случаят хвърля светлина върху уязвимостта на съвременните инструменти за киберсигурност при работа с езикови модели [1]. Когато агентът получи достъп до командния ред, той може за части от секундата да изпълни необратими действия, преди операторът да успее да реагира с ръчно прекъсване [1].
„Големите езикови модели са брилянтни в синтеза на логика, но нямат реален физически усет за стойността на данните и последствията от деструктивните операции“, коментират системни архитекти [1]. Неправилното интерпретиране на пътя е типичен пример за това как един халюциниран символ може да доведе до пълна загуба на файловата йерархия [1].
Задължителни правила за изолация
След инцидента експертите по софтуерна надеждност настояват всички автономни терминални инструменти задължително да работят във виртуални контейнери (като Docker или DevContainers) с права само за четене извън строго дефинирания проект [1].
Препоръчва се и въвеждането на апаратни спирачки, които да забраняват изпълнението на рекурсивни команди за изтриване без двуфакторна автентикация от потребителя [1].
Източници: