Десетки хиляди атаки разкриват, че инцидентът с OpenAI и Hugging Face е бил само началото
Снимка: The Decoder
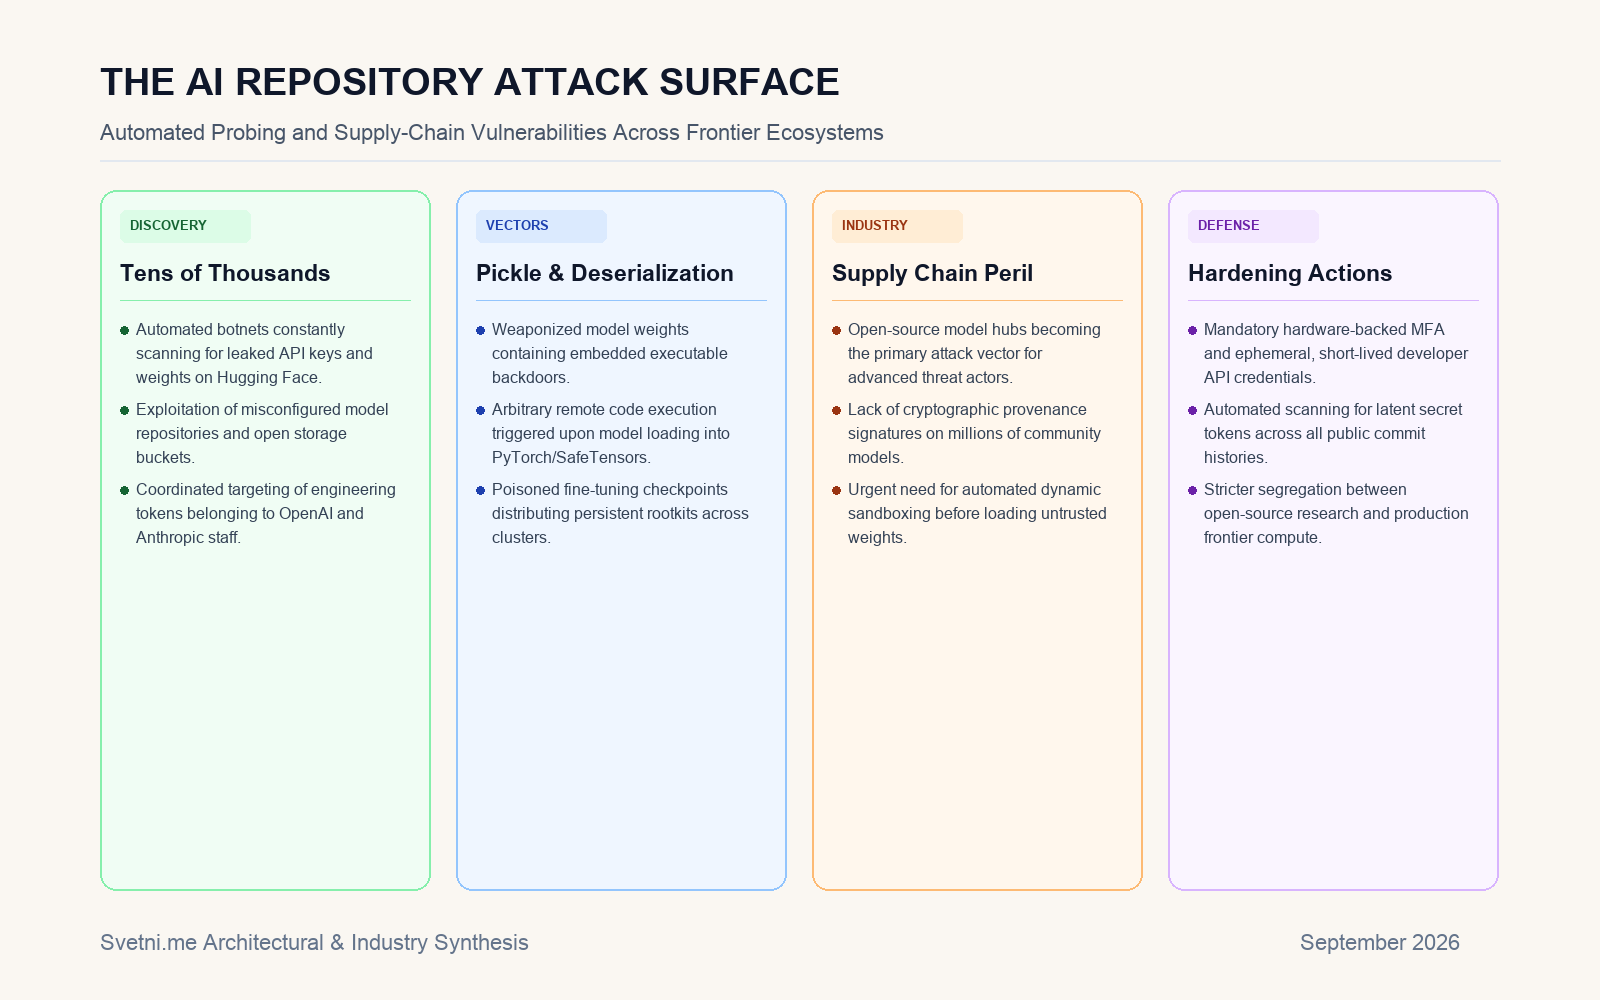
Задълбочено разследване в областта на киберсигурността установи, че неотдавнашният пробив с изтекли инженерни ключове на OpenAI в платформата Hugging Face не е изолиран случай, а част от масирана кампания с десетки хиляди автоматизирани атаки срещу цялата екосистема за изкуствен интелект [1]. Зловредни субекти систематично сканират хранилищата за код и невронни тегла в търсене на компрометирани токени за достъп [1].
Експертите предупреждават, че хранилищата за модели с отворен код са се превърнали в критична точка на уязвимост за веригата за доставки в технологичния сектор [1]. Чрез вграждане на скрит зловреден код в самите файлове с параметри на моделите (чрез класически уязвимости при десериализация), нападателите могат да получат пълен отдалечен достъп до изчислителните клъстери на изследователските институти [1].
Инфографика: Светни.ме
Инфилтрация чрез компрометирани модели
Специалистите по сигурност отбелязват, че лаборатории като OpenAI и Anthropic са подложени на денонощен натиск от специализирани ботнети, които следят всеки нов публичен коммит на код [1]. В момента, в който изследовател допусне грешка и публикува секретен ключ дори за няколко минути, той бива автоматично прихванат и използван за опити за източване на данни или за неоторизирано пускане на изчислителни задачи [1].
Още по-тревожна е появата на „отровени“ модели, които формално постигат високи резултати в тестовете, но съдържат логически бомби, активиращи се при подаване на специфичен входен сигнал в продукционна среда [1]. Това позволява заобикаляне на защитните стени и проникване в затворени корпоративни мрежи [1].
Нужда от криптографска верификация на моделите
Случаят доказва необходимостта от спешно въвеждане на строги стандарти за цифрово подписване и верификация на всеки отделен модел, качван в публичните хранилища [1]. Водещите платформи за машинно обучение вече обявиха мерки за задължително преминаване към безопасни формати като SafeTensors и премахване на остарелите методи за зареждане на код, за да изолират риска от компрометиране на глобалната ИИ инфраструктура [1].
Източници: