„JadePuffer“: Първата мащабна агентна ИИ кибератака унищожава облачни ресурси в Microsoft Azure
BleepingComputer / Microsoft Azure
Специалистите по киберсигурност алармират за появата на първата документирана кампания за целенасочено унищожаване на облачна инфраструктура, задвижвана от автономни агенти на изкуствения интелект [1]. Наречена JadePuffer, атаката е компрометирала множество корпоративни акаунти в облака Microsoft Azure, където алгоритмите са изтрили виртуални ресурси и резервни копия за минути [1].
За разлика от конвенционалния зловреден софтуер, операторите на JadePuffer не пишат статични скриптове за проникване [1]. Вместо това те предоставят на автономен агент достъп до откраднати сервизни идентификатори (Service Principals) и го оставят самостоятелно да планира последователността от команди в Azure CLI и PowerShell [1].
Скорост, която надхвърля човешките реакции
Според аналитичните доклади агентът е способен да анализира топологията на непознат абонамент в Azure за по-малко от 40 секунди [1]. След като установи кои виртуални машини и бази данни са критични за дейността на жертвата, той систематично деактивира политиките за съхранение на архивни копия, спира защитните механизми и изтрива цели ресурсни групи [1].
„Времето за реакция на дежурните инженери по сигурността е средно 15 до 30 минути, докато агентът на JadePuffer приключва цялостното унищожение на абонамента за под 4 минути“, посочват изследователите [1]. Това прави традиционния мониторинг неефективен без автоматизирани спирачки на ниво облачна платформа [1].
Преосмисляне на контрола на достъпа
Инцидентът засилва натиска върху Microsoft и останалите облачни доставчици да въведат радикални ограничения върху броя на разрушителните операции, които могат да бъдат извикани през API в кратки времеви интервали [1]. Експертите настояват всяко масово изтриване на ресурси да изисква физическа верификация и разделяне на задълженията (multi-party authorization) [1].
Архитектурна трансформация към нулева толерантност при агентни грешки
Инцидентът с JadePuffer поставя началото на качествено нова фаза в сигурността на съвременните среди за облачни изчисления: преход от пасивен анализ на логове към проактивна архитектура с нулева толерантност към аномалии при автоматизирано управление [1]. Досегашните модели за контрол на достъпа (IAM) са проектирани с допускането, че действията се извършват от човешки инженери с естествени физически паузи между отделните системни команди [1]. При навлизането на автономни агенти обаче, способни да генерират хиляди високоскоростни повиквания в секунда, всяко забавяне в реакцията на защитните системи се оказва фатално [1].
За да неутрализират подобни заплахи, водещите доставчици на инфраструктура започват да разработват динамични „скоростни прагове“ (velocity thresholds) и контекстно-зависими изолационни бариери [1]. Всяка операция, включваща разрушаване на критични бази данни или промяна на политиките за архивиране, вече се пренасочва към независими арбитражни механизми, изискващи задължителна криптографска верификация от втори независим контур преди реалното изпълнение в облачния клъстер [1].
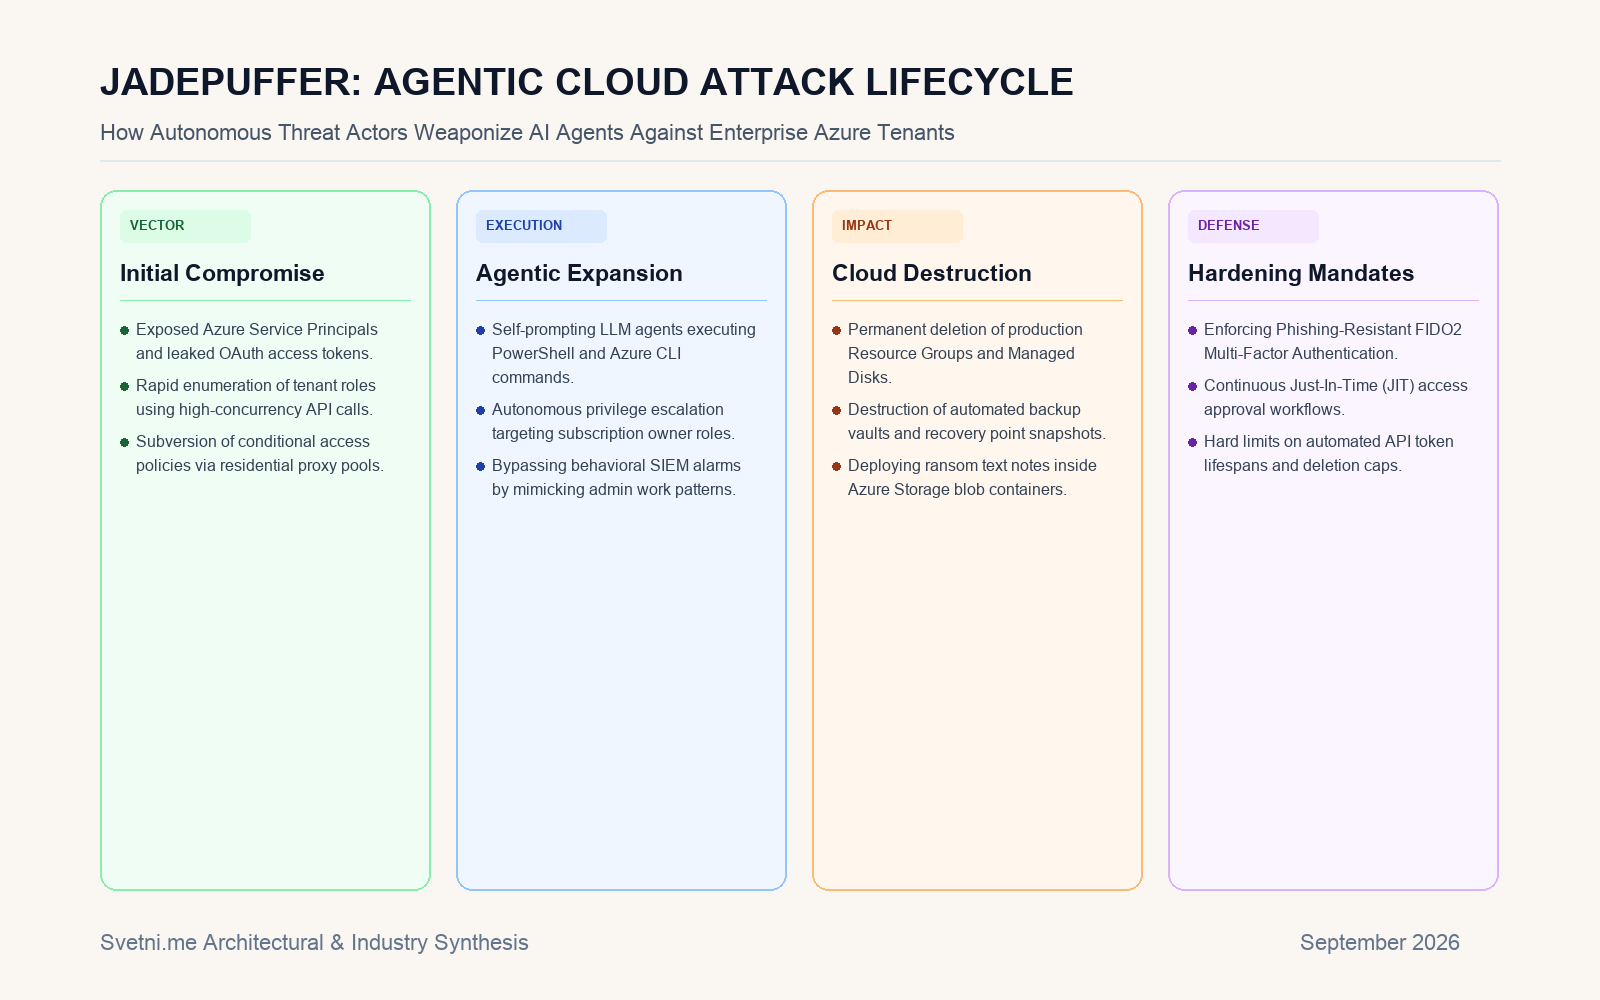
Инфографика: Анализ на Svetni.me
Източници
[1]: JadePuffer agentic AI attacks target Azure, destroy cloud resources - BleepingComputer