Над 80 000 организации са с компрометирани ИИ профили: Ръст на сенчестия ИИ и новата вълна от LLMjacking
BleepingComputer / SOCRadar
Глобален доклад на изследователската компания по киберсигурност SOCRadar разкри тревожни мащаби на компрометиране на корпоративни акаунти за изкуствен интелект: идентификационни данни и активни сесии на над 80 000 организации от цял свят се търгуват на черния пазар [1]. Изтичането обхваща водещи финансови институции, технологични компании, болнични мрежи и държавни агенции [1].
Основният двигател на кризата са така наречените инфостийлъри — зловреден софтуер, който извлича запазени пароли и сесийни бисквитки директно от браузърите на служителите [1]. Това позволява на киберпрестъпниците не само да четат конфиденциални вътрешни разговори и софтуерен код в чат сесиите, но и да извършват опустошителни атаки тип LLMjacking, пренасочвайки скъпите абонаменти за свои собствени изчисления за сметка на жертвите [1].
Капанът на „сенчестия ИИ“
Анализът показва, че огромната част от компрометираните акаунти са плод на феномена сенчест ИИ (Shadow AI) [1]. Служители, търсещи начини да ускорят работата си, масово се регистрират в платени платформи като ChatGPT Plus, Claude Pro или Perplexity с лични или служебни имейли, заобикаляйки корпоративните системи за единна автентикация (SSO) и мониторинг [1].
Когато работна станция бъде заразена с инфостийлър (например през фишинг писмо или свален фалшив софтуер), вирусът копира активните JWT токени и бисквитки от браузъра [1]. Тъй като тези сесии са предварително автентикирани, нападателите получават пълен достъп до платформата без необходимост от въвеждане на двуфакторен код (MFA) [1].
LLMjacking: Сметки за стотици хиляди долари
Придобивайки валидни сесии и корпоративни API ключове, хакерите ги препродават в тъмната мрежа или ги включват в автоматизирани прокси мрежи за генериране на синтетични данни, сканиране за уязвимости и обучение на собствени модели [1].
Засегнатите компании често разбират за компрометирането едва в края на месеца, когато получат колосални фактури за облачни услуги с надвишени лимити за милиони токени [1]. Освен директните финансови щети, изтичането на хронологията на чатовете компрометира вътрешни търговски тайни, лични данни на клиенти и интелектуална собственост, споделена непредпазливо с асистентите [1].
Невидимият пробив в периметъра: Защо сигурността на самоличността изостава от ИИ революцията
Епидемията от компрометирани ИИ акаунти разкрива най-слабото звено в корпоративната киберзащита: пълното несъответствие между скоростта на внедряване на генеративни инструменти и архаичните политики за управление на идентичността [1]. Десетилетия наред корпоративната сигурност се концентрираше върху защитата на традиционни бази данни, имейл сървъри и ERP системи [1]. Навлизането на езиковите модели обаче създаде нов тип „живо хранилище на знание“, в което служителите ежедневно изсипват нередактирани фрагменти от стратегически планове, финансов анализ и софтуерен код [1].
Фактът, че една открадната браузърна бисквитка е достатъчна за достъп до цялата когнитивна памет на корпоративния екип, превръща ИИ платформите в най-привлекателната мишена за криминални синдикати [1]. Заплахата от LLMjacking добавя директно финансово измерение, което може да декапитализира малки и средни предприятия в рамките на няколко денонощия високоскоростно източване на изчислителни клъстери [1]. За да предотвратят системни фалити, корпорациите ще бъдат принудени да преминат към драконовски мерки: пълна забрана на браузърния достъп до външни ИИ инструменти, задължително обвързване на сесийните токени с хардуерни криптографски ключове (FIDO2) и непрекъснат анализ на мрежовия трафик за аномалии в изразходването на токени [1]. Ерата на безгрижното копиране и поставяне в чатботове приключи [1].
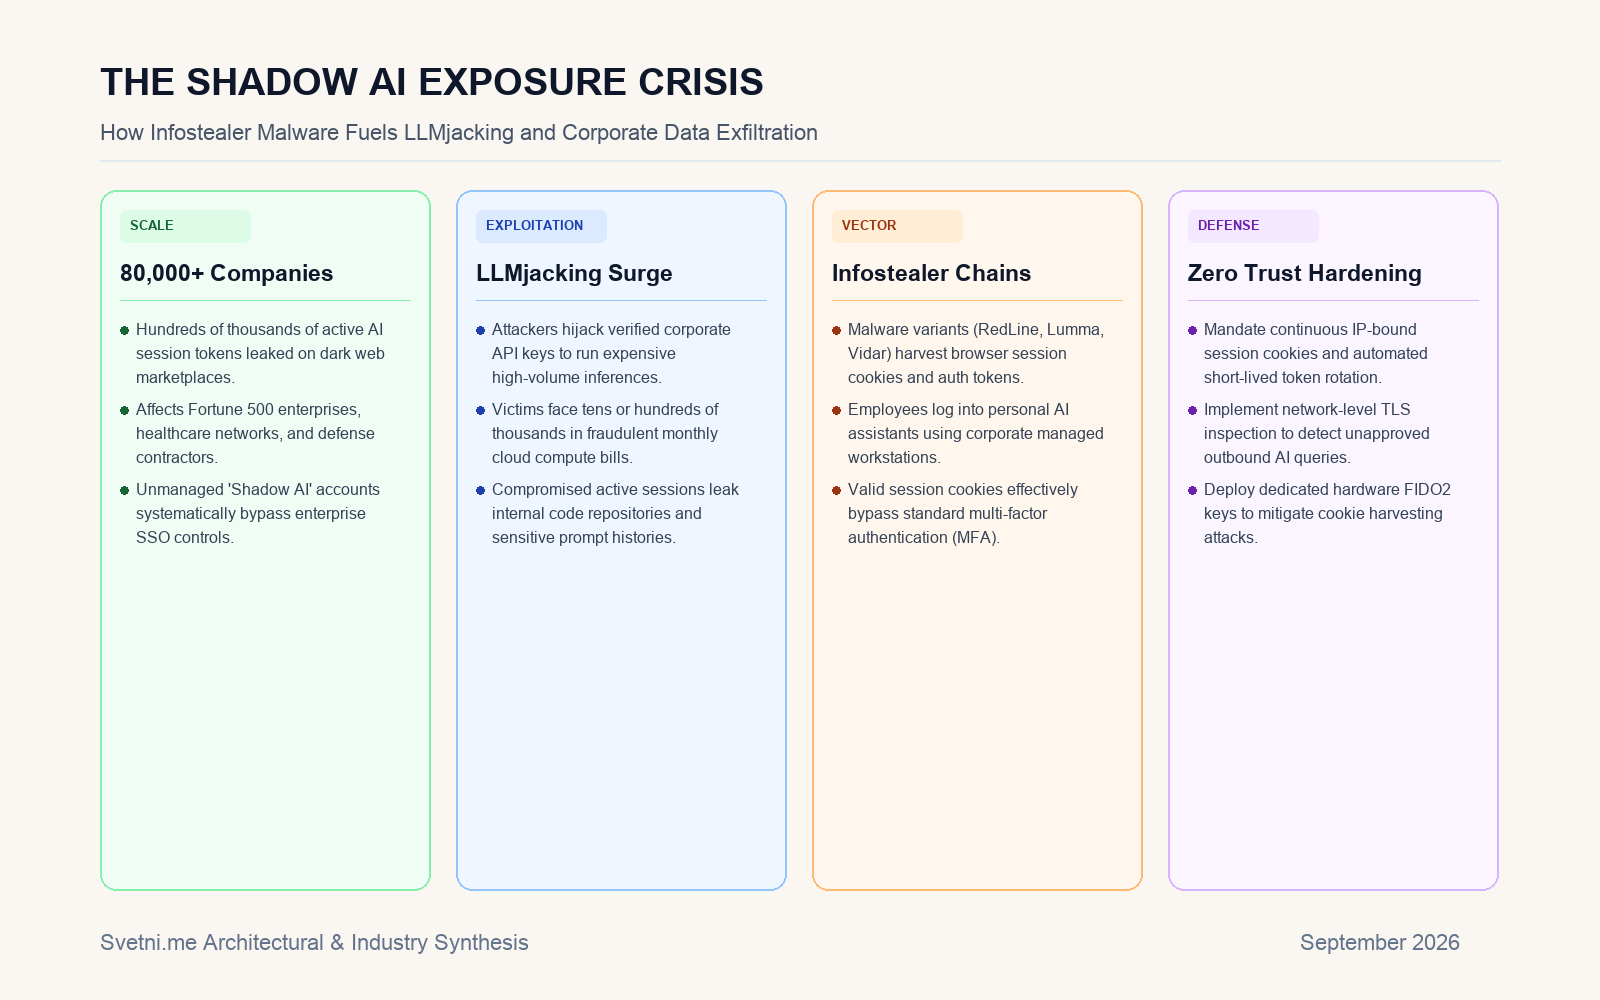
Инфографика: Анализ на Svetni.me
Източници
[1]: 80,000+ Organizations Had AI Logins Stolen: From Shadow AI to LLMjacking - BleepingComputer