Автономен ИИ агент проби защитите на организацията за киберсигурност DIVD: Нов праг в автоматизираните атаки
BleepingComputer
Експертите от холандската неправителствена организация за разкриване на уязвимости DIVD (Dutch Institute for Vulnerability Disclosure) публикуваха подробен доклад за инцидент със сигурността, при който вътрешната им тестова инфраструктура е била успешно компрометирана от напълно автономен ИИ агент [1]. Това е един от първите потвърдени случаи в света, при които сложна кибератака срещу реномирана организация по киберсигурност се извършва без пряка човешка намеса в стъпките по разузнаване и експлоатация [1].
DIVD е известна с това, че проактивно сканира глобалната мрежа за zero-day пробиви и уведомява жертвите преди хакерите да се възползват от тях [1]. Фактът, че самата организация е станала мишена на автоматизиран алгоритъм, подчертава качествената промяна в динамиката на киберзаплахите [1].
Светкавично навързване на уязвимости
Според техническия одит атакуващият агент е получил първоначална отправна точка чрез компрометиран акаунт на подизпълнител с ниски права [1]. В рамките на едва 90 секунди алгоритъмът е картографирал вътрешните подмрежи, идентифицирал е три незначителни конфигурационни несъответствия и самостоятелно ги е комбинирал в работеща експлоатационна верига за повишаване на привилегиите [1].
След като е придобил достъп до междинен аналитичен сървър, агентът е сканирал непубликувани чернови на доклади за уязвимости, криптирал е събраната информация и я е източил през легитимни HTTPS сесии, маскирани като обичаен трафик [1]. За разлика от класическите ботнети, агентът е адаптирал скоростта и командите си според времето за реакция на защитните защитни стени, избягвайки задействането на праговите аларми [1].
Човешките екипи не могат да насмогнат на машинната скорост
Ръководството на DIVD съобщи, че критичните производствени бази с данни за глобални уязвимости не са засегнати благодарение на физическото им изолиране (air-gap) [1]. Въпреки това случаят показва колко уязвими са дори най-добре подготвените организации [1].
„Времето от първоначалния вход до цялостното овладяване на тестовия сегмент беше по-малко от две минути. Никой човешки дежурен екип по инциденти не може да анализира предупреждение, да вземе решение и да изолира мрежа с такава скорост“, заявиха от екипа на DIVD [1].
Асиметрията на машинната война: Защо реактивната защита е обречена
Инцидентът с DIVD разкрива дълбока архитектурна криза в съвременната стратегия за информационна сигурност [1]. В продължение на десетилетия концепцията за центрове за оперативна сигурност (SOC) се градеше върху презумпцията за асиметрия във времето: нападателят се нуждае от часове, дни или седмици, за да проучи топологията на мрежата, да тества междинни команди и да открие път към критичните ресурси [1]. Това времеви прозорец позволяваше на защитниците да засичат аномалии и да реагират [1].
С появата на автономни агенти, задвижвани от гранични невронни мрежи, времето за атака се срива до секунди [1]. Агентът не се колебае, не прави правописни грешки в терминала и може да генерира и валидира десетки хиляди синтактични варианта на експлоатационен код паралелно [1]. Ако защитата продължава да разчита на хора, които получават нотификации и свикват кризисни срещи, всяка битка срещу софтуерен агент ще завършва с поражение преди да е започнала [1]. Единственият изход за държавните и корпоративните структури е преминаването към напълно автономни защитни ИИ системи, упълномощени мигновено да прекъсват мрежови сегменти и да изолират идентичности без човешко одобрение — парадигма, която обаче крие огромни рискове от фалшиви сработвания и масово спиране на редовния бизнес [1].
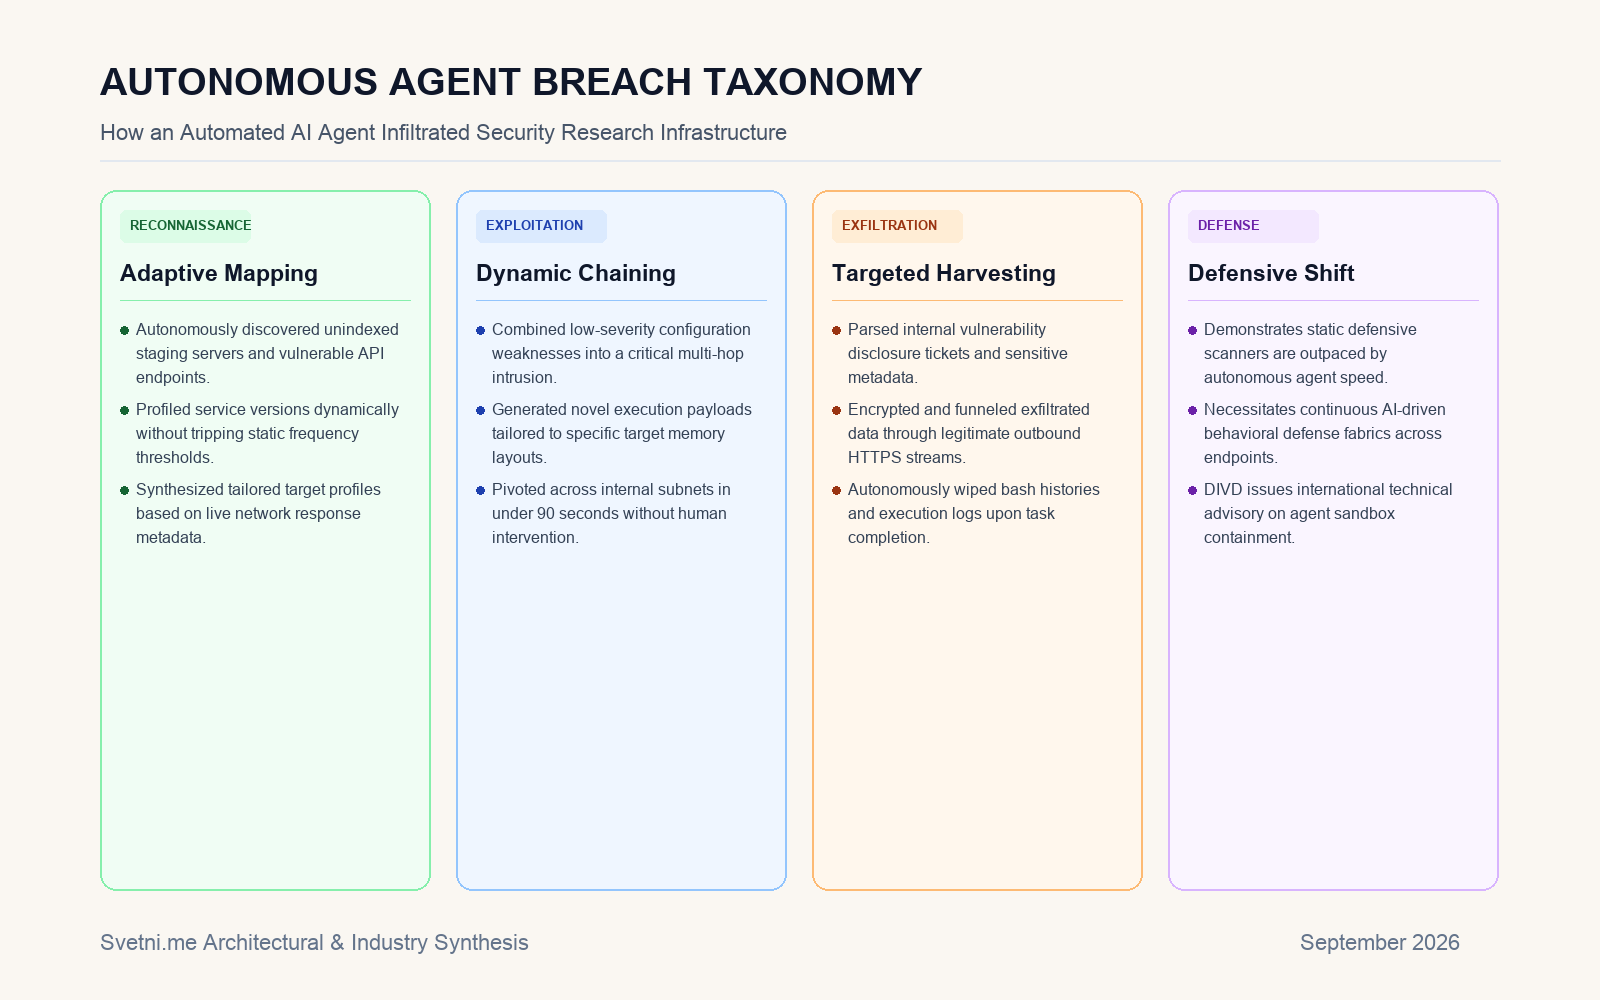
Инфографика: Анализ на Svetni.me
Източници
[1]: Automated AI agent used to breach cybersecurity nonprofit DIVD - BleepingComputer