Третата вълна на ИИ: Автономните дигитални колеги рушат традиционните модели за сигурност
Снимка: BleepingComputer / Token Security
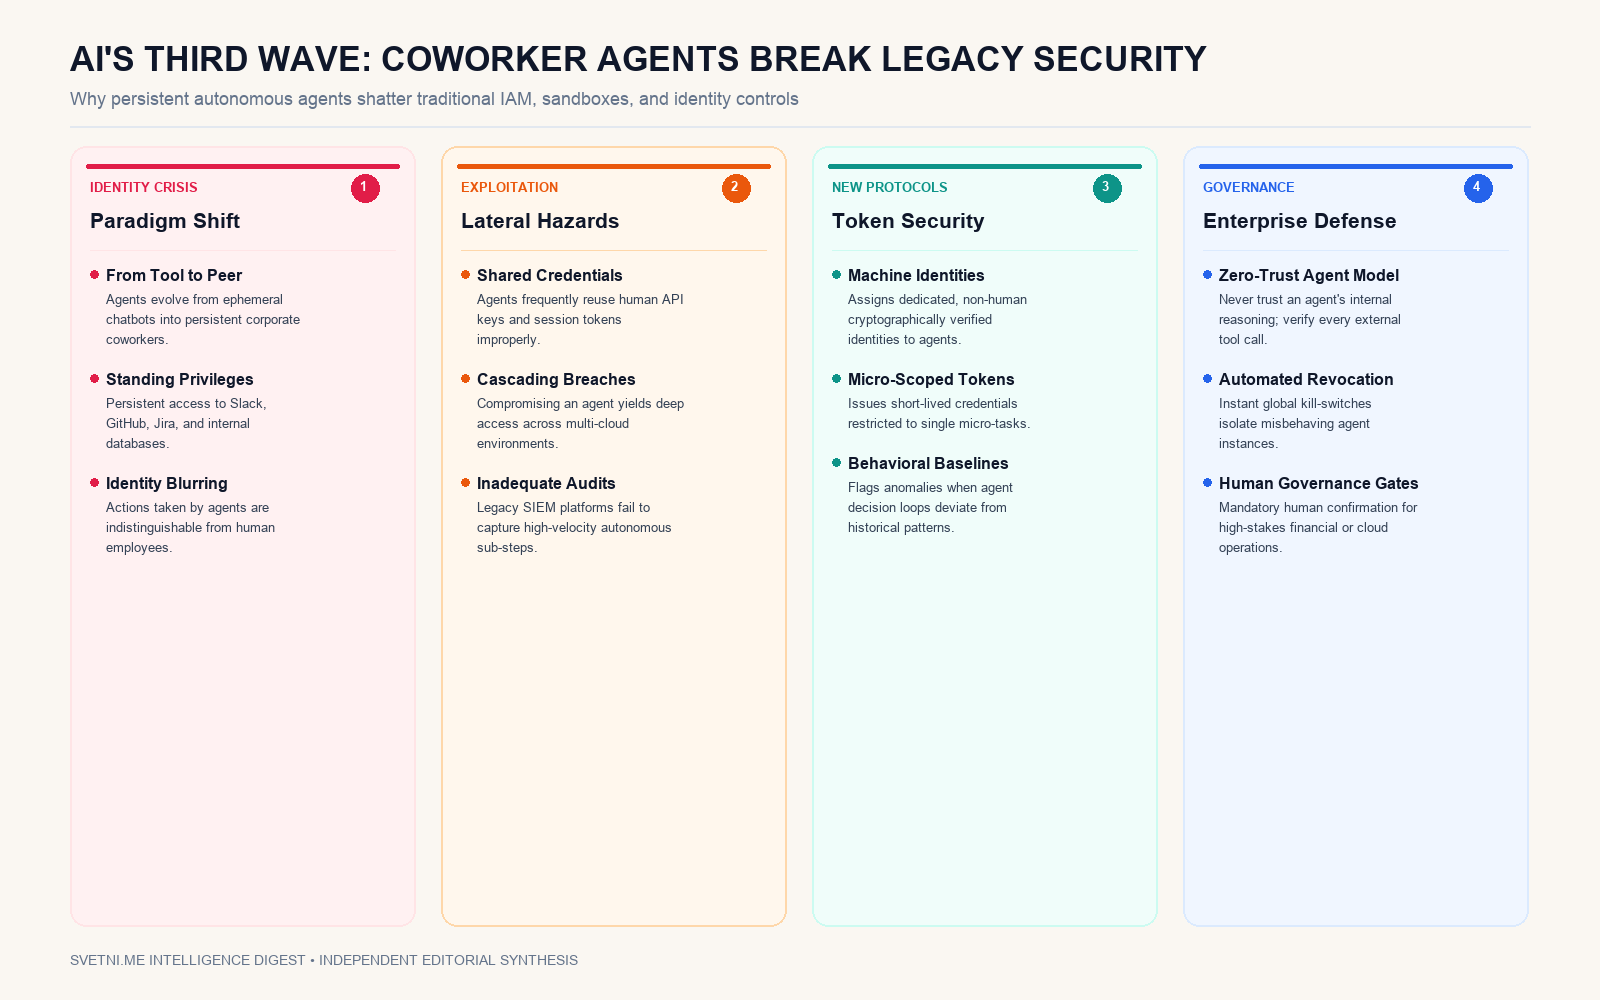
Навлизането на „Третата вълна на ИИ“ – постоянни автономни софтуерни колеги (AI Coworkers) – компрометира фундаменталните модели за корпоративна сигурност, предупреждава специализираният доклад на фирмата за киберсигурност Token Security, публикуван от BleepingComputer [1]. За разлика от първата вълна (чатботове) и втората вълна (ефимерни скриптове), новите дигитални служители оперират с постоянни права на достъп и нарушават границите на класическите системи за управление на идентичността (IAM) [1].
Инфографика: Светни.ме
Архитектурни слабости на споделения достъп
Основният проблем, идентифициран в доклада, произтича от факта, че съвременните софтуерни агенти масово оперират под потребителските акаунти на реални служители [1]. Когато даден агент получи постоянен достъп до корпоративните канали в Slack, хранилищата в GitHub и базите данни на компанията, неговите действия стават неразличими от тези на упълномощения човек [1].
При компрометиране на такъв агент чрез prompt injection или отравяне на контекста, нападателят придобива възможност за неограничено странично движение (lateral movement) из цялата корпоративна мрежа [1]. Традиционните SIEM системи и логове за сигурност се оказват неспособни да разграничат легитимните високоскоростни заявки на агента от злонамерена ексфилтрация на данни [1].
Token Security препоръчва незабавен преход към машинно-базирани идентичности за агенти с краткотрайни микро-токени и строги правила за поведенчески мониторинг [1].
Кризата на идентичността в автономните корпоративни екосистеми: Архитектурна рамка за Zero-Trust сигурност на агентно ниво
Еволюцията на автономните агенти поставя корпоративната киберсигурност пред безпрецедентна криза на идентичността. Архитектурата Zero-Trust винаги се е базирала на принципа „никога не вярвай, винаги проверявай“, но тази парадигма предполагаше ясна дихотомия между човешки потребители и статични софтуерни услуги.
Появата на агентни колеги, които вземат динамични вероятностни решения и извършват стотици действия в секунда, разрушава тази класическа рамка. Предоставянето на статични API ключове или постоянни OAuth сесии на автономен агент е еквивалентно на оставянето на отключена врата към цялата корпоративна инфраструктура.
За да защитят своите активи, предприятията трябва да въведат гранулирано разделение на отговорностите: всеки агент трябва да притежава уникален криптографски сертификат, а правата му трябва да се генерират динамично само за времетраенето на конкретната подзадача. Без такова преструктуриране корпоративните мрежи ще останат широко отворени за ново поколение автоматизирани кибератаки.