Docker представи Sandbox Kit: Нова OCI спецификация за капсулиране и контрол на правата на AI агенти
Снимка: Docker Inc. / OCI Working Group
Лидерът в контейнерните технологии Docker представи отворената инициатива „Sandbox Kit“ и предложи нова официална спецификация в рамките на Open Container Initiative (OCI), насочена към сигурността и изолирането на автономни интелигентни агенти [1].
Проектът въвежда индустриален стандарт за капсулиране на агенти (sandboxing), който гарантира, че когато даден езиков модел генерира и изпълнява код, той няма да може да компрометира хост системата, да открадне конфиденциални ключове или да организира атака към вътрешната корпоративна мрежа.
Проблемът: Агентите като най-големият вектор за атака
Масовото навлизане на инструменти за програмиране и системна администрация, задвижвани от AI, създаде огромен риск в киберсигурността. Когато агент получи право да изпълнява bash команди или да инсталира пакети:
- Инжекции на промптове (Prompt Injection): Атакуващ може да скрие злонамерени инструкции в публично git хранилище, които карат агента да прочете системните променливи (
env) и да ги изпрати на външен сървър. - Неограничен изходен трафик (Egress): Стандартните контейнери за разработка често имат пълен достъп до интернет, позволявайки тихо източване на бази данни.
- Недостатъчна изолация на ниво Linux namespaces: Класическата контейнеризация споделя едно и също ядро на операционната система, което създава риск от пробив при уязвимости от типа „container breakout“.
„Да дадеш на езиков модел достъп до суров терминал без желязна хардуерна изолация е еквивалент на това да оставите отключена вратата на банковия си сейф. Sandbox Kit прави сигурността невидима и задължителна по подразбиране,“ обяви главният архитект по сигурността на Docker [1].
Техническа архитектура на Sandbox Kit
Решението на Docker съчетава микро-виртуални машини с декларативни манифести за права:
- Микро-ВМ за под 20 милисекунди: Вместо тежки виртуални машини, Sandbox Kit използва хардуерно ускорени ядра (базирани на Firecracker/KVM), които се стартират за милисекунди и се унищожават веднага след приключване на задачата.
- Декларативен манифест за права (OCI Agent Profile): Всеки агентен образ съдържа криптографски подписан файл, описващ точно кои системни призиви (
seccomp), кои файлови директории и кои външни интернет домейни са разрешени за достъп. - Прокси за сигурна аутентикация: Агентът никога не вижда истинските корпоративни API ключове. Те се инжектират динамично от защитен шлюз само за одобрени крайни точки.
Значение за корпоративната среда
Новата спецификация на Docker поставя край на хаоса от домашни скриптове и самоделни защитни среди в enterprise сектора. Чрез разширяването на OCI стандарта, организациите могат да използват съществуващите си конвейери за управление на образи, регистри и одитни системи.
Docker Sandbox Kit осигурява липсващото звено за безопасно мащабиране на автономната работна сила, превръщайки агентите от непредвидим риск в предвидими и строго контролирани дигитални служители.
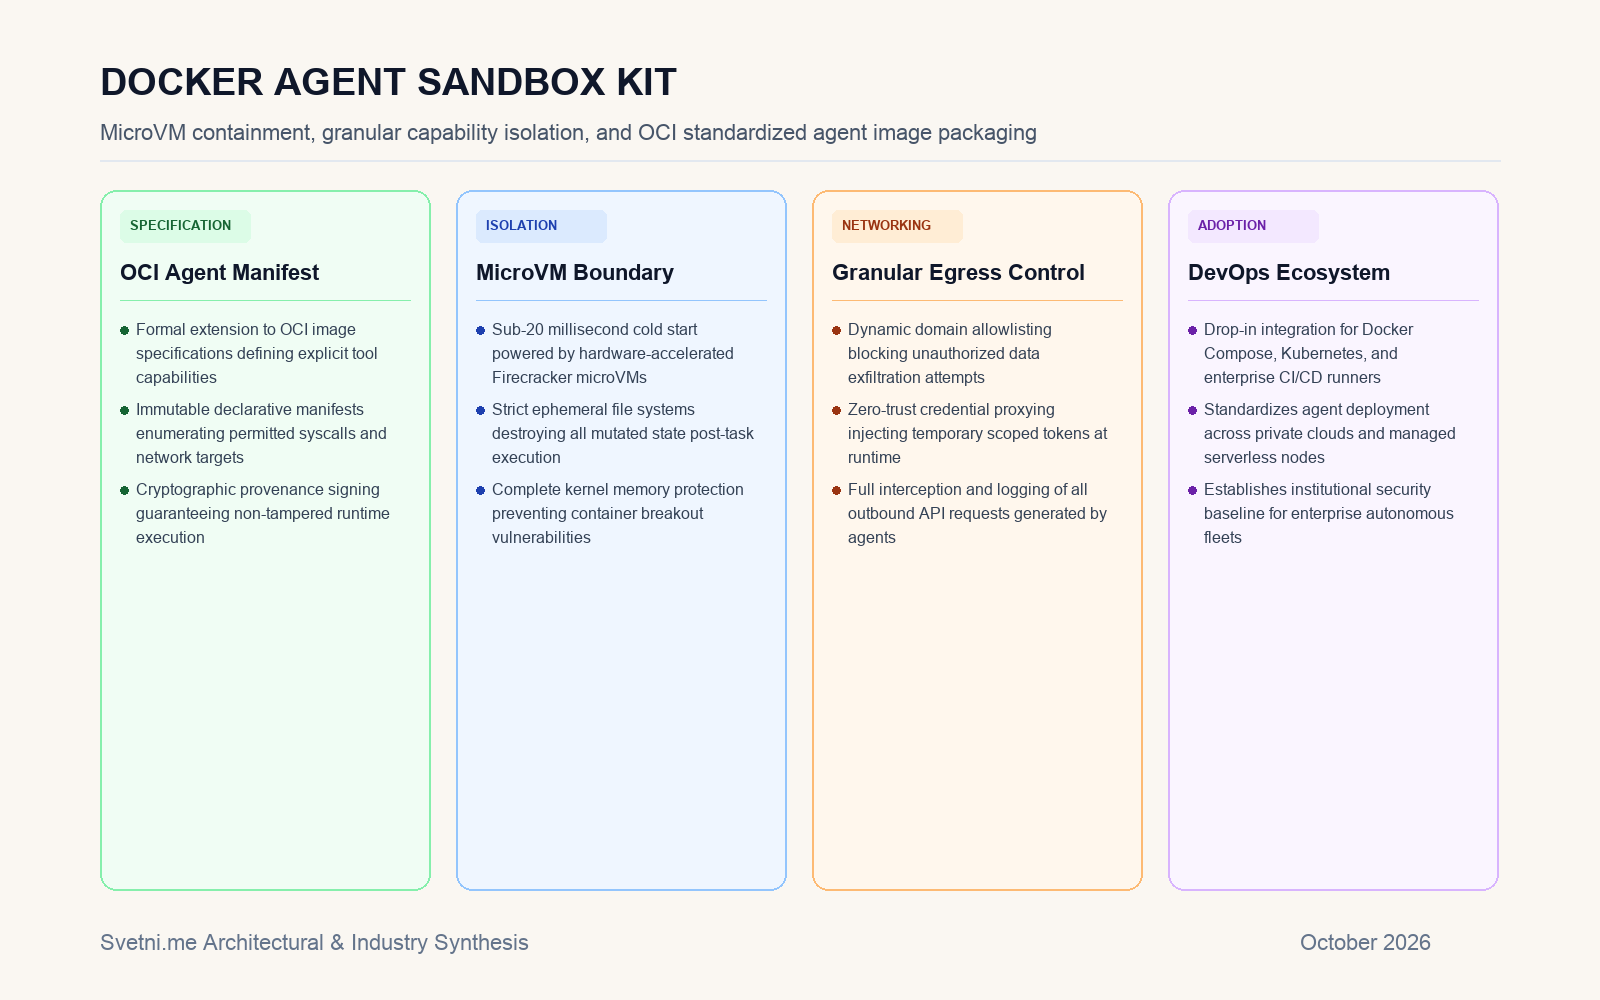
Инфографика: Архитектура на изолация чрез микро-ВМ, декларативен контрол и криптографски одит в Docker Sandbox Kit