GitLab предупреди за критична RCE уязвимост в услугата AI Gateway
Снимка: BleepingComputer / GitLab Security
Водещата DevSecOps платформа /pages/gitlab.html издаде спешно предупреждение за сигурност от най-висока степен (CVSS оценка 9.9), призовавайки системните администратори незабавно да обновят своите инсталации поради критична уязвимост за отдалечено изпълнение на код (/pages/rce.html) в услугата AI Gateway [1]. Пропускът засяга както корпоративните самостоятелно управлявани сървъри, така и специализираните облачни внедрявания, използващи асистента GitLab Duo.
Според доклада на екипа по /pages/cybersecurity.html, дефектът позволява на неудостоверен отдалечен нападател да изпрати специално форматирана заявка към приложния шлюз, която заобикаля контрола на достъпа и изпълнява системни команди с привилегиите на основния процес върху операционната система.
Анатомия на пробива през шаблоните за промптове
Уязвимостта се корени в начина, по който AI Gateway обработва динамичните шаблони за контекстуални инструкции, преди те да бъдат изпратени към големите езикови модели. Поради недостатъчно санизиране на входящите данни в подсистемата за интерполация на шаблони, нападателят може да инжектира зловредни управляващи символи, които карат междинния слой да извика обвивката (shell) на хост машината.
Тъй като AI Gateway традиционно разполага с достъп до вътрешните мрежови хранилища на кода, компрометирането му дава на нападателите пълен достъп до частните Git хранилища на компанията, конфиденциалните променливи на средата в CI/CD конвейерите и дългосрочните токени за достъп до /pages/cloud-computing.html.
Експертите по /pages/devops.html подчертават, че традиционните защитни стени за уеб приложения (WAF) са безполезни срещу подобни атаки, тъй като зловредният полезен товар е маскиран като легитимна семантична заявка към изкуствения интелект.
Заплаха за цялата верига на софтуерна доставка
Пробивът в GitLab илюстрира нарастващия системен риск при интеграцията на генеративни AI асистенти в сърцето на критичната инфраструктура за разработка. През последните две години стотици технологични компании побързаха да внедрят AI функции в съществуващите си платформи, често пренебрегвайки строгите принципи на софтуерната изолация.
Ако нападател овладее софтуерната среда за разработка на голяма финансова институция или софтуерен доставчик, той може неусетно да модифицира изходния код на крайните продукти, създавайки глобална атака срещу веригата на доставка, съпоставима по мащаб със скандала SolarWinds.
Дългосрочни системни и макроикономически последици
Инцидентът с GitLab маркира настъпването на криза в сигурността на първото поколение AI междинен софтуер (AI middleware). В стремежа си да предложат асистенти за програмиране на корпоративните си клиенти, доставчиците на софтуер създадоха хибридни „чудовища“: модерни вероятностни невронни интерфейси, директно пришити към наследени детерминирани бекенд архитектури с високи системни права.
Тази опасна симбиоза разрушава десетилетия напредък в изолацията на процесите. В дългосрочен план регулаторите и корпоративните одитори ще наложат пълна забрана за свързване на AI шлюзове с производствени среди за разработка без междинен криптографски пясъчник. Софтуерните компании ще трябва да възприемат принципа на нулево доверие (Zero Trust) не само спрямо външните потребители, но и спрямо вътрешните си AI модули, третирайки всяко извикване на модел като потенциално компрометиран вектор на атака.
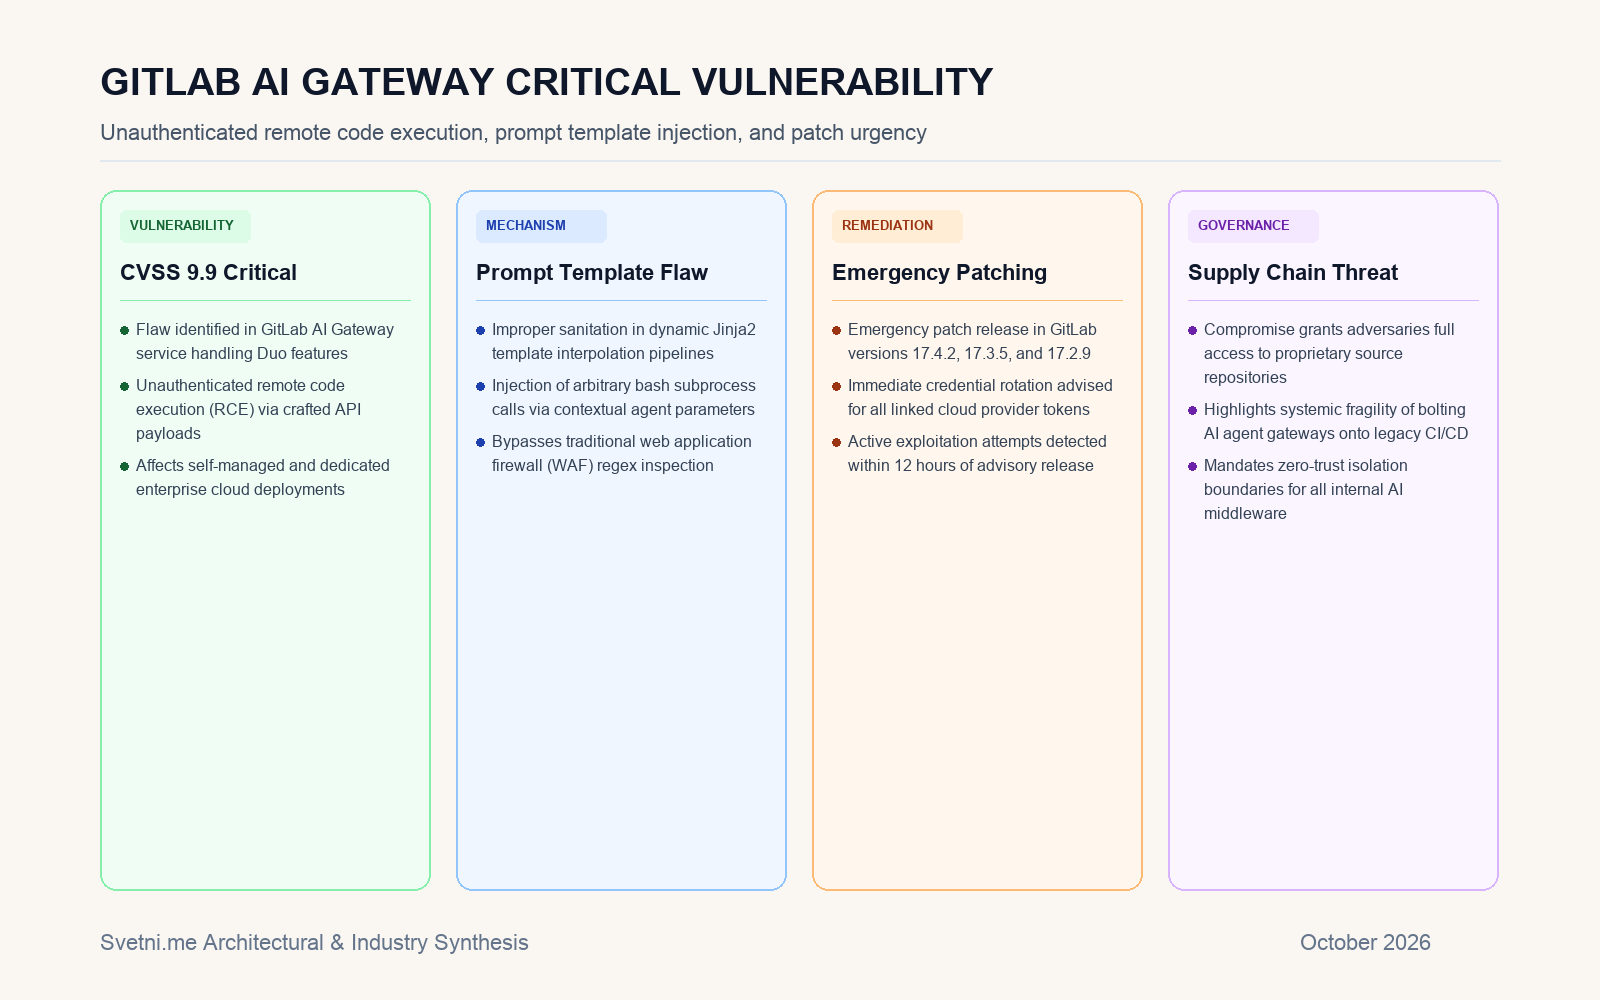
Инфографика: Архитектурен поток на атаката през шаблоните на промптовете до компрометиране на CI/CD сървъра.