Грег Кроа-Хартман: Защитата на ядрото на Linux в ерата на изкуствения интелект
Снимка: The Linux Foundation / LWN.net
Водещият поддържащ на стабилното ядро на Linux Грег Кроа-Хартман отправи остро предупреждение към глобалната общност за разработка с отворен код [1]. По време на годишната техническа среща на Linux Foundation Кроа-Хартман констатира, че масовото навлизане на генеративни езикови модели е създало безпрецедентна криза в процеса по докладване на уязвимости и преглед на кодови кръпки.
Според представените статистически данни, над 40% от изпратените през последните шест месеца сигнали за сигурност към списъците за сигурност на ядрото на Linux представляват „халюцинирани уязвимости“ – несъществуващи проблеми с паметта или привидна конкурентност на нишките, описани с изключително убедителен псевдо-технически език от автоматизирани системи за търсене на финансови възнаграждения (bug bounties).
Механиката на шума: Синтетичен спам в пощенските списъци
Традиционният модел на отворения код почива върху презумпцията за добросъвестно сътрудничество и взаимно доверие между независими инженери и основни поддържащи. Появата на агенти за анализ на код драстично промени икономиката на одит:
- Автоматизирани скенери без верификация: Хиляди любители и ловци на уязвимости насочват езикови модели към git хранилищата на ядрото, търсейки шаблони за уязвимости, и изпращат необработените резултати директно до отговорните лица.
- Илюзия за задълбоченост: За разлика от класическия спам, докладите, генерирани от AI, съдържат валиден C синтаксис, коректно форматирани стек-трейси и убедителни аргументи, което принуждава старшите архитекти да отделят десетки часове за анализиране на миражи.
- Претоварване на критичните фигури: Кроа-Хартман подчерта, че този феномен заплашва да доведе до пълно изгаряне (burnout) сред шепата ключови инженери, които отговарят за поддръжката на ядрото, захранващо почти целия глобален облак и мобилни устройства.
„Получаваме съобщения, които изглеждат като шедьоври на техническия анализ, но при проверка се оказва, че описаният кодов път никога не може да бъде изпълнен при реални архитектурни ограничения,“ заяви Кроа-Хартман [1].
Отбранителни мерки: Криптографска автентикация и строги филтри
В отговор на заплахата екипът на ядрото предприема серия от радикални структурни промени в политиките за оповестяване на уязвимости (vulnerability-disclosure):
- Задължителни Web of Trust подписи: Въвежда се изискване докладите за сигурност да бъдат подписвани с PGP ключове, валидирани чрез доказани доверени мрежи, или изпращани от институционални изследователи с потвърдена репутация.
- Изискване за възпроизводим експлойт (PoC): Всяко съобщение за пропуск в сигурността трябва да включва компилируем и изпълним помощен код, доказващ експлоатация в контролирана виртуална машина.
- Строги санкции за спам: Акаунти и организации, изпращащи синтетични доклади без предварителна практическа проверка, ще бъдат поставяни в публичен черен списък за блокиране на входящата поща.
Паралелно с това проектът ускорява прехода към технологии с доказана сигурност на паметта, включително разширяване на поддръжката за езика Rust в подсистемите на ядрото, което елиминира по презумпция цели класове уязвимости.
Дълбок анализ и дългосрочни последици
Кризата, очертана от Грег Кроа-Хартман, разкрива по-дълбок парадокс в информационната сигурност: цената за генериране на правдоподобно изглеждащ псевдо-технически анализ падна до нула, докато цената за неговата експертна проверка остава изключително висока и строго зависима от рядък човешки капацитет.
Тази асиметрия поставя под фундаментален въпрос модела на отворената комуникация в софтуерната инфраструктура. Ако всяка публична пощенска кутия бъде задръстена от милиони автоматизирани доклади, единственото устойчиво решение ще бъде капсулирането на разработката зад строги репутационни стени. Това обаче крие риск от задушаване на притока на млади, независими изследователи, които в миналото изграждаха кариерата си именно чрез намиране на първите си дефекти в отворения код.
В дългосрочен план отговорът на Linux екипа ще зададе стандарт за цялата софтуерна индустрия: автоматизираната сигурност ще изисква строга математическа и компилаторна верификация, а не просто вероятностни предположения на езикови модели.
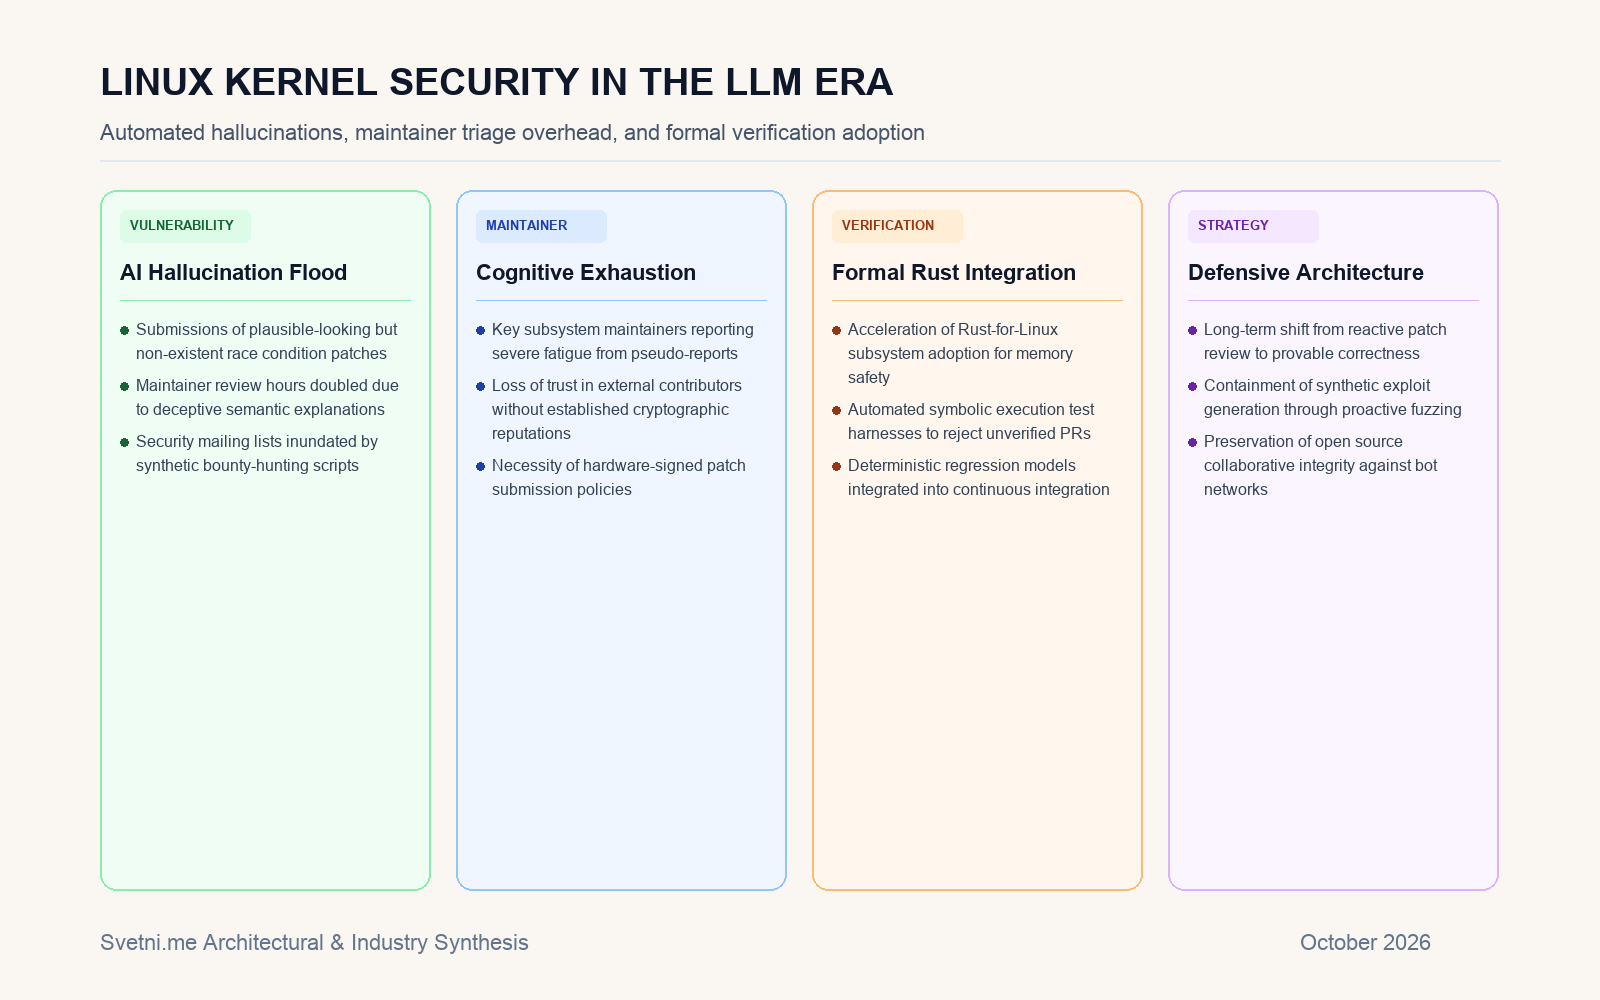
Инфографика: Четирите стълба на сигурността в ядрото на Linux срещу синтетичните заплахи