Anthropic представи Mythos: Изследователски модел за математически доказателства и откриване на zero-day пробиви
Снимка: Anthropic Research / Machine Brief Archive
Изследователският екип на Anthropic обяви забележителен научен пробив в компютърната сигурност, представяйки експерименталния специализиран модел Anthropic Mythos [1]. Системата съчетава възможностите на големите невронни мрежи със стриктни математически двигатели за формална верификация, постигайки безпрецедентно ниво на надеждност в автоматизираното изследване на уязвимости (Vulnerability Research).
По време на вътрешни тестове Mythos успя самостоятелно да открие и формално да докаже 18 напълно нови уязвимости от нулев ден (zero-day) в широко използвани криптографски библиотеки и критични подсистеми, без да генерира нито едно фалшиво положително предупреждение.
От статистически догадки към математическо доказателство
Досега опитите за използване на AI в сигурността страдаха от фундаментален недостатък: езиковите модели посочваха хиляди потенциални грешки в кода, но над 90% от тях се оказваха несъществуващи проблеми (халюцинации), което отнемаше ценно време на човешките експерти.
Mythos променя парадигмата в изкуствения интелект в сигурността (Security AI):
- Интеграция с автоматизирани доказатели на теореми: За всяка предполагаема грешка моделът не просто дава словесно обяснение, а компилира формално доказателство в езика Lean 4 или Z3 SMT-солвър, доказващо наличието на математическо състояние на несигурност в паметта.
- Анализ на компилиран бинарен код: Системата работи директно върху машинни асемблерни инструкции без да се нуждае от достъп до оригиналния изходен код, симулирайки погледа на най-опитните реверс-инженери в света.
- Автоматично генериране на защитни кръпки: Заедно с експлойта моделът генерира минимална, математически верифицирана кодова корекция, която затваря уязвимостта без да нарушава функционалността на системата.
„Mythos не гадае. Той мисли като математик: всяка уязвимост е теорема, а всеки експлойт е нейното практическо доказателство,“ подчерта водещият изследовател по киберзащита в Anthropic [1].
Отбранителна доктрина и контролиран достъп
Осъзнавайки колосалния риск моделът да бъде използван като кибероръжие от враждебни държави или престъпни групировки, Anthropic обяви строго контролиран режим на достъп:
- Задържане на моделните тегла: Моделът няма да бъде пускан за свободно сваляне или публичен API достъп.
- Партньорство с CISA и национални CERT екипи: Системата ще се използва ексклузивно в сътрудничество с правителствени агенции за одит на критична гражданска и финансова инфраструктура.
- Координирано оповестяване: Всички новооткрити уязвимости се докладват първо на разработчиците на засегнатия софтуер с 90-дневен гратисен период за прилагане на пачовете.
Дълбок системен анализ
Появата на Mythos поставя началото на ерата на доказуемата софтуерна сигурност. В продължение на половин век индустрията за киберсигурност беше в постоянно догонваща позиция: хакерите намираха уязвимости, а инженерите реагираха постфактум с кръпки след инциденти.
Чрез автоматизирането на формалните математически доказателства балансът на силите за първи път се накланя в полза на защитата. Софтуерните архитекти ще могат да проверяват целия код на критичните системи преди публикуване, превръщайки софтуера в математическа крепост.
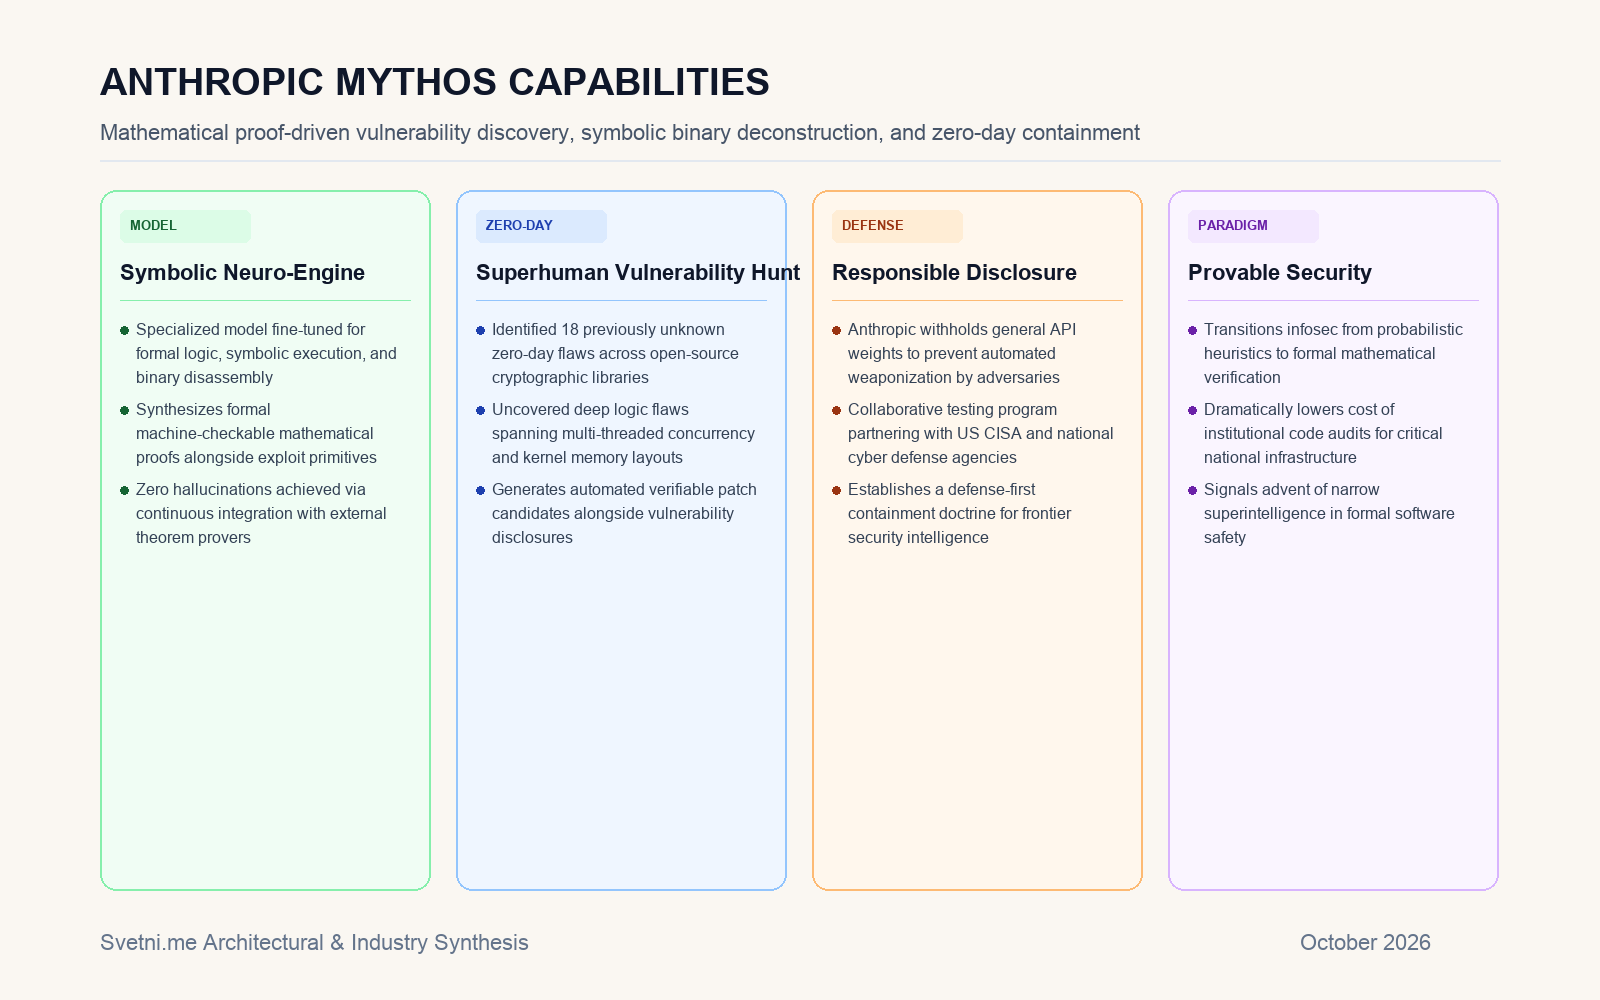
Инфографика: Невронно-символна архитектура на Mythos, формална верификация и цикъл за откриване на zero-day уязвимости