Критична уязвимост в стандарта C2PA позволява фалшифициране на времето и произхода на цифрово съдържание
Снимка: David Buchanan / Hacker News Archive
Известният изследовател по криптографска сигурност Дейвид Бюканън разкри критичен дефект в архитектурата на водещия международен стандарт за автентичност на медиите C2PA [1]. Уязвимостта, наречена „пътуване във времето“ (Time-Travel Attack), позволява на нападатели да манипулират и фалшифицират времевите отметки в удостоверенията за съдържание (Content Credentials), карайки синтетични дълбоки фалшификати (deepfakes) да изглеждат като автентични исторически фотографии, заснети преди десетилетия.
Откритието нанася тежък удар върху доверието в стандарта, приет от компании като Adobe, Microsoft, Google, Leica и Nikon като универсален щит срещу дезинформацията в ерата на генеративния изкуствен интелект.
Анатомия на пробива: Разкъсване на криптографската връзка
Стандартът C2PA разчита на вграждане на криптографски подписани манифести в заглавната част на файловете чрез криптографско подписване. Бюканън обаче открива концептуален пропуск в начина, по който протоколът валидира времевите печати на доверените органи (Time Stamping Authorities - TSA):
- Непълно свързване на времевия сертификат: Софтуерът за проверка валидира подписа на сертификата, но не верифицира достатъчно строго хронологичната непротиворечивост между системния часовник на устройството и отметката на базовия TSA сървър.
- Манипулация на произхода на данните (Provenance): Злонамерен потребител може да генерира напълно синтетично изображение с най-новите модели от 2026 г., да приложи фалшифициран манифест и да накара валидатора на Twitter, YouTube или съдебна зала да покаже, че снимката е заснета с истински фотоапарат през 2018 г.
- Подмяна на визуалния актив: При определени условия манифестът може да бъде отделен от пикселите и прикачен към друго изображение без нарушаване на криптографската валидност на подписа.
„Ние изградихме цяла институционална вяра върху предположението, че C2PA е непробиваем математически печат. Оказва се, че както при всеки сложен софтуерен протокол, дяволът е в детайлите на имплементацията,“ отбелязва Бюканън в своя технически анализ [1].
Последици за журналистиката и съдебната система
Пробивът заплашва директно основите на съвременната медийна достоверност:
- Криза в съдебните експертизи: Съдилищата, които започнаха да приемат C2PA сертификатите като необоримо доказателство за автентичност на веществени доказателства, ще трябва да преразгледат практиката си.
- Военна дезинформация: Държавни агенции за пропаганда могат да използват уязвимостта, за да създават фалшиви „доказателства“ за събития в зони на военни конфликти с привиден сертификат за автентичност от реномирани новинарски агенции.
- Спешна актуализация на стандарта: Работната група на C2PA призна проблема и започна спешна ревизия на спецификацията, налагайки стриктно отхвърляне на откъснати времеви подписи.
Дълбок системен коментар
Случаят с C2PA припомня вечния урок на информационната сигурност: никоя криптография не може напълно да замени независимата човешка проверка и институционалния контекст.
Когато обществото се опита да делегира откриването на истината на единичен технологичен щемпел, то създава единна точка на отказ (single point of failure). Ако този щемпел бъде компрометиран, целият сграден фонд на доверието се срутва. Борбата с дезинформацията не изисква сляпа вяра в зелени значки за автентичност, а дълбока медийна грамотност, сравнителен анализ на множество независими източници и безкомпромисна журналистическа етика.
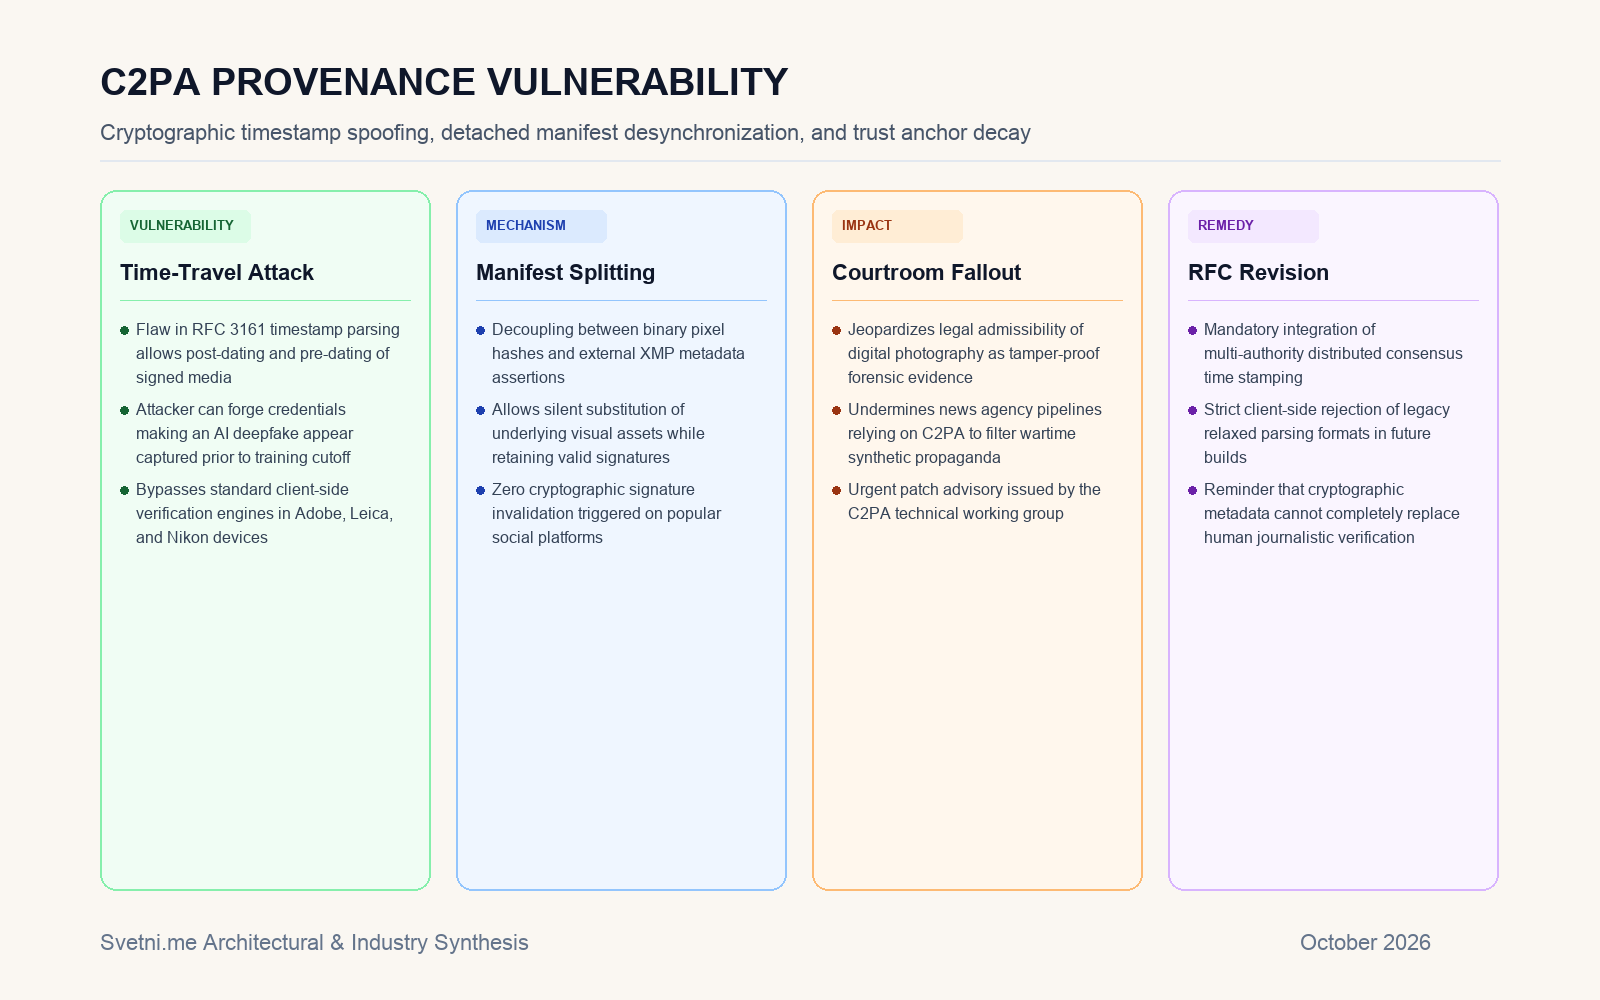
Инфографика: Архитектура на C2PA атаката „пътуване във времето“, механизъм на подправяне и необходими защитни пачове