Мащабен киберпробив в Техническия университет на Дания (DTU) изложи данните на 200 000 души
Снимка: DTU Media / BleepingComputer Archive
Техническият университет на Дания (DTU) – един от най-престижните инженерни и технологични институти в Северна Европа – претърпя катастрофален пробив в сигурността, довел до нерегламентирано изтичане на личните данни и академичните досиета на над 200 000 студенти, преподаватели и изследователи [1].
Инцидентът предизвика тревога на най-високо държавно ниво в Дания, тъй като наред с гражданските идентификационни номера са компрометирани и вътрешни хранилища с чувствителни научни разработки в областта на квантовите технологии, полупроводниците и зелената енергия.
Анатомия на атаката: Тихо проникване и латерално движение
Според предварителния доклад на датския Център за киберсигурност (CFCS), нападателите са проникнали в мрежата седмици преди да бъдат засечени, използвайки откраднати валидни идентификатори на гост-преподавател:
- Липса на сегментация: След като пробили входната точка, нападателите са се придвижвали свободно (lateral movement) между студентската Wi-Fi мрежа и високозащитените изследователски клъстери за академична сигурност.
- Масово източване на данни (Data Breach): Извлечени са персонални CPR номера (датският еквивалент на ЕГН), сканирани паспорти, банкови сметки за стипендии и резултати от изпити от последните петнадесет години.
- Подозрение за държавен шпионаж: Специфичният интерес към лабораториите за квантова криптография насочва разследващите към високопрофилни APT групи (Advanced Persistent Threats), действащи в интерес на чужди правителства.
„Това е най-тежкият удар срещу датската академична общност в историята. Университетите винаги са се гордели със своята отвореност, но днес тази отвореност бе цинично експлоатирана от професионални престъпници,“ заяви ректорът на DTU в извънредно обръщение [1].
Спешни мерки и европейски проверки
В отговор на кризата датските власти предприеха радикални действия в областта на киберсигурността:
- Пълно спиране на отдалечения достъп: Всички VPN връзки и външни портали на университета бяха изолирани за 48 часа за дезинфекция на сървърите.
- Задължителна смяна на самоличността: Наредено е незабавно преиздаване на достъпа за над 25 000 активни потребители с въвеждане на задължителни хардуерни токени.
- Разследване по GDPR: Датската комисия за защита на данните започна официално разследване, което може да доведе до милионни глоби за ръководството на университета при установяване на системна небрежност.
Структурен анализ на уязвимостта на европейската наука
Инцидентът в DTU осветява фаталната уязвимост на европейските висши училища. В продължение на десетилетия университетите бяха проектирани като свободни, споделени пространства, където международни изследователи общуват без бариери.
В днешната геополитическа реалност обаче, когато академичните лаборатории разработват критични технологии за изкуствен интелект и квантова отбрана, тази наивна откритост се превръща в национален риск.
Случаят ще наложи бързото внедряване на строги принципи на Zero Trust в цялото европейско академично пространство: стриктно физическо и логическо разделяне на научните проекти от студентската среда. Науката в Европа вече не може да си позволи лукса да съществува без военен клас киберзащита.
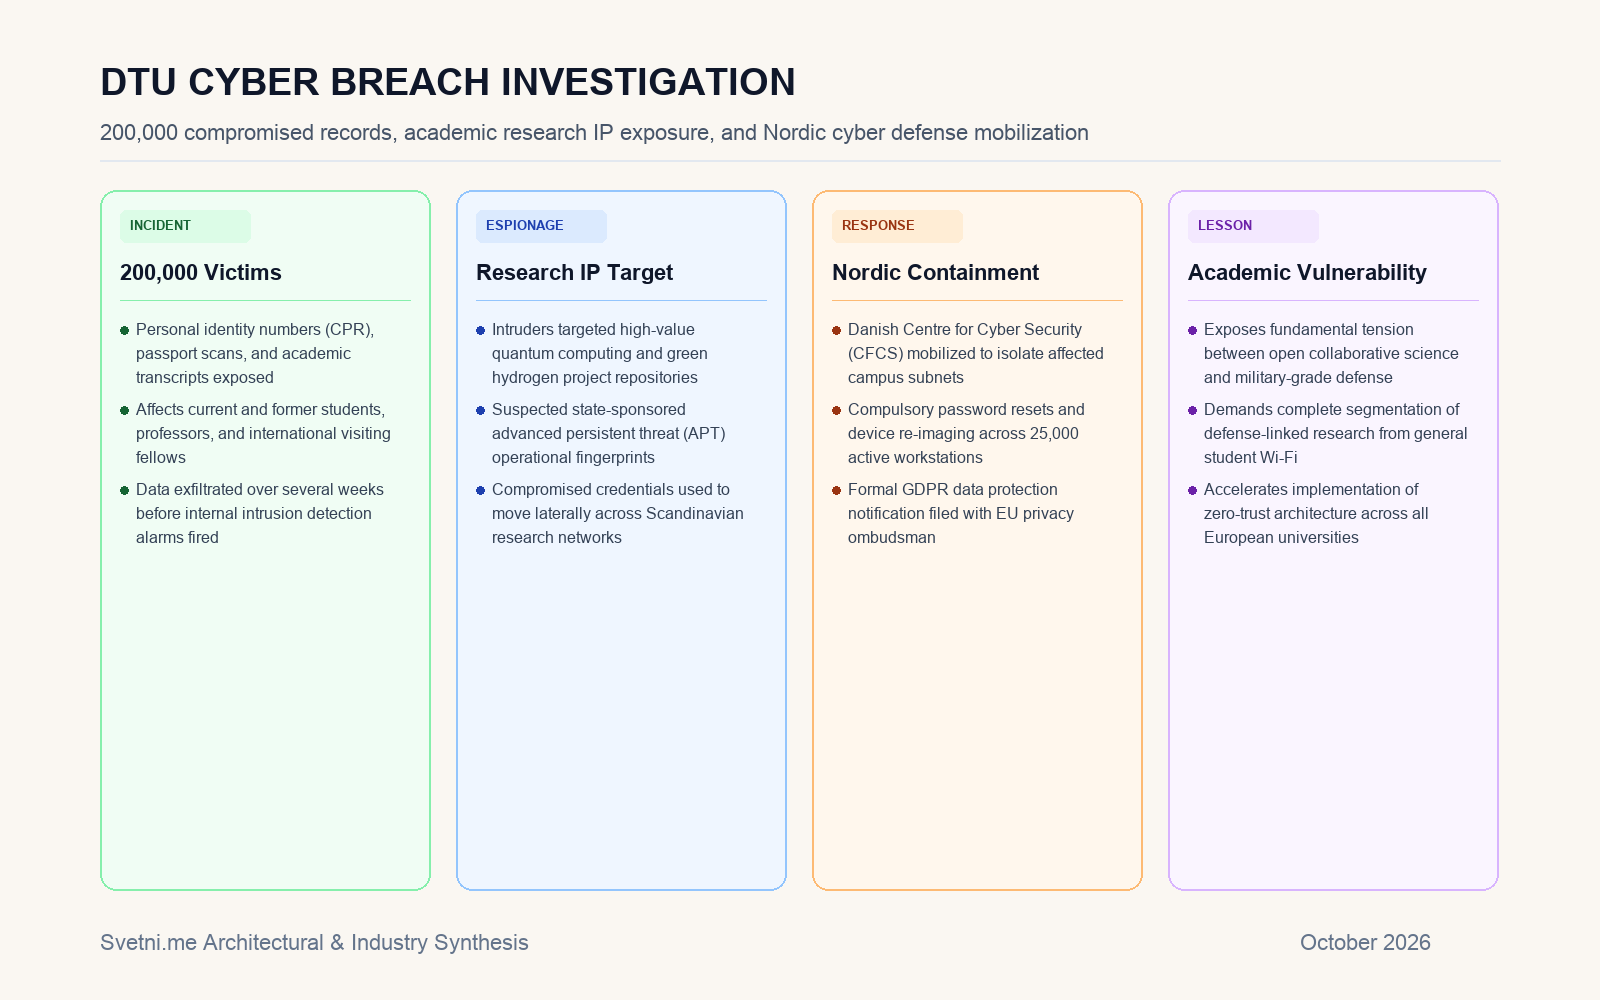
Инфографика: Вектори на проникване, засегнати потребителски бази и мерки за изолация след пробива в DTU