Ключов организатор на хакерския синдикат ShinyHunters бе задържан в Йордания със съдействието на ФБР
Снимка: BleepingComputer / US Department of Justice
В рамките на мащабна съвместна операция между йорданските служби за сигурност и ФБР, на международното летище в Аман бе арестуван един от ключовите администратори и организатори на печално известната киберпрестъпна групировка ShinyHunters [1].
Задържането се разглежда като най-значимият удар срещу глобалната киберпрестъпност през последните години, след като именно ShinyHunters стояха зад колосалните пробиви в облачните инфраструктури на Snowflake, довели до изтичането на данните на над 560 милиона потребители на Ticketmaster, Santander Bank и десетки технологични гиганти.
Анатомия на облачната катастрофа: Как действаше синдикатът
За разлика от класическите групи за рансъмуер, които криптират файлове на място, ShinyHunters специализираха в тиха кражба на корпоративни бази данни в сферата на съвременната информационна сигурност:
- Атаки срещу незащитени идентификатори: Хакерите не разбиваха сложни криптографски ключове, а използваха откраднати потребителски имена и пароли от инфостийлъри, насочени към акаунти без активирана двуфакторна автентикация (MFA) в облачната среда на Snowflake.
- Масово източване на гигабайти данни: След като получеха достъп до корпоративните хранилища, те изтегляха цели бази данни с лични карти, кредитни карти и финансови трансакции.
- Агресивно изнудване и търговия в Dark Web: Групата поставяше публични ултиматуми за десетки милиони долари в криптовалута, заплашвайки с продажба на данните на конкуренти или чужди разузнавателни служби.
„Този арест е ясно послание: физическите граници няма да ви защитят. Независимо къде се криете и колко криптирани слоя използвате, международното правосъдие ще ви настигне,“ заяви представител на Министерството на правосъдието на САЩ [1].
Сътрудничество с разследващите и разплитане на мрежата
Според първоначалните доклади от Йордания, задържаният хакер вече оказва съдействие на федералните агенти:
- Предаване на криптографски ключове: Иззети са хардуерни портфейли, съдържащи десетки милиони долари в откупи, както и логове за достъп до тайни сървъри за координация.
- Идентификация на съучастници: Разкриват се връзките между млади хакери от Западна Европа и Северна Америка (т.нар. „The Com“) и източноевропейски финансови перачи на криптовалута.
- Процедура по екстрадиция: Започната е процедура по прехвърляне на задържания в Съединените щати, където го очакват десетилетия затвор по обвинения в компютърна измама, конспирация и пране на пари.
Анализ на последиците за облачната сигурност
Случаят със ShinyHunters послужи като най-скъпия урок по облачна сигурност за глобалния бизнес. Големите доставчици на SaaS и Data Warehouse решения осъзнаха, че не могат да оставят сигурността на акаунтите като „опция по избор“ за клиентите.
След тези пробиви задължителната многофакторна автентикация, премахването на статичните пароли в полза на безпаролни FIDO ключове и мониторингът на аномални изходящи обеми данни станаха неотменим стандарт в индустрията. Успешният арест в Йордания доказва, че макар цифровият фронт да изглежда безкраен, физическите агенти на закона запазват решаващата си роля в защитата на световната инфраструктура.
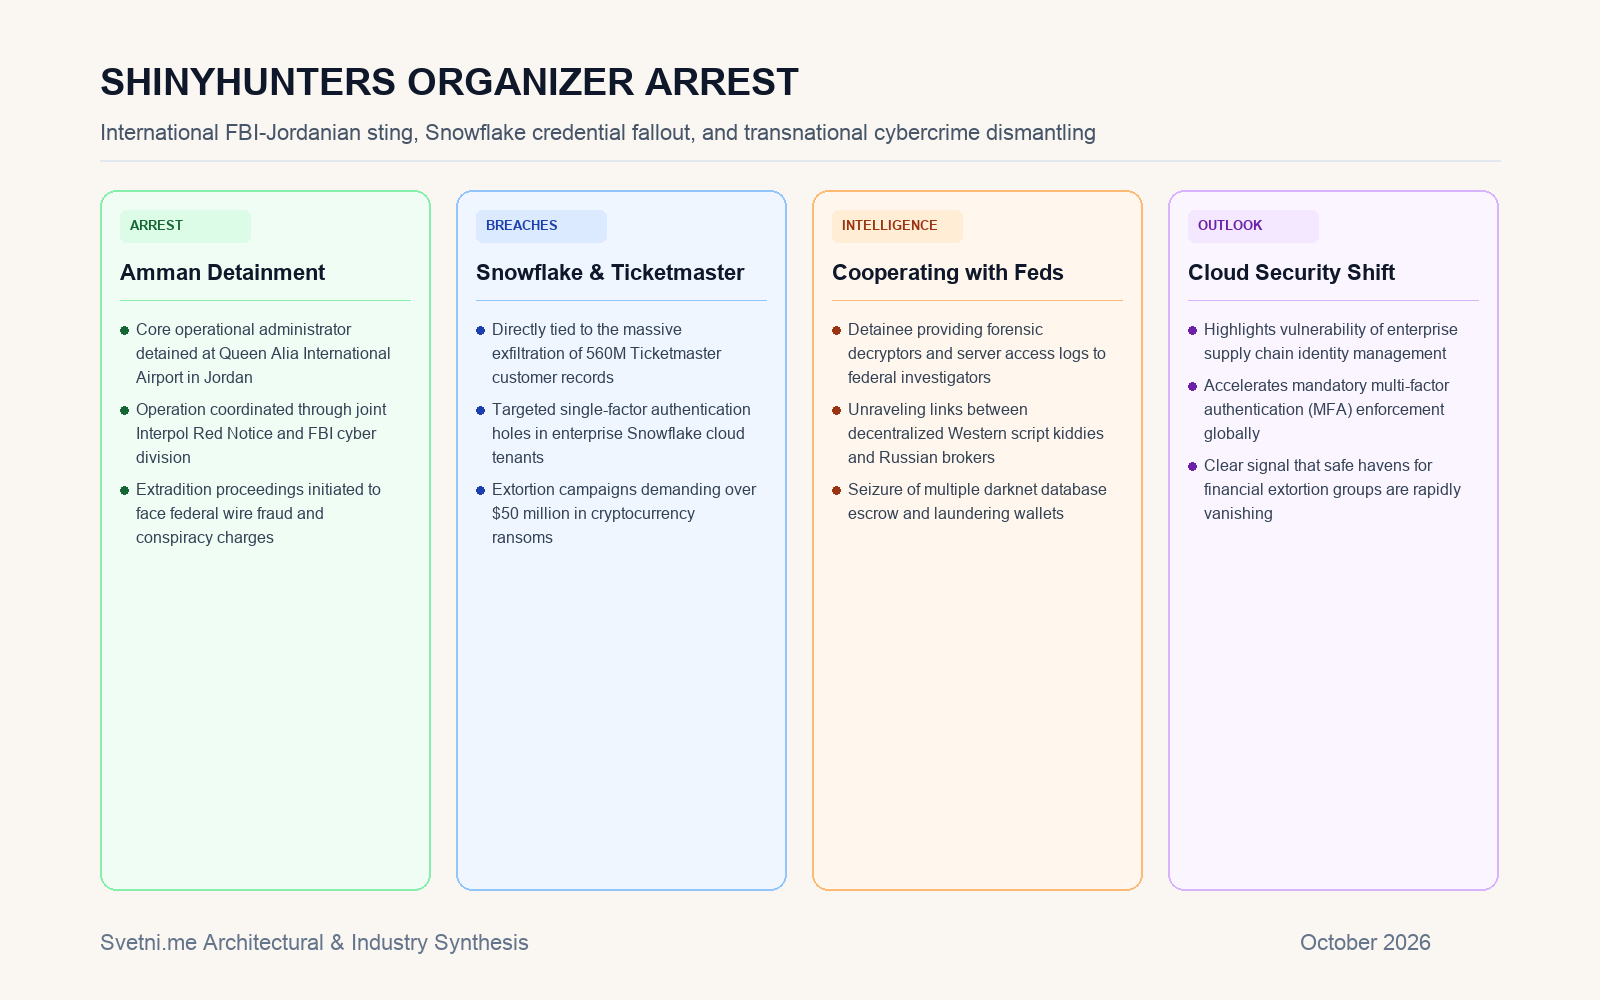
Инфографика: Хронология на атаките срещу Snowflake, международната операция по ареста и новите изисквания за облачна защита