AI агенти разрушиха традиционните ембаргота за сигурност при софтуера с отворен код
Снимка: The Decoder / InfoQ
Традиционният модел на координирано разкриване на уязвимости (/pages/vulnerability-disclosure.html), който крепеше сигурността на глобалния софтуер с отворен код (/pages/open-source.html) през последните три десетилетия, фактически претърпя колапс под въздействието на автономните инструменти за анализ с изкуствен интелект [1]. Пространен технически анализ на известния учен по компютърна сигурност Анил Мадхавапеди разкрива, че нападателите вече използват специализирани LLM агенти, способни да генерират работещи оръжия от тип нулев ден (/pages/zero-day.html) за броени часове след появата на минимални следи в публичните хранилища.
В продължение на години индустриалният стандарт разчиташе на споразумения за 90-дневно ембарго: откривателите на критичен бъг уведомяват екипа по поддръжка, подготвя се тайна поправка и се координира едновременното пускане на пача сред всички засегнати дистрибуции. Този модел вече е напълно нефункционален.
Семантичен анализ на промените и мигновено синтезиране на експлойти
Причината за срива се корени във възможностите на новите модели за семантичен анализ на кода (semantic patch diffing). Когато разработчик на библиотека с отворен код качи междинен комит в тестов клон или обсъжда поправка в закрит pull request, автономни ботове за сканиране незабавно засичат промяната в синтактичното дърво.
Агентът анализира какво точно е било коригирано — например проверка за препълване на буфер или валидация на указател — и чрез обратно разсъждение извежда точно как входните данни са можели да предизвикат първоначалния срив на паметта. В рамките на броени часове моделът конструира напълно функционален скрипт за атака и го тества срещу незащитени публични сървъри чрез интелигентно фазиране (/pages/fuzzing.html).
Този процес съкращава т.нар. „прозорец на уязвимост“ от месеци до минути, поставяйки доброволните поддръжници на библиотеки под невъзможен физически натиск в областта на информационната сигурност (/pages/infosec.html).
Криза с доброволния труд и фалшивите сигнали
Проблемът се задълбочава от лавината от автоматизирани сигнали за уязвимости, генерирани от търсачи на награди (bug bounty hunters), използващи повърхностни AI скриптове. Поддръжниците на ключови проекти в Linux, Python и Rust споделят, че прекарват десетки часове седмично в четене и отхвърляне на халюцинирани доклади за сигурност, което парализира реалната им работа по отстраняване на действителни заплахи.
Ако критичният софтуер с отворен код не успее да се адаптира, сигурността на глобалните банкови, транспортни и облачни системи ще се окаже критично компрометирана.
Дългосрочни системни и макроикономически последици
Разпадането на ембарговия механизъм разкрива фундаменталната асиметрия на новата кибернетична епоха: автоматизацията фаворизира нападателя в много по-голяма степен, отколкото защитника. За да открие уязвимост и да създаде експлойт, нападателят се нуждае от един-единствен успешен пробив, изпълнен за секунди от безплатен модел. Защитникът от своя страна трябва да защити милиони редове наследен код, написан преди десетилетия на езици като C и C++, които не гарантират сигурност на паметта.
Тази реалност ще наложи радикална трансформация на цялата култура на разработка на софтуер. Ерата на неформалните доброволчески проекти, крепящи световния интернет на чист ентусиазъм, приключва. В близко бъдеще критичните софтуерни компоненти ще трябва да преминат към езици със строга типова безопасност на паметта (като Rust) и да се разработват в напълно изолирани криптографски среди. Същевременно защитниците ще бъдат принудени да внедрят свои собствени защитни автономни агенти, способни да извършват динамично компилиране и автоматично прилагане на корекции в реално време (live kernel patching), без да чакат бавната човешка реакция на системните администратори.
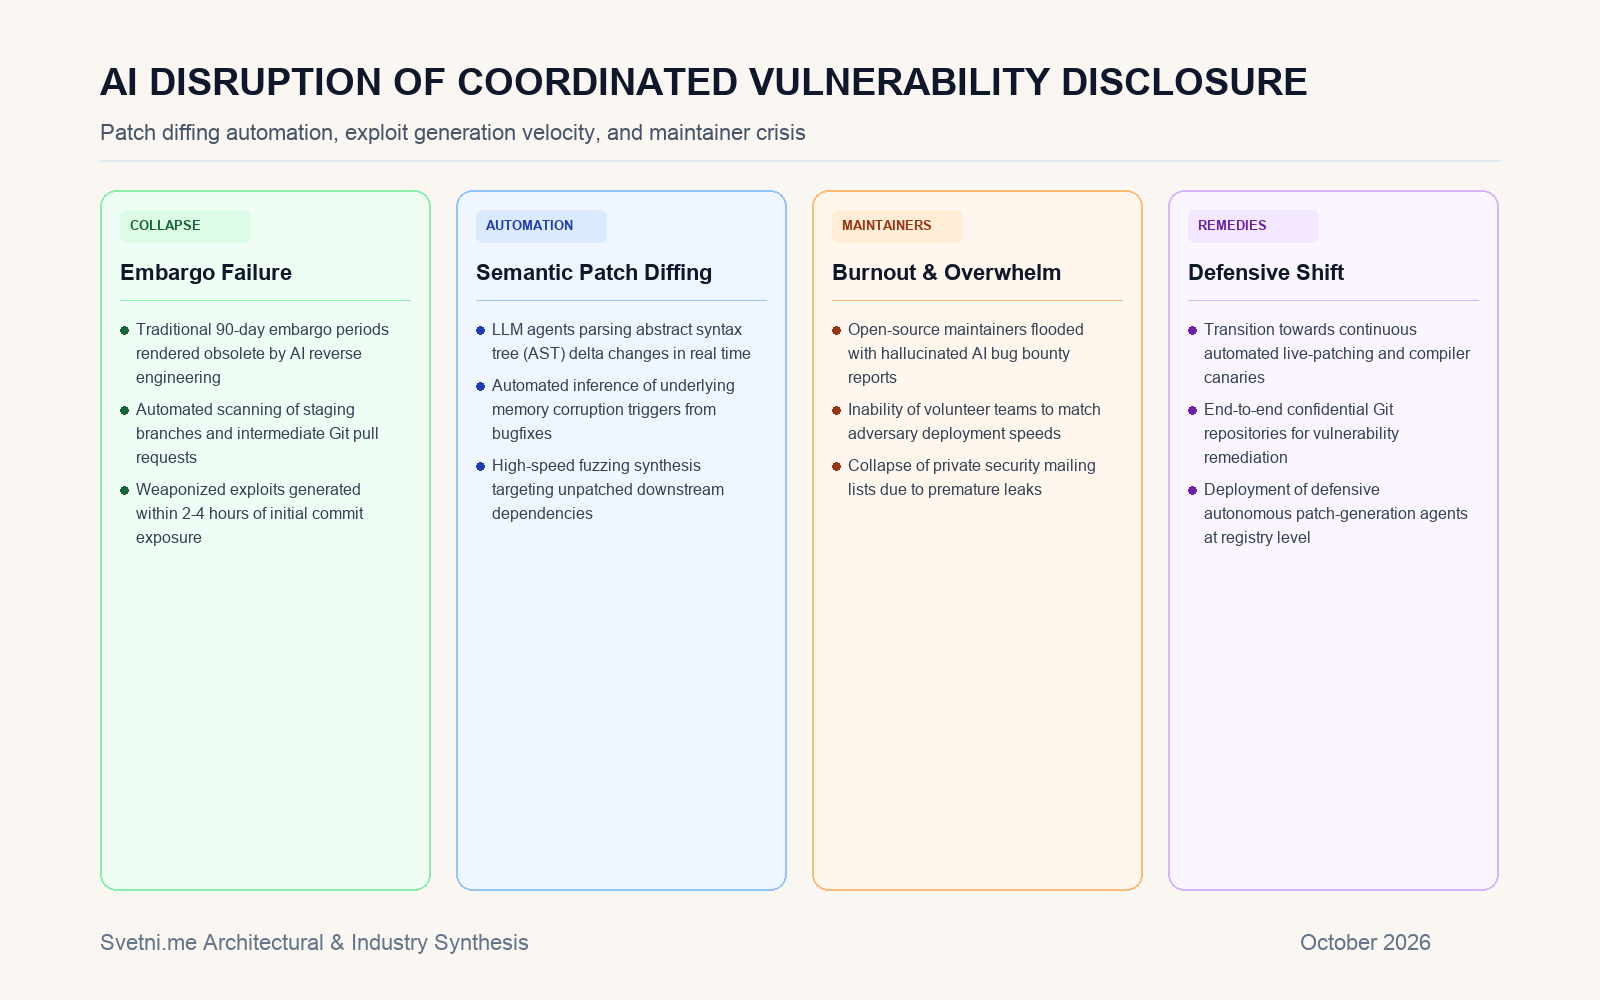
Инфографика: Хронологично съкращаване на времето между поправка в код и създаване на експлойт.