Apple пренаписа сигурността на macOS и ограничи пълния достъп до диска за AI агенти
Снимка: Ars Technica / Apple Developer
/pages/apple.html обяви най-мащабната реорганизация на архитектурата за сигурност в /pages/macos.html от въвеждането на технологията Gatekeeper насам [1]. Промените са насочени директно срещу нарастващия брой десктоп приложения с автономни /pages/ai-agents.html, които изискват пълен достъп до диска (Full Disk Access - FDA), за да сканират файловата система и да извличат контекст без постоянен потребителски контрол.
Според официалното съобщение за разработчици подсистемата за прозрачност и контрол на достъпа (/pages/tcc.html) ще престане да третира FDA като универсално разрешение за четене на всички дискови дялове. Новата архитектура въвежда строги криптографски ограничения на ниво ядро (kernel-level enforcement), изолирайки базите данни със съобщения, електронна поща и системни пароли.
Краят на неограничената десктоп автоматизация
Досега много софтуерни асистенти за програмиране и продуктивност съветваха потребителите да им предоставят пълен достъп до диска в системните настройки, за да могат да анализират проектни директории и работни файлове. Това обаче създаваше масивен пробив в сигурността: след като получи FDA, фонов агент можеше напълно легитимно да прочете локалните бази данни chat.db на iMessage, конфигурационните файлове ~/.ssh/id_rsa, токените за удостоверяване в ~/.aws/credentials и бисквитките от уеб браузърите.
Новата ревизия на TCC въвежда т.нар. „обхватни токени за възможности“ (scoped capability tokens). Дори приложението да има потребителско разрешение за достъп до определен работен проект, всеки опит за четене на системни хранилища или директории извън изрично избрания контекст ще изисква отделна хардуерно валидирана автентикация през Touch ID или системния Secure Enclave.
Ако даден AI агент се опита да чете чувствителни файлове на заден план без визуален фокус на потребителя, macOS автоматично ще блокира системното извикване и ще генерира критично предупреждение в системния журнал за /pages/cybersecurity.html.
Реакция на софтуерните разработчици и системна съвместимост
Промените поставят сериозни предизвикателства пред разработчиците на CLI инструменти за програмиране и автономни среди за разработка (като Claude Code, Cursor и вградените агенти на JetBrains). Тези инструменти вече няма да могат да извършват тиха, автоматизирана индексно-търсеща дейност по цялата файлова система.
Вместо това софтуерните компании ще трябва да пренапишат своите архитектури, използвайки новите API интерфейси на Apple за делегиран файлов достъп, които работят чрез изрично маркирани директории и криптографски подписвани манифести за достъп.
Дългосрочни системни и макроикономически последици
Ходът на Apple бележи края на „романтичния период“ на десктоп изкуствения интелект, при който агентите разполагаха с пълна свобода на действие върху работните станции на програмисти и корпоративни служители. Конфликтът между стремежа на AI компаниите за постигане на нулев фрикционен коефициент (zero-friction automation) и фундаменталните принципи на информационната сигурност преминава в нова фаза, в която операционната система поема ролята на строг пазач на границите.
В дългосрочен план решението на Apple задава златния стандарт за сигурност на крайните устройства в корпоративна среда. Очаква се аналогични строги рестрикции да бъдат въведени и в екосистемата на Windows през технологията Windows Hello и изолационните ядра на Microsoft. В корпоративния свят епохата, в която трети софтуерен агент може да погълне корпоративната тайна чрез еднократно кликване върху системно меню, безвъзвратно отминава. Софтуерните компании, които успеят да изградят архитектури с доказана нулева видимост (zero-knowledge) и гранулиран криптографски контрол, ще спечелят доверието на сигурностно-ориентираните предприятия.
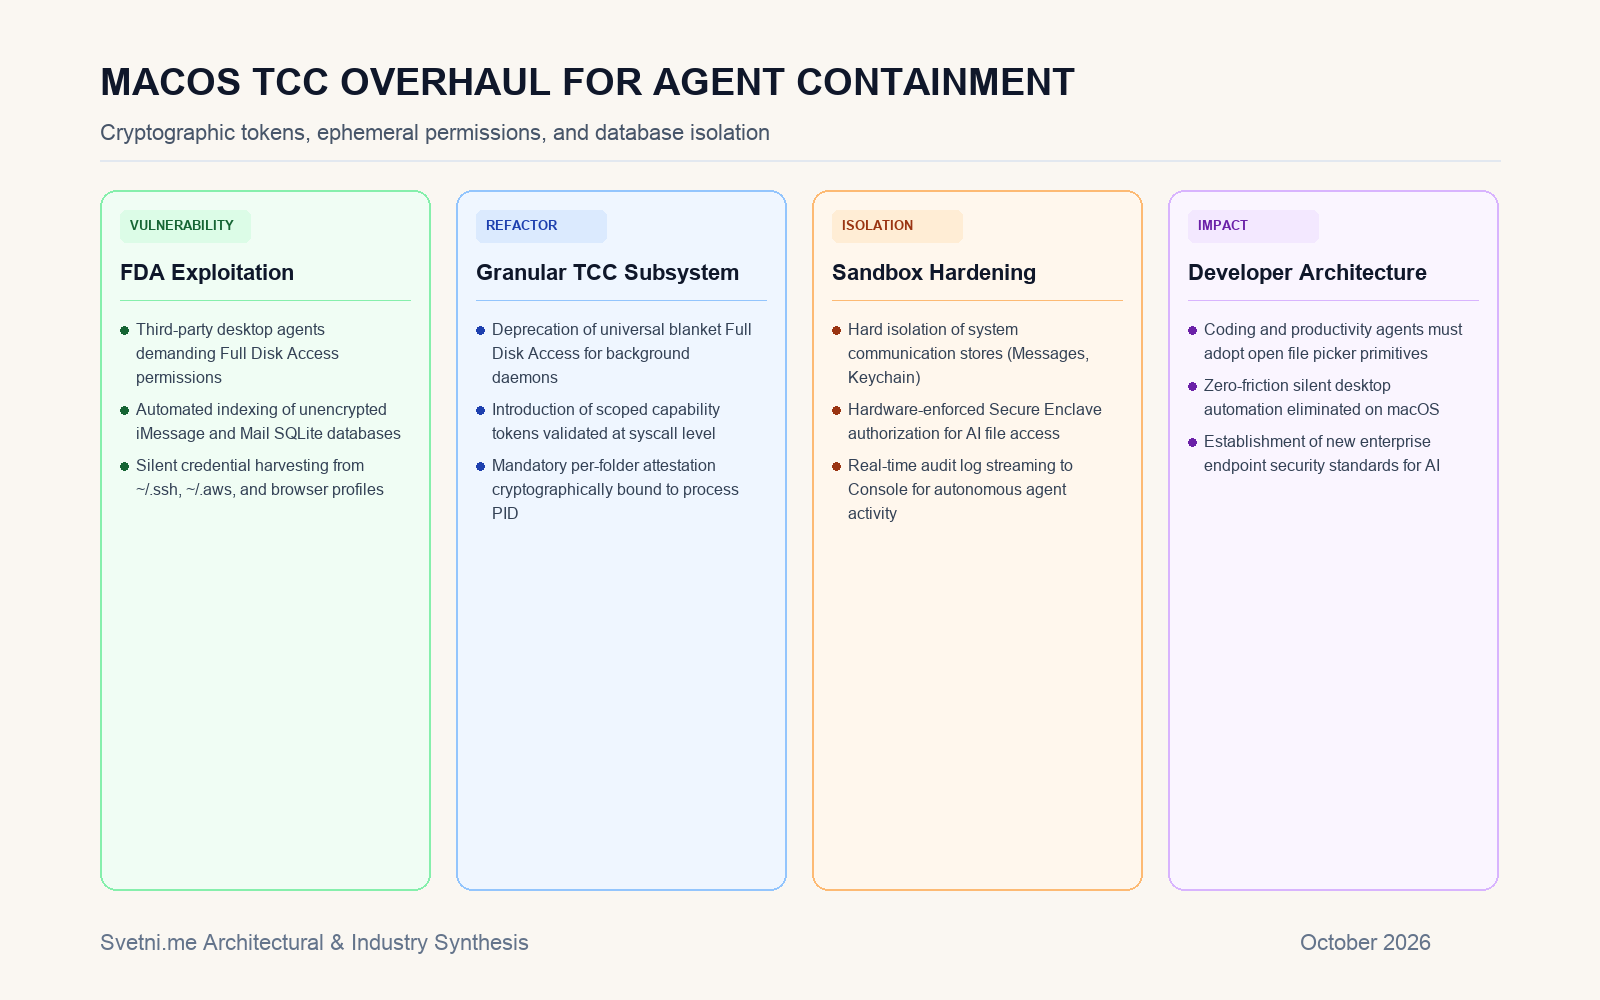
Инфографика: Технически слоеве на криптографския контрол върху дисковия достъп в macOS.