Google временно спря програмата за възнаграждения при уязвимости в отворен код заради спам от AI инструменти
Снимка: BleepingComputer / Google
Корпорацията Google предприе безпрецедентната стъпка да замрази временно своята Програма за възнаграждения при уязвимости в софтуер с отворен код (Open Source Software Vulnerability Rewards Program - OSS VRP) [1]. Причината за спирането е колосална вълна от нискокачествени, фалшиво-положителни доклади за сигурност, генерирани масово от потребители с помощта на генеративни езикови модели и любителски инструменти за автоматизиран одит.
Програмата, която в продължение на години осигуряваше милиони долари възнаграждения за откриване на критични дефекти в ключови проекти с отворен код като Linux ядрото, Kubernetes и Chromium, се оказа напълно парализирана от автоматизирания спам.
Инвазията на халюцинираните експлойти и крахът на триажа
Според официално съобщение от екипа по сигурност на Google, през последните месеци обемът на подадените билети за уязвимости е нараснал главоломно, като над 96% от тях са се оказали напълно безполезни. Т.нар. „ловци на награди“ масово използват достъпни AI инструменти, за да сканират публични репозитории, подавайки генерираните резултати към формата за възнаграждения без никаква ръчна верификация.
Езиковите модели редовно „халюцинират“ съществуването на критични уязвимости за препълване на буфера или изпълнение на отдалечен код, базирайки се единствено на теоретичен прочит на кода без реален тест. Докладите изглеждат професионално написани, съдържат сложна техническа терминология и убедителни графики, което принуждава инженерите на Google да отделят часове за ръчно тестване само за да установят, че описаната уязвимост е пълна фикция.
Това претоварване на триаж екипите доведе до изтощение на специалистите и блокира обработката на легитимни доклади от сериозни изследователи по киберсигурност.
Криза в икономическия модел на Bug Bounty платформите
Инцидентът разкрива дълбока криза в традиционния модел на програмите за награди при уязвимости. Когато цената за откриване и описване на дефект падне до нула благодарение на AI фазинга, икономическият стимул се изкривява в полза на спама: нападателят не губи нищо, изпращайки хиляди автоматизирани доклада с надеждата поне един да бъде одобрен случайно.
Google обяви, че използва паузата за цялостно препроектиране на входните бариери. Новите правила ще изискват задължително представяне на работещо, автоматично верифицируемо доказателство за концепция (Proof-of-Concept) в изолиран контейнер, както и въвеждане на репутационни санкции за изследователи, които системно изпращат халюцинирани доклади.
Дългосрочни системни и обществени трансформации
Замразяването на OSS VRP програмата на Google е показателен пример за феномена на „информационно замърсяване“ (information pollution), породен от безконтролната употреба на генеративен изкуствен интелект. Когато машините могат да произвеждат правдоподобно изглеждащ псевдо-експертен текст в неограничени количества, всички отворени човешки институции и процеси, базирани на добросъвестност и доверие, рискуват да рухнат под тежестта на синтетичния шум.
В дългосрочен план софтуерната сигурност ще трябва да премахне неструктурираните текстови доклади. Взаимодействието между етичните хакери и компаниите ще се премести изцяло в автоматизирани математически среди, където уязвимостите се доказват машинно чрез криптографски следи и детерминистично възпроизвеждане. Докато този преход се осъществи обаче, отворената софтуерна екосистема остава уязвима, лишена от един от най-важните си защитни щитове.
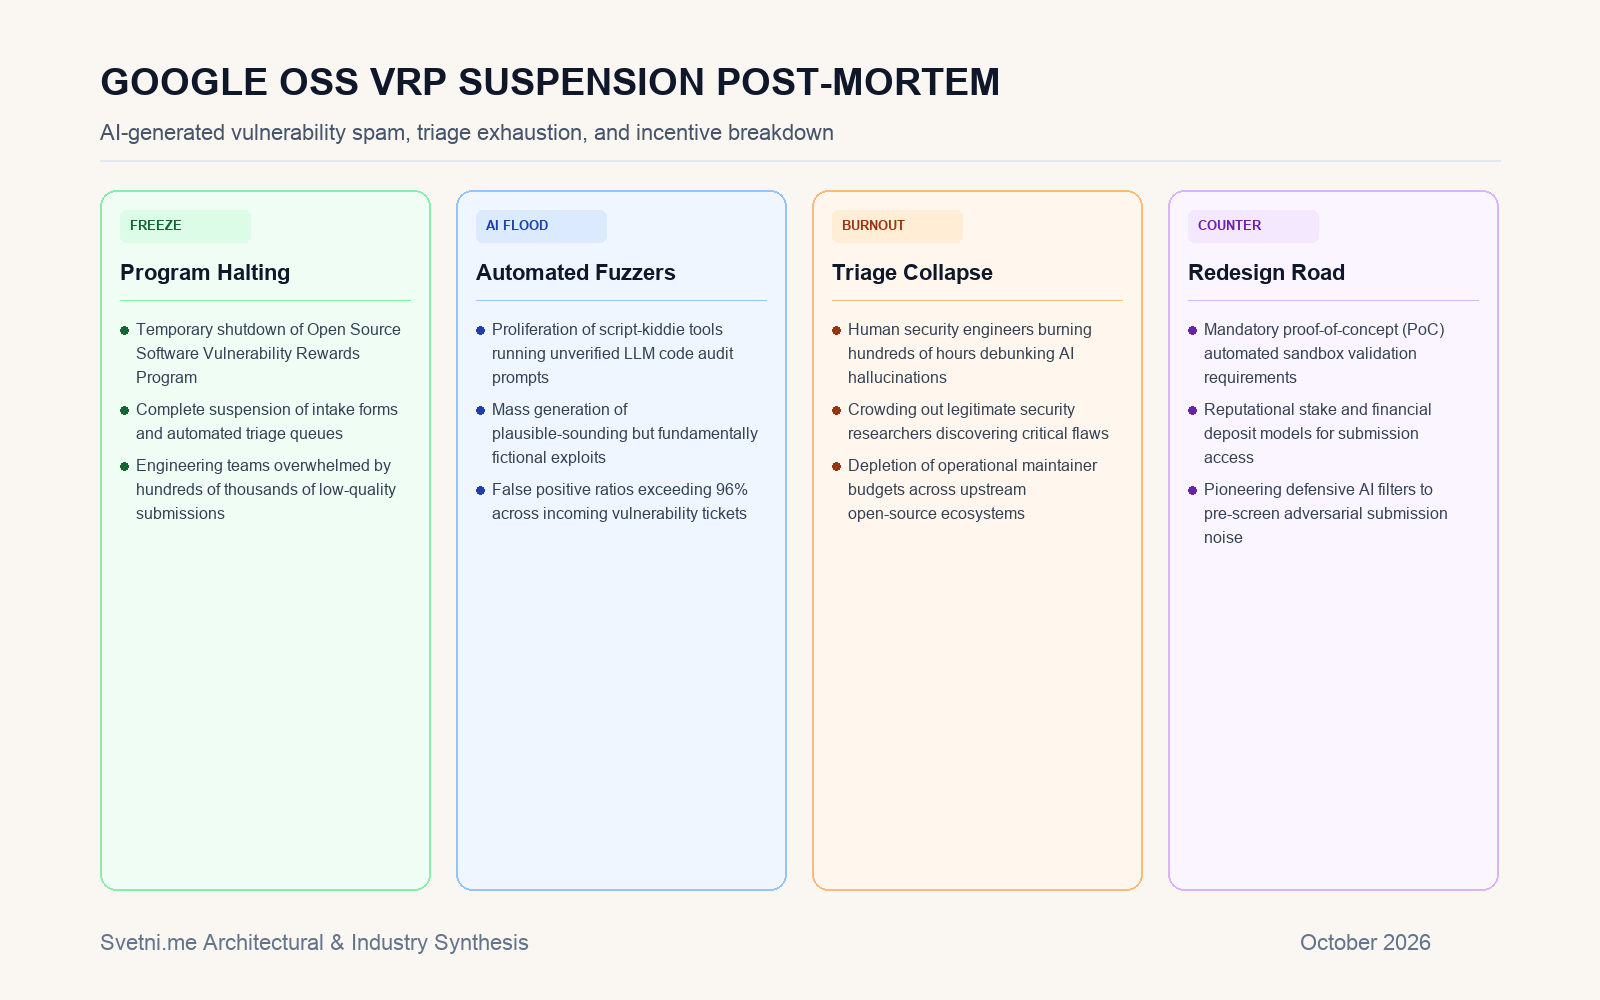
Инфографика: Светни.ме