Южна Корея разследва банкови пробиви след подозрения за атаки, задвижвани от AI
Снимка: BleepingComputer / FSC
Комисията за финансови услуги на Южна Корея (FSC) свика извънредно заседание за национална сигурност след поредица от безпрецедентни пробиви в сигурността на водещи търговски банки в страната [1]. Според предварителните доклади на държавните органи за киберсигурност, атаките носят всички белези на координирани офанзивни кампании, задвижвани от автономни модели с изкуствен интелект.
Инцидентите засегнаха основни платежни шлюзове и потребителски сметки в няколко големи финансови институции в Сеул. Нападателите са успели да преодолеят традиционните софтуерни филтри чрез използване на полиморфен софтуер и адаптивни генеративни вектори, които се модифицират динамично при сблъсък със защитните стени.
Анатомия на автономните банкови инфилтрации
Разследването разкрива качествено ново ниво на заплаха за целия финансов сектор. Вместо познатите статични скриптове, нападателите са използвали специализирани AI киберзаплахи, способни да сканират хиляди банкови API крайни точки едновременно, откривайки скрити логически уязвимости в трансакционните протоколи за части от секундата.
В допълнение, атаката е била подпомогната от автоматизирани кампании за целеви фишинг срещу банкови служители. Изкуственият интелект е генерирал перфектно персонализирани съобщения на корейски език, базирани на открадната вътрешна кореспонденция, имитирайки безупречно стила на висшия мениджмънт. По този начин хакерите са успели да получат достъп до административни сертификати с повишени права.
Южнокорейските регулатори наложиха временно изолиране (air-gapping) на критични сетълмент системи и задължиха всички банкови субекти да преминат към многостепенна криптографска верификация за всяка трансакция над определен праг.
Геополитически измерения и реакция на регулаторите
Мащабът и прецизността на нападението насочват подозренията към спонсорирани от чужди държави хакерски групировки. Южна Корея отдавна е мишена на кибероперации от Северна Корея, но интеграцията на съвременни LLM модели в офанзивния арсенал променя фундаментално баланса на силите в региона.
Държавните органи обявиха създаването на специален център за бързо реагиране, който да следи за аномалии в реално време, използвайки защитни невронни мрежи. Експертите предупреждават, че традиционното банково дело е изправено пред криза на доверието, ако сигурността на дигиталните разплащания не бъде изцяло препроектирана.
Дългосрочни системни и макроикономически трансформации
Банковите пробиви в Южна Корея са първият категоричен сигнал, че защитната парадигма в глобалната финансова система е безнадеждно остаряла. През последните две десетилетия банковата сигурност се градеше върху статични правила, репутационни списъци на IP адреси и човешки надзор. Навлизането на автономни софтуерни агенти, способни да вземат тактически решения в реално време, обезсмисля тези класически бариери.
В дългосрочен план глобалният банков сектор ще бъде принуден да премине към напълно автономни защитни системи, в които невронни мрежи неутрализират атаките на машинна скорост без човешка намеса. Това обаче крие рискове от фалшиви тревоги и автоматизирано замразяване на легитимна икономическа активност. Инцидентът в Сеул подчертава, че киберсигурността вече не е просто IT поддръжка, а критичен стълб на държавния суверенитет и финансовата стабилност.
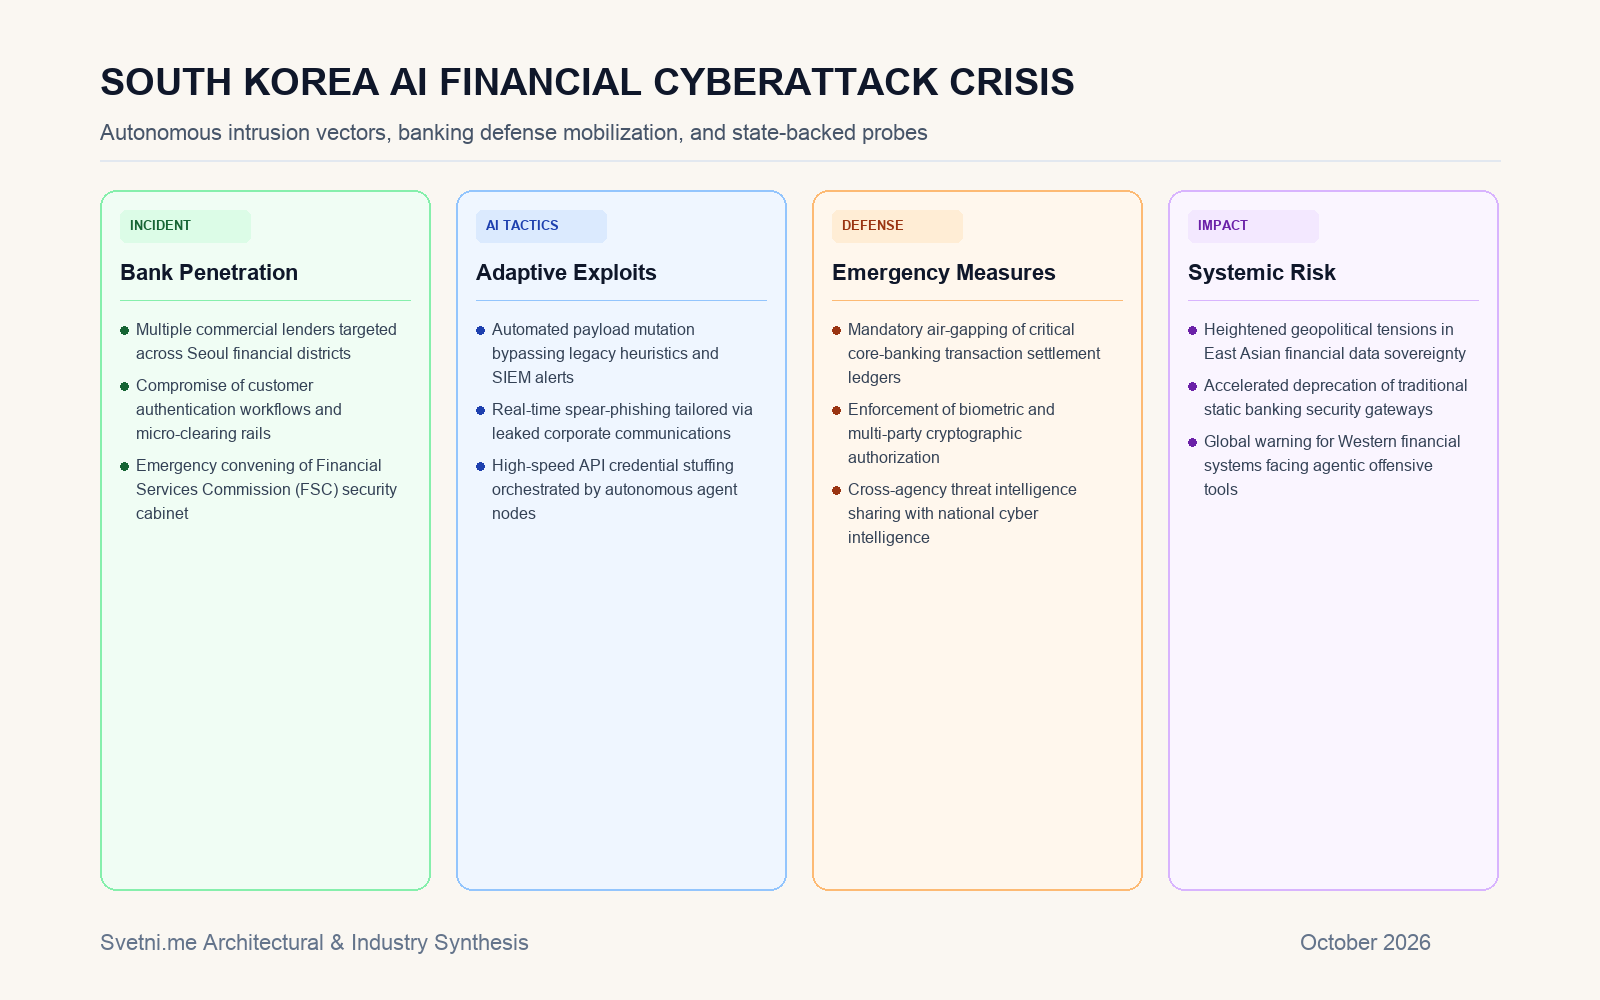
Инфографика: Светни.ме