Фишинг кампания с фалшиви интерфейси на ChatGPT и Gemini източва рекламни бюджети и MFA сесии
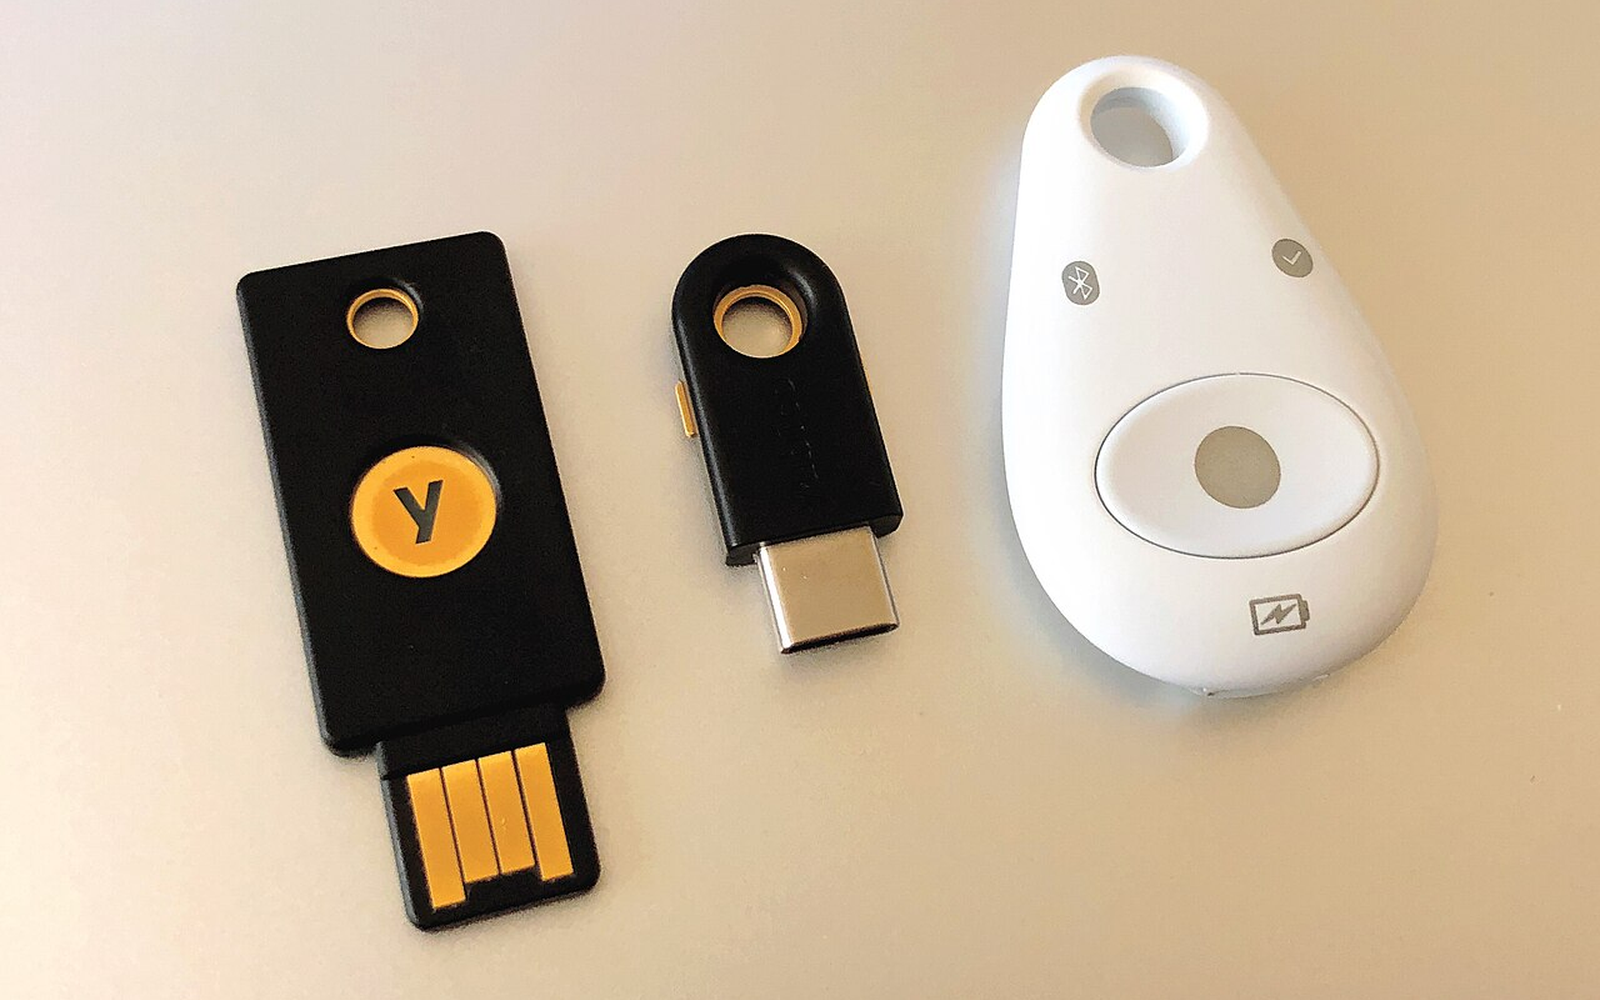
Снимка: Wikimedia Commons / Yubico
Нова глобална вълна от целенасочени кибератаки използва фалшиви страници, имитиращи популярни платформи като ChatGPT и Gemini, за да краде идентификационни данни и корпоративни рекламни профили [1].
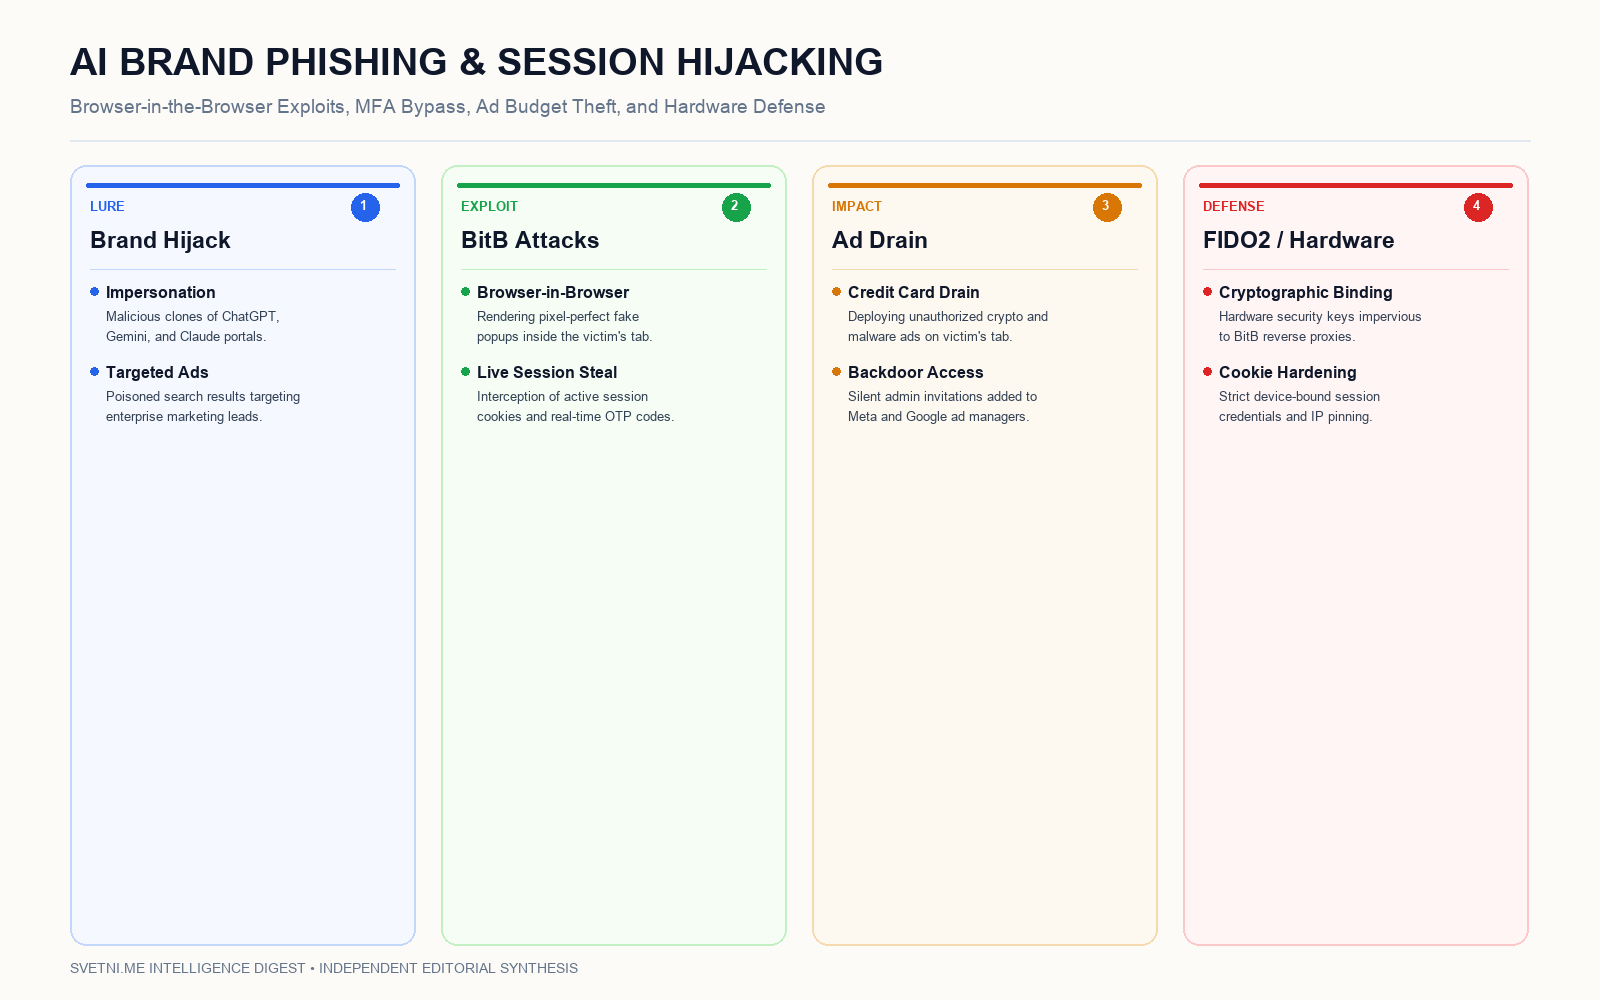
Инфографика: Светни.ме
Механизъм на Browser-in-the-Browser атаката
Злонамерената кампания разчита на високоефективната техника фишинг тип 'Browser-in-the-Browser' (BitB). Нападателите създават интерактивни уебсайтове с рекламни предложения за безплатни бизнес разширения за изкуствен интелект. Когато потребителят се опита да влезе, в браузъра се визуализира перфектно копие на автентикационен прозорец на Google или Meta [1].
Този фалшив интерфейс позволява на атакуващите не само да запишат потребителското име и паролата, но и да прехванат кодовете за многофакторна автентикация и активните сесийни бисквитки в реално време, заобикаляйки стандартните защити.
Източване на рекламни бюджети и персистентност
Основната цел на атаката са мениджъри на дигитални агенции и корпоративни рекламни акаунти. След компрометиране на профила нападателите автоматично източват свързаните кредитни карти за пускане на злонамерени реклами на фалшиви криптовалути и зловреден софтуер.
За да поддържат дълготраен контрол, хакерите тайно добавят свои неоторизирани профили с администраторски права в Meta Ads Manager и Google Ads, осигурявайки си достъп дори след като първоначалният паролен достъп бъде възстановен от жертвата.
Анализ на сигурността: Краят на доверието във визуалните браузърни индикатори
Еволюцията на BitB атаките показва, че традиционното обучение на служителите за разпознаване на фишинг вече е неефективно срещу модерни техники за визуално манипулиране. За обикновения служител е практически невъзможно да различи фалшив системен прозорец от легитимна форма за вход, когато адресната лента и SSL катинарчето са виртуално симулирани вътре в страницата.
Единствената надеждна бариера срещу този клас заплахи остава преходът към криптографски обвързани хардуерни ключове (FIDO2/WebAuthn). Тъй като хардуерният ключ изпраща криптографски подпис само към легитимния домейн, зададен на ниво протокол, опитите за пренасочване през фишинг проксита се провалят напълно. Корпоративната сигурност спешно трябва да премахне SMS и push потвържденията в полза на непревземаеми хардуерни токени.
Източници
[1]: Fake ChatGPT, Gemini Sites steal advertising accounts, MFA codes - BleepingComputer