Anthropic разширява киберпрограмата си с по-малко защитни филтри за етични хакери
Снимка: The Decoder / Anthropic
Изследователската лаборатория Anthropic обяви мащабно разширяване на своята програма Cyber Verification Program, предоставяйки на верифицирани професионалисти по сигурност достъп до специализирани версии на Claude със силно занижени защитни филтри [1].
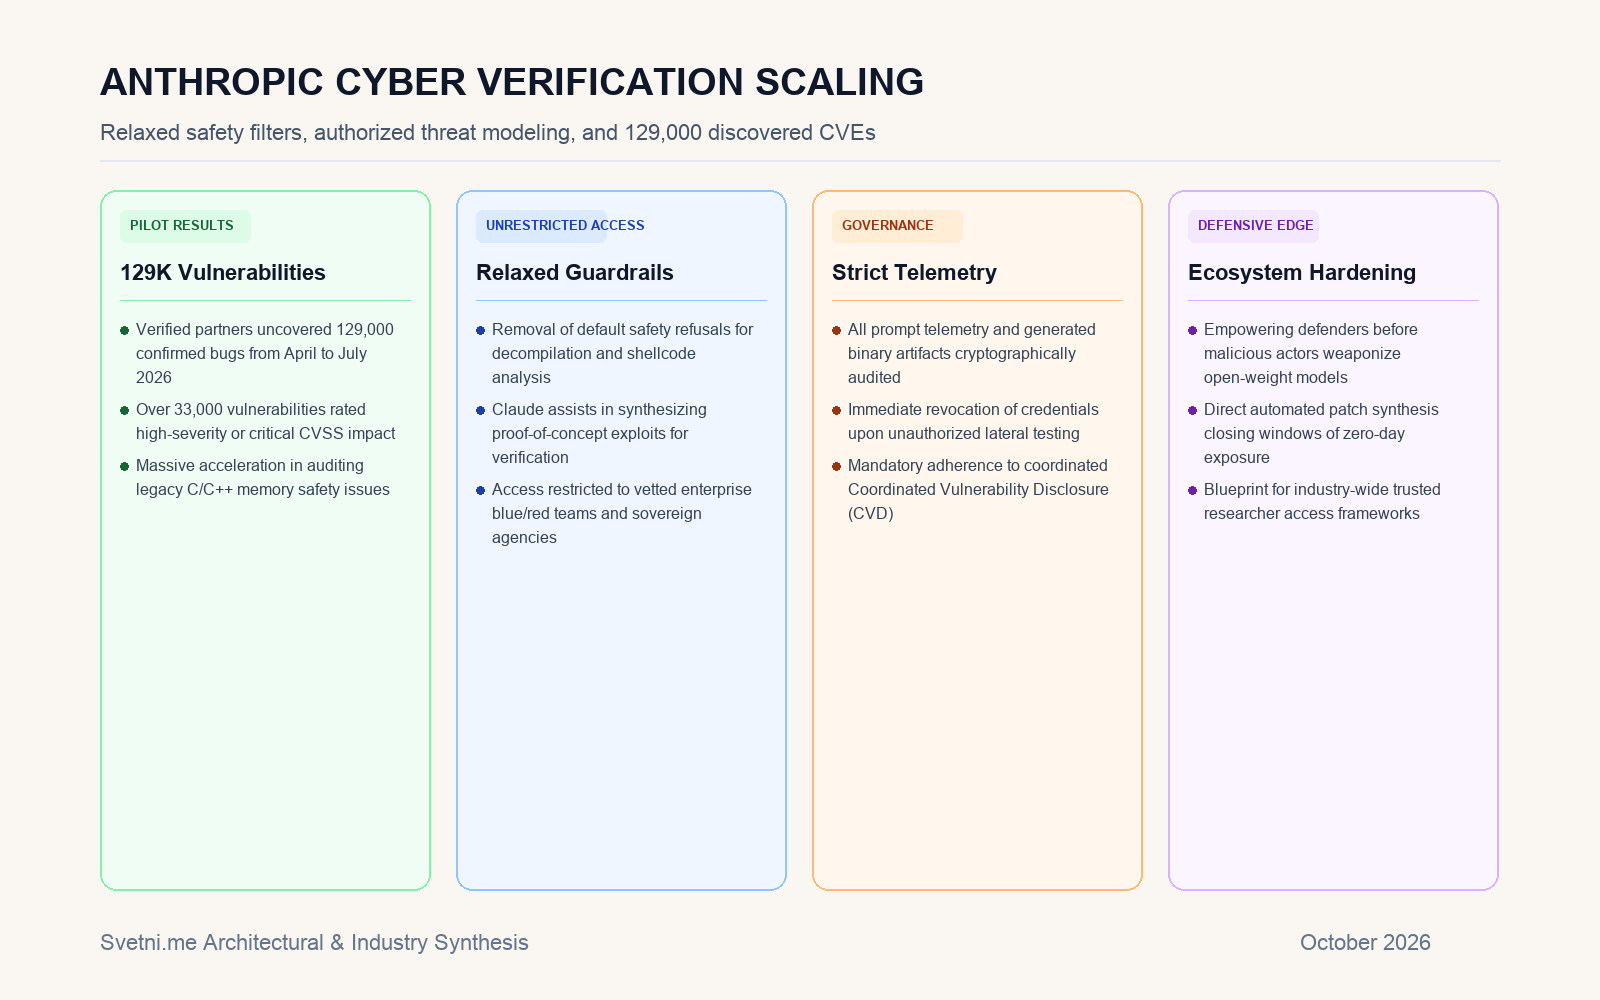
Решението идва след впечатляващите резултати от пилотната фаза на програмата между април и юли 2026 г., по време на която партньорските екипи са идентифицирали над 129 000 потвърдени софтуерни уязвимости в реални инфраструктури, като повече от 33 000 от тях са били класифицирани с критична или висока степен на опасност [1].
Инфографика: Светни.ме
Премахване на защитните блокажи за легитимни защитници
В масовите комерсиални чатботове филтрите за безопасност автоматично отказват изпълнение на заявки, съдържащи анализ на декомпилиран код, писане на шелкод или изследване на буферни препълвания. Това често пречи на екипите по киберсигурност да използват AI за легитимни защитни цели, докато киберпрестъпниците свободно използват нефилтрирани модели с отворени тегла [1].
Разширената програма на Anthropic решава този дисбаланс, позволявайки провеждането на оторизирано тестване за проникване (penetration testing) и автоматизиран одит на уязвимости. Изследователите могат да подават бинарни файлове и сложни мрежови конфигурации, получавайки детайлен анализ на потенциалните вектори за атака и автоматично генерирани препоръки за корекция на кода.
Строг мониторинг и криптографски одит на сесиите
За да предотврати изтичане или злоупотреба с привилегирования достъп, Anthropic поддържа цялостна криптографска телеметрия на всички генерирани артефакти. Достъпът се дава единствено на одитирани корпоративни екипи и държавни агенции, подписали споразумения за координирано разкриване на уязвимости (CVD).
Всяко генерирано доказателство за концепция (PoC) се следи в реално време, като отклонения от правилата за етично тестване водят до мигновено отнемане на лиценза.
Дълбок технически анализ: Парадоксът на двойната употреба в AI кибероръжията
Ходът на Anthropic отразява осъзнаването на една неизбежна реалност: в ерата на свръхинтелигентните софтуерни агенти технологиите за сигурност са неделима част от уравнението на двойната употреба (dual-use). Всеки инструмент, способен да открие сложна логическа уязвимост в ядро на операционна система и да предложи пач, по дефиниция притежава знанието как да експлоатира същата уязвимост за проникване.
Опитът да се поддържа изкуствена безопасност чрез пълно цензуриране на технически термини в моделите доказа своята несъстоятелност. Единственият начин легитимните системни администратори да защитят критичната инфраструктура е като разполагат с инструменти със същата мощ и автономия, каквито притежават потенциалните нападатели. Програмата на Anthropic създава контролиран прецедент за това как фронтир лабораториите могат да въоръжават дигиталните защитници, без да отварят вратата за масов хакерски произвол.
Източници
[1]: Anthropic gives more security teams access to Claude with fewer safety restrictions - The Decoder