Cloudflare внедри състезателен AI тестови пакет за автономно тестване на WAF защитата
Снимка: InfoQ / Cloudflare
Инженерният екип на Cloudflare разкри детайли за новата си вътрешна платформа за непрекъснато симулиране на кибератаки, която използва фронтир езикови модели за автоматизирано сондиране и закаляване на фирмената защитна стена за уеб приложения (WAF) [1].
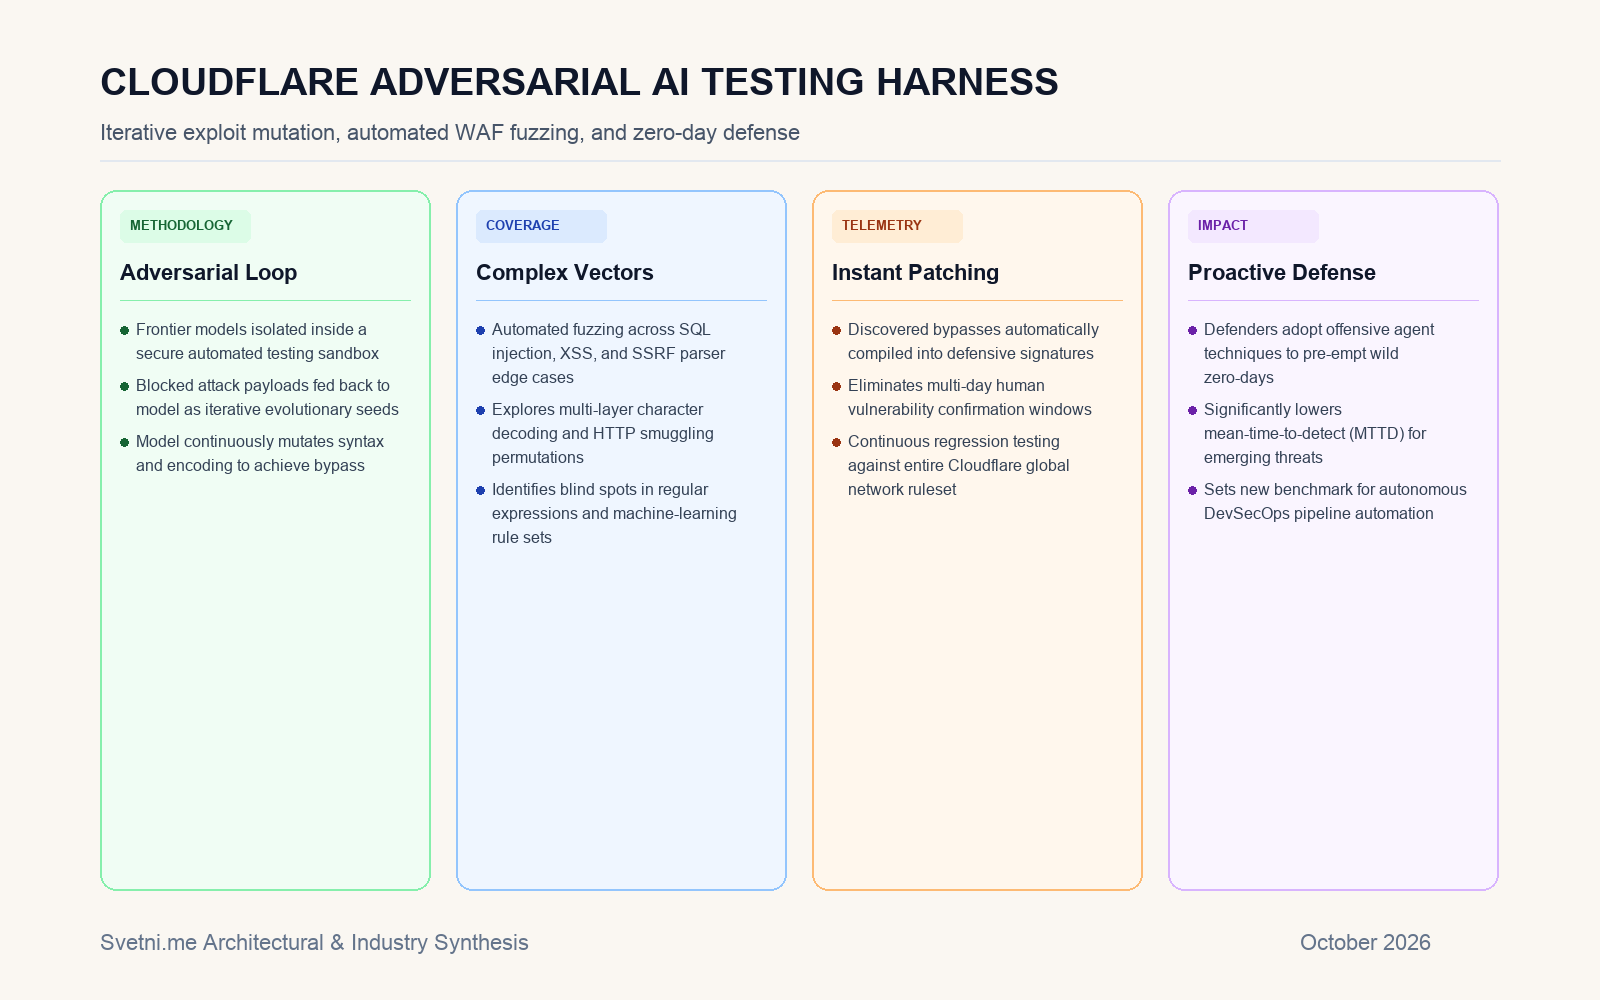
Платформата поставя езиковите модели в напълно изолиран състезателен тестов пакет (testing harness). Системата взема реални блокирани от защитната стена злонамерени заявки и ги подава като изходни точки на модела, инструктирайки го автономно да генерира и рафинира нови синтактични мутации, докато успее да заобиколи филтрите [1].
Инфографика: Светни.ме
Автономна еволюция на експлойти срещу правилата за филтриране
Традиционните инструменти за фазинг (fuzzing) разчитат на случайни байтови мутации или прости речникарни правила, които рядко откриват сложни логически пропуски в парсърите на приложния слой. Използването на съвременни разсъждаващи модели превръща процеса по червено тестване (red-teaming) в целенасочено инженерно изследване [1].
Моделът разбира контекста на SQL синтаксиса, манипулирането на Unicode символи и спецификите на HTTP протокола. Когато дадена заявка бъде отхвърлена, моделът анализира кода на грешката и експериментира с двойно кодиране (double URL encoding), разделяне на заявки (request smuggling) или алтернативни SQL функции. В сферата на киберсигурността това позволява да се откриват слабости, които никой човешки анализатор не би предвидил.
Незабавно синтезиране на защитни правила
Най-голямото предимство на платформата е затварянето на цикъла между нападение и защита. Веднага щом моделът открие валиден вектор за байпас, системата генерира автоматизиран доклад с минималния тестов вектор и синтезира ново правило за WAF защитната стена.
Това правило се валидира срещу легитимен исторически трафик, за да се гарантира липсата на фалшиви положителни резултати, и се разпространява глобално в мрежата на Cloudflare за броени минути.
Дълбок технически анализ: Възходът на автоматизираната ко-еволюционна киберзащита
Експериментът на Cloudflare илюстрира фундаментална промяна в динамиката на сигурността на глобалния интернет. Досега разработчиците на защитни стени се намираха в непрекъсната позиция на изоставащи: нападател открива нова техника в реални условия, нанася щети, публикува експлойт и едва след това защитниците пишат ново правило.
Чрез вграждането на разсъждаващи модели в автоматизиран състезателен цикъл, защитниците за първи път започват да изпреварват престъпниците. Тестовият пакет генерира хиляди вариации на атаки много преди те да бъдат измислени от хакерите в дивата природа. Този процес на изкуствена еволюция на софтуерния имунитет ще се превърне в задължителен стандарт за всяка критична мрежова инфраструктура, оставяйки архаичните ръчни одити на сигурността в историята.
Източници
[1]: Cloudflare Uses an AI Harness to Probe and Harden Its WAF - InfoQ