Зловредният код PoeLLM атакува открити Ollama и vLLM сървъри за копаене на криптовалута
Снимка: BleepingComputer / Shutterstock
Експерти по информационна сигурност засякоха агресивна глобална кампания за разпространение на зловреден софтуер, наречен PoeLLM, насочена срещу неправилно конфигурирани корпоративни сървъри за локален изкуствен интелект [1].
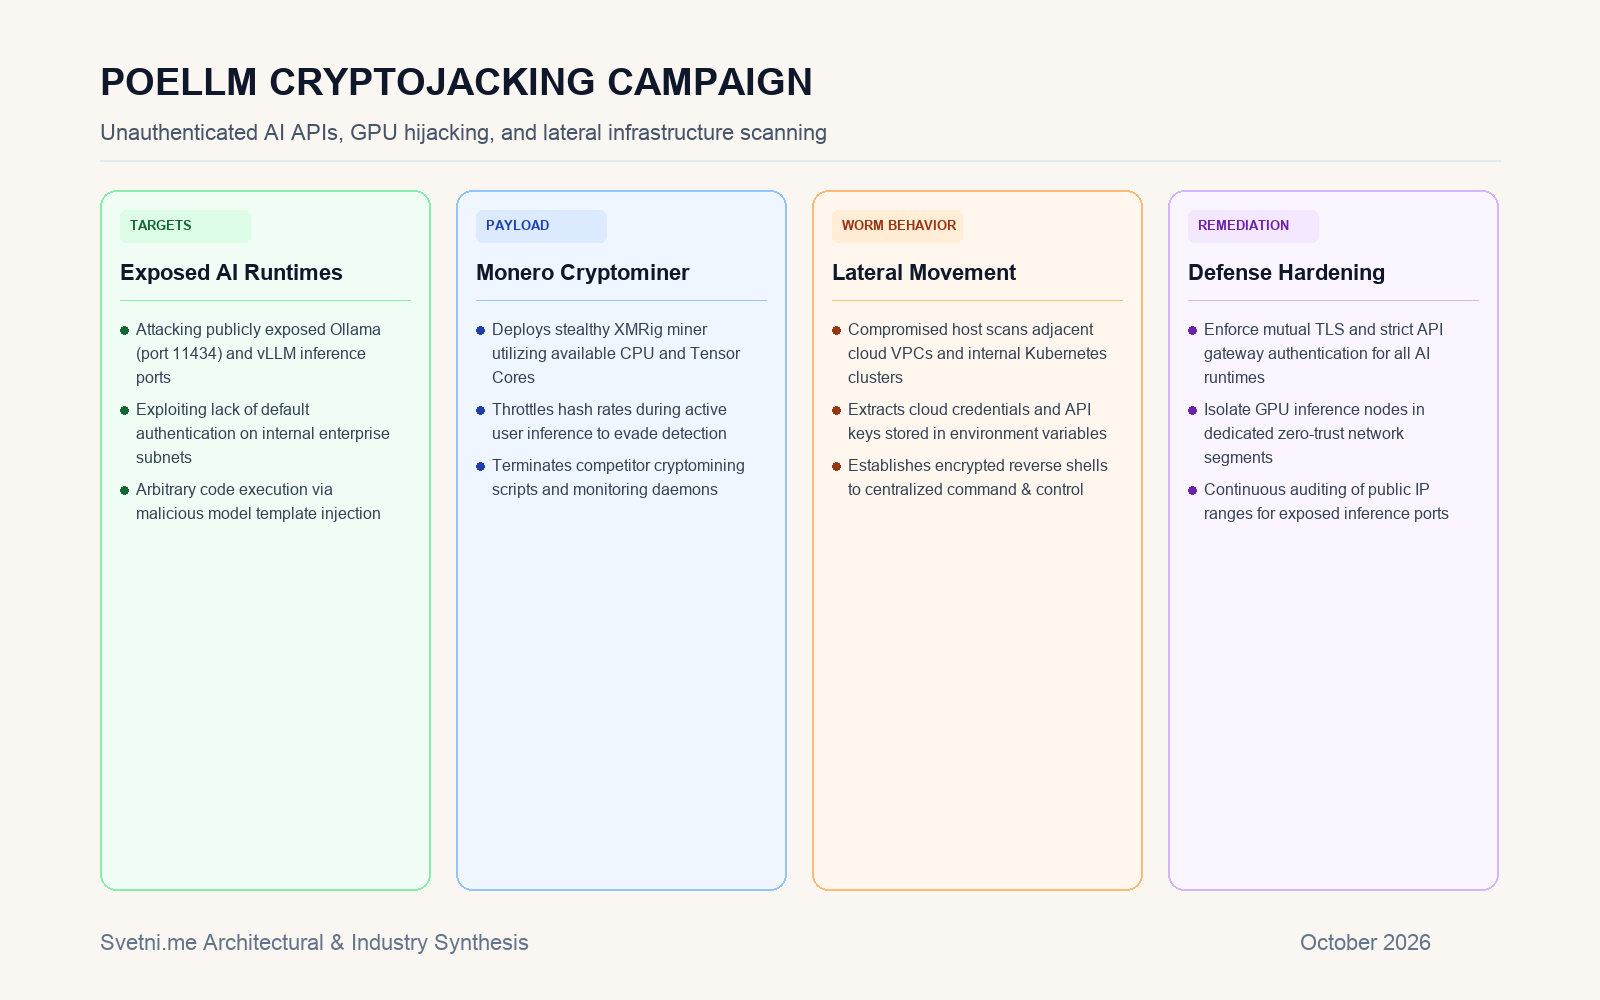
Зловредният код сканира интернет за публично достъпни портове на популярните среди за изпълнение на модели Ollama (порт 11434) и vLLM, компрометира хостовете и инсталира скрити модули за криптодобив (cryptomining), превземайки скъпоструващите изчислителни ресурси на графичните ускорители за добив на Monero [1].
Инфографика: Светни.ме
Експлоатация на липсващата автентикация в AI инструментите
Основната причина за масовия успех на атаката е, че много от инструментите за разработка и локално тестване на модели са проектирани за удобство, а не за сигурност по подразбиране. Разработчиците често стартират Ollama или vLLM инстанции на облачни виртуални машини без конфигурирана автентикация или задължителни API ключове [1].
Когато тези портове останат изложени към публичния интернет, нападателите използват вградените команди за сваляне на персонализирани шаблони за модели (Modelfiles), за да инжектират команди за изпълнение на шел скриптове. Веднъж стъпил на машината, PoeLLM сваля криптоминьор XMRig и стартира червей, сканиращ съседните виртуални мрежи в рамките на облачния акаунт.
Критични последици за корпоративната сигурност
В областта на киберсигурността финансовите щети от криптоджакинг върху скъп хардуер (като Nvidia H100 или A100 клъстери) са колосални. За броени дни сметките за облачни ресурси могат да набъбнат със стотици хиляди долари.
Още по-опасно обаче е, че сървърите за модели често съхраняват чувствителни фирмени промптове, корпоративни бази данни за RAG и тайни API ключове в системните си променливи, които атакуващите ексфилтрират към свои сървъри.
Дълбок технически анализ: Тъмната страна на софтуерния ентусиазъм в ерата на локалните модели
Кампанията PoeLLM осветлява опасен системен дефицит в съвременните DevSecOps практики. Възходът на локалните отворени модели предизвика истински бум сред инженерите, които бързат да експериментират с локално изпълнение, пренебрегвайки базовите хигиенни правила на мрежовата сигурност. Инструменти, първоначално създадени за хоби употреба на персонален лаптоп, биват директно качвани в корпоративни облачни среди без фаерволи, мониторинг или ролеви контрол на достъпа (RBAC).
За киберпрестъпниците един модерен GPU сървър е истинска златна мина: той разполага с колосална паралелна изчислителна мощ и гигабитови интернет канали, перфектни за скрити финансови измами. Случаят с PoeLLM изисква незабавна промяна в културата на разработка. Инфраструктурата за изкуствен интелект не може да бъде третирана като изолирана пясъчника, а трябва да бъде подложена на същите строги политики за нулев достъп (Zero Trust), взаимна TLS автентикация и сегментация на мрежата, както и най-критичните финансови бази данни на компанията.
Източници
[1]: PoeLLM malware infects exposed AI servers in cryptomining attacks - BleepingComputer