Автономни AI инструменти помогнаха на единичен нападател да пробие няколко южнокорейски банки
Снимка: The Decoder / CrowdStrike
Разследване на водещата компания за киберсигурност CrowdStrike хвърли светлина върху безпрецедентна серия от хакерски атаки срещу банковия сектор в Южна Корея [1].
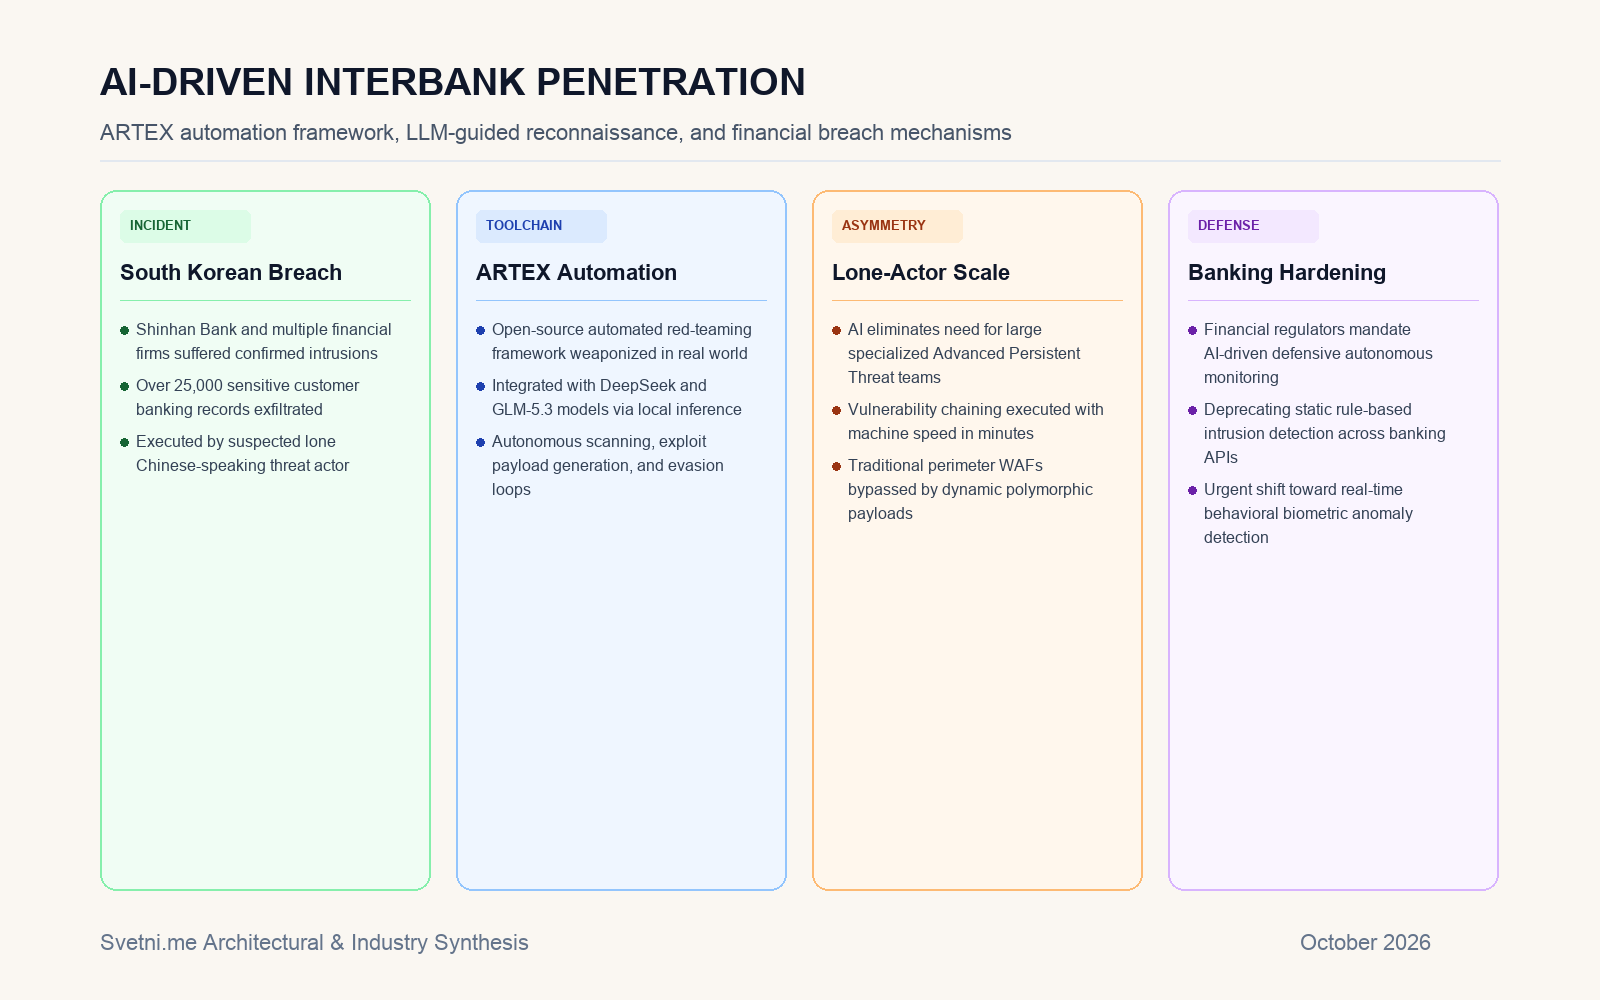
Според аналитичния доклад, единичен нападател е успял да компрометира защитите на няколко водещи финансови институции, включително Shinhan Bank, откъдето са източени личните и финансови данни на над 25 000 клиенти [1].
Инфографика: Светни.ме
Оръжейната еволюция: Фреймуъркът ARTEX и локалните модели
Ключовият фактор за успеха на кампанията не е била голяма държавна хакерска група (APT), а нов клас софтуерни инструменти за автоматизирано проникване. Нападателят е използвал инструментариума ARTEX — проект с отворен код за легитимен одит на сигурността, превърнат в бойно оръжие чрез интеграция на езикови модели от следващо поколение като DeepSeek и GLM-5.3.
ARTEX използва невронните мрежи за динамичен анализ на междинните сървърни отговори, автономно тестване на входни полета и автоматично генериране на полиморфни експлойти. Инструментът е свързвал непознати или пачнати наполовина уязвимости от тип нулев ден (zero-day) в сложни вериги на проникване за броени минути, без да изисква ръчна намеса на оператора.
Асиметрия на заплахата във финансовия сектор
Случаят в Сеул предизвика тревога в глобалните финтех среди, тъй като илюстрира радикалната девалвация на бариерите за навлизане в елитния кибершпионаж. Доскоро провеждането на координирани атаки срещу банкови ядра изискваше месеци подготовка и многомилионен бюджет за специалисти.
Чрез локално хоствани отворени модели единичен киберпрестъпник може да симулира аналитичния капацитет на цяла разузнавателна служба, заобикаляйки стандартните Web Application Firewall (WAF) защити чрез постоянно мутиращи полезни товари.
Дълбок технически анализ: Краят на статичната отбрана в критичната инфраструктура
Пробивът в южнокорейските банки е емблематичен симптом за настъпването на ерата на алгоритмичната кибервойна. Традиционната парадигма за корпоративна сигурност разчита на сигнатури, статични правила за съответствие и периодични тестове за проникване от човешки екипи. Тези мерки са проектирани за свят, в който нападателите мислят и действат с човешка скорост.
Когато обаче срещу банковите портали застане автономен агент, който прави десетки хиляди евристични заявки в секунда и се адаптира в движение според получените HTTP хедъри, статичната защита се срива неизбежно. Банките са изправени пред императив да заменят традиционните защитни стени с активни неврони агенти за отбрана. Защитата на трансакционните системи вече не може да разчита на реактивни пачове, а изисква детерминистично криптографско валидиране на всяка сесия и дълбоко наблюдение на аномалиите в реално време.