Математическите пробиви на AI разпалиха дебат за спешна миграция на криптографията в Ethereum
Снимка: The Decoder / Ethereum Foundation
Бързото развитие на изкуствения интелект в областта на чистата математика предизвика необичайно остър дебат сред водещите изследователи на фондацията Ethereum [1].
Темата за това колко бързо напредъкът в машинните разсъждения може да застраши стандартните асиметрични шифри доведе до сблъсък на визии между изследователя Джъстин Дрейк и съоснователя на мрежата Виталик Бутерин [1].
Инфографика: Светни.ме
„Режим бункер“ и заплахата за кривата secp256k1
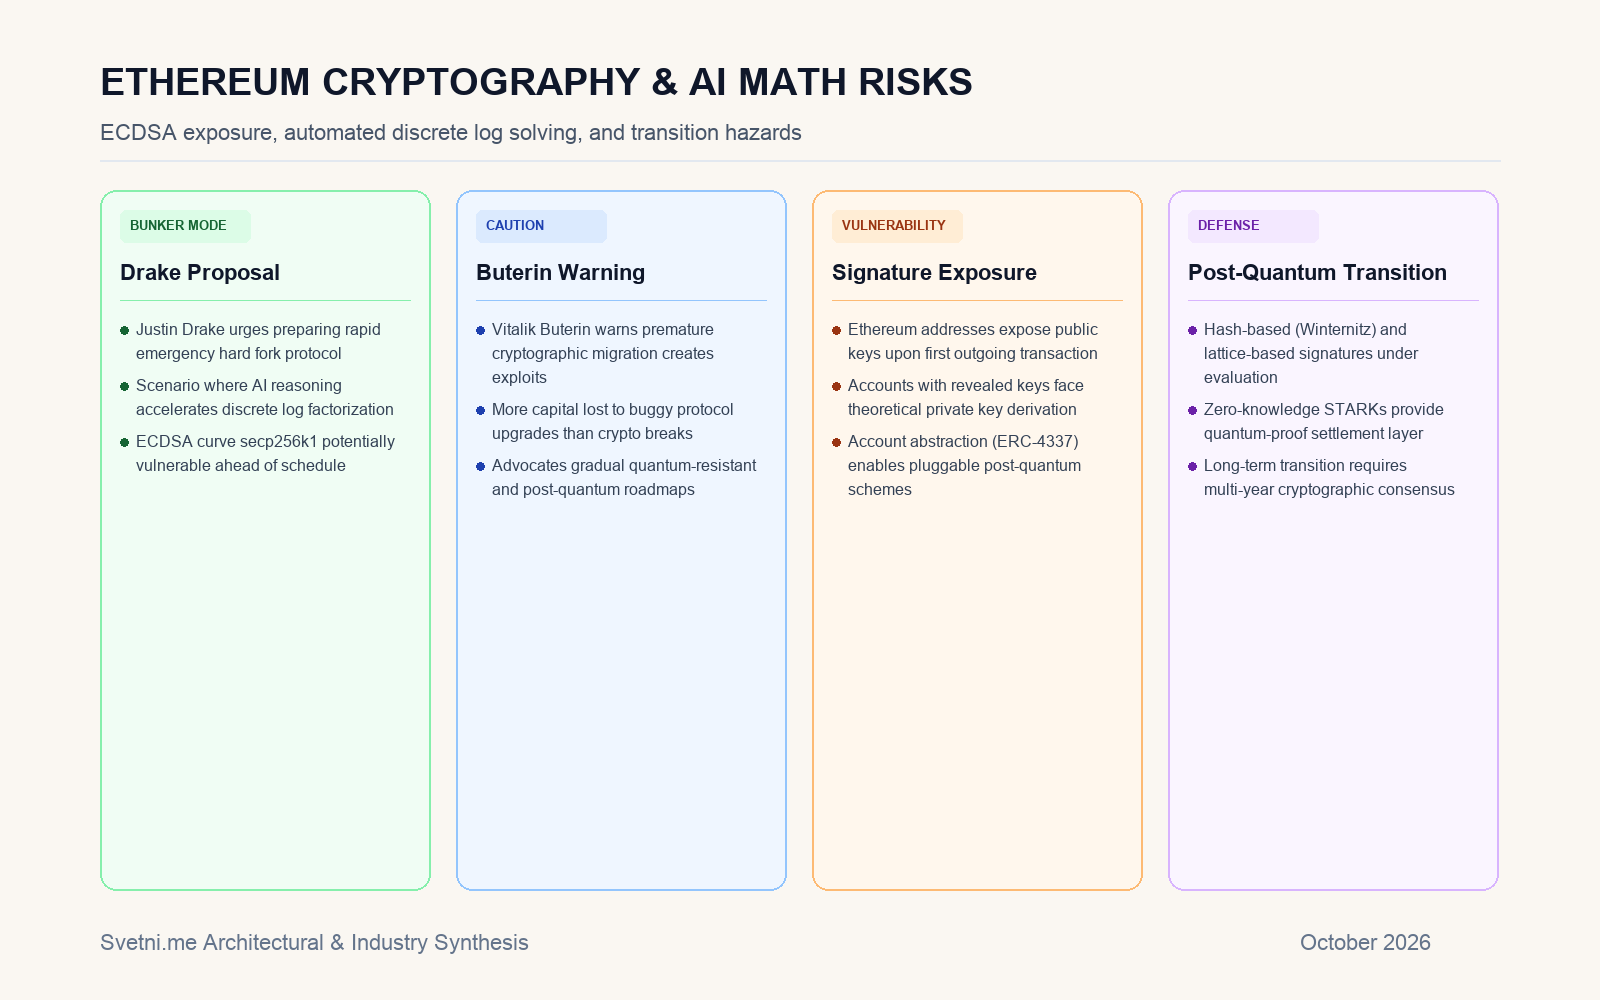
Изследователят Джъстин Дрейк призова блокчейн индустрията незабавно да подготви план за извънредно преминаване в „режим бункер“ (bunker mode). Опасенията му са продиктувани от хипотезата, че автономни системи за разсъждения, захранвани с нови математически евристики, биха могли да открият полиномиални или суб-експоненциални алгоритми за решаване на проблема с дискретния логаритъм върху елиптични криви.
Ако това се случи, използваният в криптографията на Bitcoin и Ethereum алгоритъм ECDSA (по-конкретно кривата secp256k1) би могъл да бъде компрометиран значително по-рано от появата на мащабни квантови компютри. Всеки акаунт, който вече е направил поне една изходяща трансакция, разкрива публичния си ключ в мрежата, което би позволило извличане на частния ключ при математически пробив.
Прагматизмът на Виталик Бутерин: Рискът от прибързани форкове
Виталик Бутерин отговори с призив за хладнокръвие, подчертавайки, че до момента нито един математически резултат не е доближил разбиването на ECDSA на практика [1]. Според Бутерин, историята показва, че прибързаните и аварийни протоколни промени крият неизмеримо по-голям реален риск за потребителските средства, отколкото теоретичните атаки.
Бутерин сподели, че в личния си опит е загубил повече капитал от недовършени или дефектни софтуерни миграции, отколкото от хакерски пробиви на базисна криптография. Той пледира за плавен преход чрез абстракция на акаунтите (ERC-4337), което позволява на потребителите поетапно да избират схеми от постквантовата криптография, базирани на хешове или решетки.
Дълбок технически анализ: Уроците от криптографската устойчивост в ерата на AGI
Спорът в средите на Ethereum отразява радикална промяна в оценките на рисковете за сигурността на глобалните финансови протоколи. В продължение на десетилетия криптографските стандарти се проектираха с презумпцията, че математическият напредък следва бавна, линейна еволюция, движена от малък брой академични изследователи.
Навлизането на мащабни модели за автоматизирано търсене на формални доказателства обаче превръща криптоанализа в паралелизиран изчислителен процес, способен да изследва милиони алгебрични структури едновременно. Въпреки че директното разбиване на силни елиптични криви остава изключително трудно, архитектурната уязвимост на съвременните блокчейни се крие в тяхната инертност при обновяване.
Миграцията на трилиони долари в дигитални активи от ECDSA към квантово-устойчиви схеми като STARK или ML-DSA изисква дълбоки промени в размера на блоковете, консумацията на газ и валидационната латентност. Подготовката за този преход трябва да започне днес не чрез панически твърди форкове, а чрез стандартизация на гъвкави интерфейси за криптографска заменяемост на ниво консенсусен протокол.