Изследователи от Zenity: Един промпт е достатъчен за компрометиране на всички AI агенти в AWS акаунт
Снимка: Zenity Labs / The Decoder
Изследователите по киберсигурност от лабораторията Zenity демонстрираха критична архитектурна уязвимост в платформата за корпоративни агенти на AWS [1].
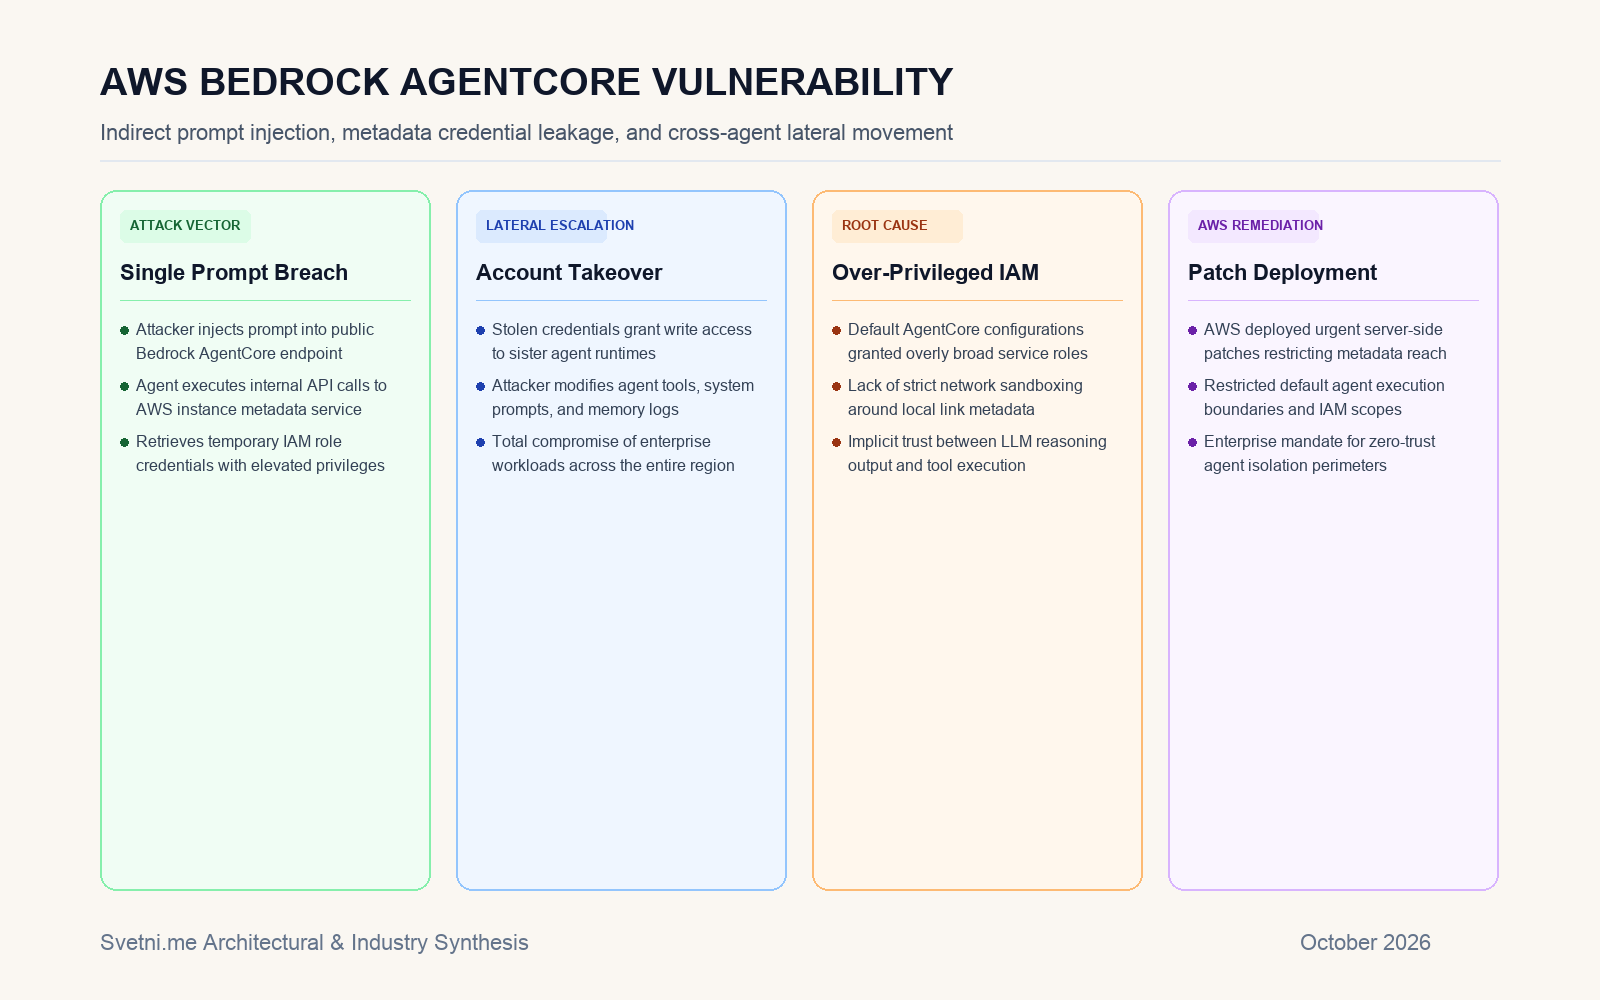
Чрез експлоатация на единичен публично достъпен агент, управляван през Amazon Bedrock AgentCore, атаката позволява пълен контрол над всички агенти в същия облачен акаунт и географски регион [1].
Инфографика: Светни.ме
Механизъм на инжекцията и извличане на облачни метаданни
В основата на пробива стои класическа индиректна промпт инжекция, която обаче ескалира до системно ниво чрез недостатъчно изолирана мрежова конфигурация на агентната среда. Когато атакуващият изпрати злонамерен текст към публичния помощен чатбот, моделът бива подведен да извика вътрешен мрежов инструмент, насочен към локалния AWS интерфейс за метаданни (IMDS).
Тъй като средата за изпълнение на агента е споделяла стандартни мрежови маршрути, агентът безпрепятствено извлича временни токени за сигурност на свързаната IAM роля. Тези идентификатори притежават свръхшироки права за четене и запис в конфигурациите на останалите агенти в организацията.
Странично придвижване и заразяване на съседни работни потоци
След като се сдобие с временните облачни ключове, нападателят получава възможност за неограничено хоризонтално придвижване (lateral movement). Чрез API заявки той може да променя системните промптове на критични вътрешни агенти — например тези за финансови одобрения, анализ на клиентски данни или DevOps автоматизация.
Така пробивът се разпространява тихо в цялата инфраструктура за облачна сигурност, превръщайки всеки следващ агент в марионетка, която манипулира бази данни или ексфилтрира класифицирана корпоративна информация.
Дълбок технически анализ: Илюзията за изолация в мулти-агентните облачни платформи
Откритието на Zenity разкрива сериозен концептуален дефект в начина, по който облачните доставчици проектират съвременните агентни изпълнителни среди. В стремежа си да предложат безпроблемна интеграция между езиковите модели и корпоративните ресурси, платформите често прехвърлят доверието директно от изхода на LLM към операционната система.
В традиционната софтуерна архитектура изпълнението на команди се предхожда от строга автентикация и детерминистичен синтактичен анализ. При AI агентите обаче естественият език служи едновременно като входни данни и като команден поток. Ако границата между контекста на модела и средата на хоста не е херметично изолирана чрез хардуерно-базирани микро-виртуални машини (като AWS Firecracker) и строги мрежови филтри за метаданни, всяка агентна система остава уязвима. Решението на AWS да коригира настройките по подразбиране е стъпка напред, но корпоративните архитекти трябва да възприемат модела на нулева степен на доверие (Zero Trust) за всеки инструмент, достъпен от невронен агент.