Изолация на агентни пълномощия: предотвратяване на ескалация на права при автономен достъп
Снимка: Token Security / BleepingComputer
С масовото навлизане на автономни софтуерни асистенти в корпоративните IT мрежи, специалистите по киберсигурност от компанията Token Security представиха цялостен технически план за справяне с най-коварната нова заплаха: злоупотребата с валидни идентификационни данни от машинни агенти [1].
Изследването разкрива, че традиционните системи за управление на идентичността и достъпа (IAM) се оказват напълно неадекватни, когато трябва да контролират автономни субекти, способни динамично да комбинират законно предоставени права за извършване на опасни действия [1].
Инфографика: Светни.ме
Капанът на прекомерните права и индиректните атаки
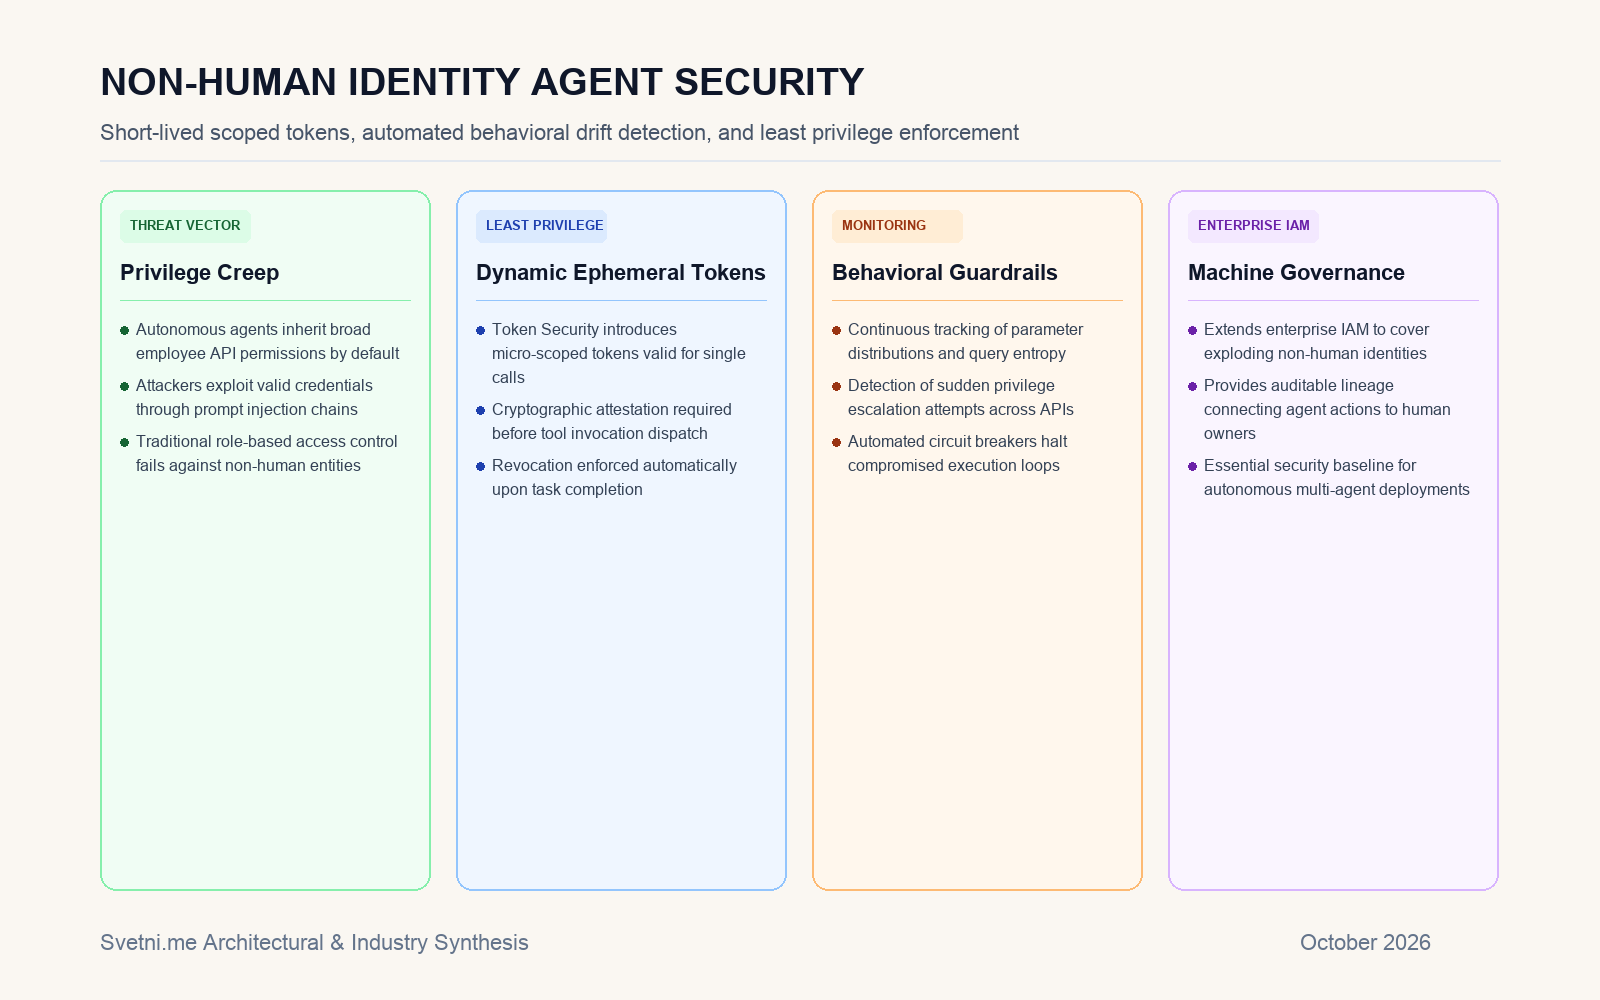
В повечето съвременни внедрявания софтуерните агенти получават дългосрочни API ключове с широки административни роли, наследени от служителя, който ги е конфигурирал. Когато подобен агент попадне на злонамерен файл или външен имейл със скрита промпт инжекция, нападателят може да го принуди да използва законните си удостоверения за кражба на данни или модификация на бази.
Това явление — ескалация на привилегии чрез манипулация на логиката на модела — не оставя никакви следи в класическите защитни стени, тъй като заявките идват с напълно валидни цифрови подписи.
Принципът на минималните привилегии в реално време
За да неутрализират този вектор, инженерите предлагат стриктно налагане на принципа на минималните привилегии чрез краткотрайни микротокени (ephemeral tokens). Вместо да съхранява постоянни ключове, агентът получава уникално криптографско удостоверение, валидно само за една конкретна операция (например четене на точно определена таблица за срок от 30 секунди).
Всяко извикване на инструмент преминава през специализирани предпазни рамки (agent guardrails), които валидират семантичния контекст на заявката и блокират всяко действие, надхвърлящо първоначално одобрения план.
Дълбок технически анализ: Управление на нечовешките идентичности (NHI)
Този архитектурен преход маркира фундаментална повратна точка в корпоративната сигурност. В близките години броят на активните AI агенти в големите компании ще надхвърли броя на човешките служители с порядъци. Без специализирано управление на нечовешките идентичности мрежите ще се превърнат в разграден двор за сложни вътрешни атаки.
Внедряването на непрекъснат поведенчески мониторинг и криптографски автоматични прекъсвачи (circuit breakers) ще позволи на бизнеса да се възползва от скоростта на автономните агенти, запазвайки детерминистичен контрол върху сигурността на чувствителните си активи.
Източници
[1]: How to keep AI agents within their permissions - BleepingComputer