Хакери злоупотребяват с Google Ads и Bing пренасочвания за ClickFix атаки с фалшив Claude
Снимка: BleepingComputer
Мащабна кампания за разпространение на зловреден софтуер компрометира търсачките, използвайки сложна комбинация от спонсорирани реклами в Google Ads и легитимни пренасочващи адреси от Microsoft Bing [1].
Целта на нападателите е да привлекат потребители, търсещи десктоп приложения за популярния AI асистент Claude, след което чрез техниката ClickFix да ги подмамят да изпълнят зловреден код в собствените си операционни системи [1].
Механизъм на кампанията: Как се заобикалят скенерите на Google
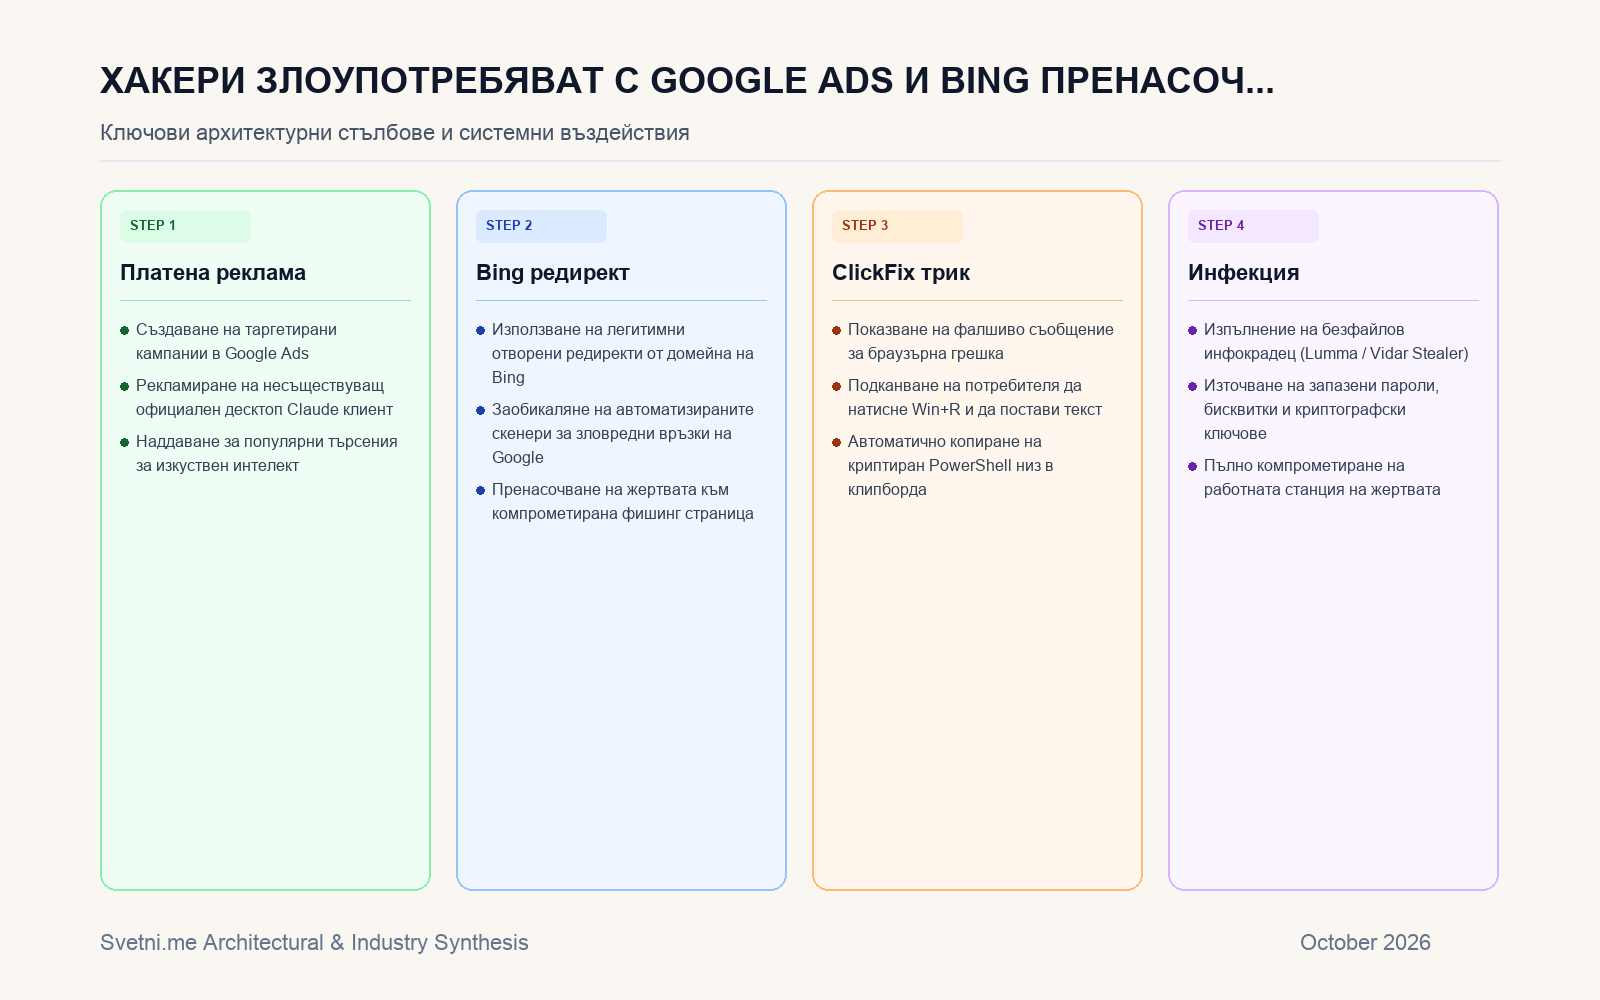
Схемата се отличава с изключително високо ниво на техническа изобретателност при манипулирането на рекламните алгоритми. За да избегнат автоматичните филтри на Google Ads, които сканират крайните адреси на рекламите за зловредно съдържание, хакерите използват легитимни URL адреси на Microsoft Bing, съдържащи параметри за отворено пренасочване (open redirect) [1].
Тъй като домейнът на Bing е с безупречна репутация, рекламите преминават автоматичната модерация безпроблемно. Когато потребителят кликне върху рекламата обаче, сървърът на Bing незабавно го пренасочва към контролиран от нападателите фишинг сайт, маскиран като официална страница за изтегляне на Claude за Windows.
Техниката ClickFix: Социално инженерство на ново ниво
След попадане на целевата страница, потребителят вижда изскачащ прозорец, имитиращ грешка при инсталация или проблем с рендирането на шрифтовете в браузъра. Прозорецът съдържа подробни инструкции: „Натиснете Windows + R, поставете коригиращия код с Ctrl + V и натиснете Enter за автоматичен фикс“.
Чрез скрит JavaScript код сайтът вече е заредил в клипборда на потребителя закодирана команда на PowerShell. Когато нищо неподозиращата жертва изпълни командата, операционната система директно сваля и стартира информационен крадец (най-често Lumma Stealer), който извлича съхранени пароли, сесийни бисквитки от браузъри и ключове за криптовалутни портфейли.
Системен и пазарен анализ: Цената на фрагментираната екосистема
Тази атака разкрива опасна празнина в съвременната екосистема на генеративния изкуствен интелект. Тъй като водещи компании като Anthropic дълго време предлагат само уеб интерфейси и забавят официалните си десктоп приложения, потребителското търсене за локални инсталатори създава огромен пазарен вакуум, който се запълва от киберпрестъпници.
Освен това атаката илюстрира системната слабост на модела на дигиталната реклама. Докато технологичните гиганти се състезават за рекламни приходи от AI търсения, техните механизми за проверка остават уязвими към тривиални трикове с пренасочвания между конкурентни домейни.
За бизнеса решението изисква незабавно налагане на групови политики (GPO), които блокират изпълнението на скриптове от диалоговия прозорец Run, както и цялостна забрана за потребителите да инсталират несертифициран AI софтуер на служебни машини. Борбата с malvertising заплахите ще изисква директно сътрудничество между Google и Microsoft за затваряне на отворените редиректи в рекламните вериги.
Инфографика: Светни.ме
Източници
[1]: Hackers abuse Google Ads, Bing redirects to push Claude ClickFix attacks - BleepingComputer