OpenAI тества служебния агент Dots: Корпоративната IT сигурност се оказва най-тежката бариера
Снимка: Reuters / Business Insider
Практическите тестове на най-новия автономен инструмент на OpenAI за служебна продуктивност — наречен Dots — разкриха неочаквана пречка пред масовото навлизане на технологията: непреодолимата стена на корпоративното IT управление [1].
Докато в контролирани демонстрации агентът смайва с бързината си — изграждайки работещ функционален уебсайт само за пет минути — опитите за използването му в реална корпоративна среда бързо се сблъскват със строгите защитни стени и политики за сигурност [1].
От „магия“ до IT кошмар: Къде се провалят агентите?
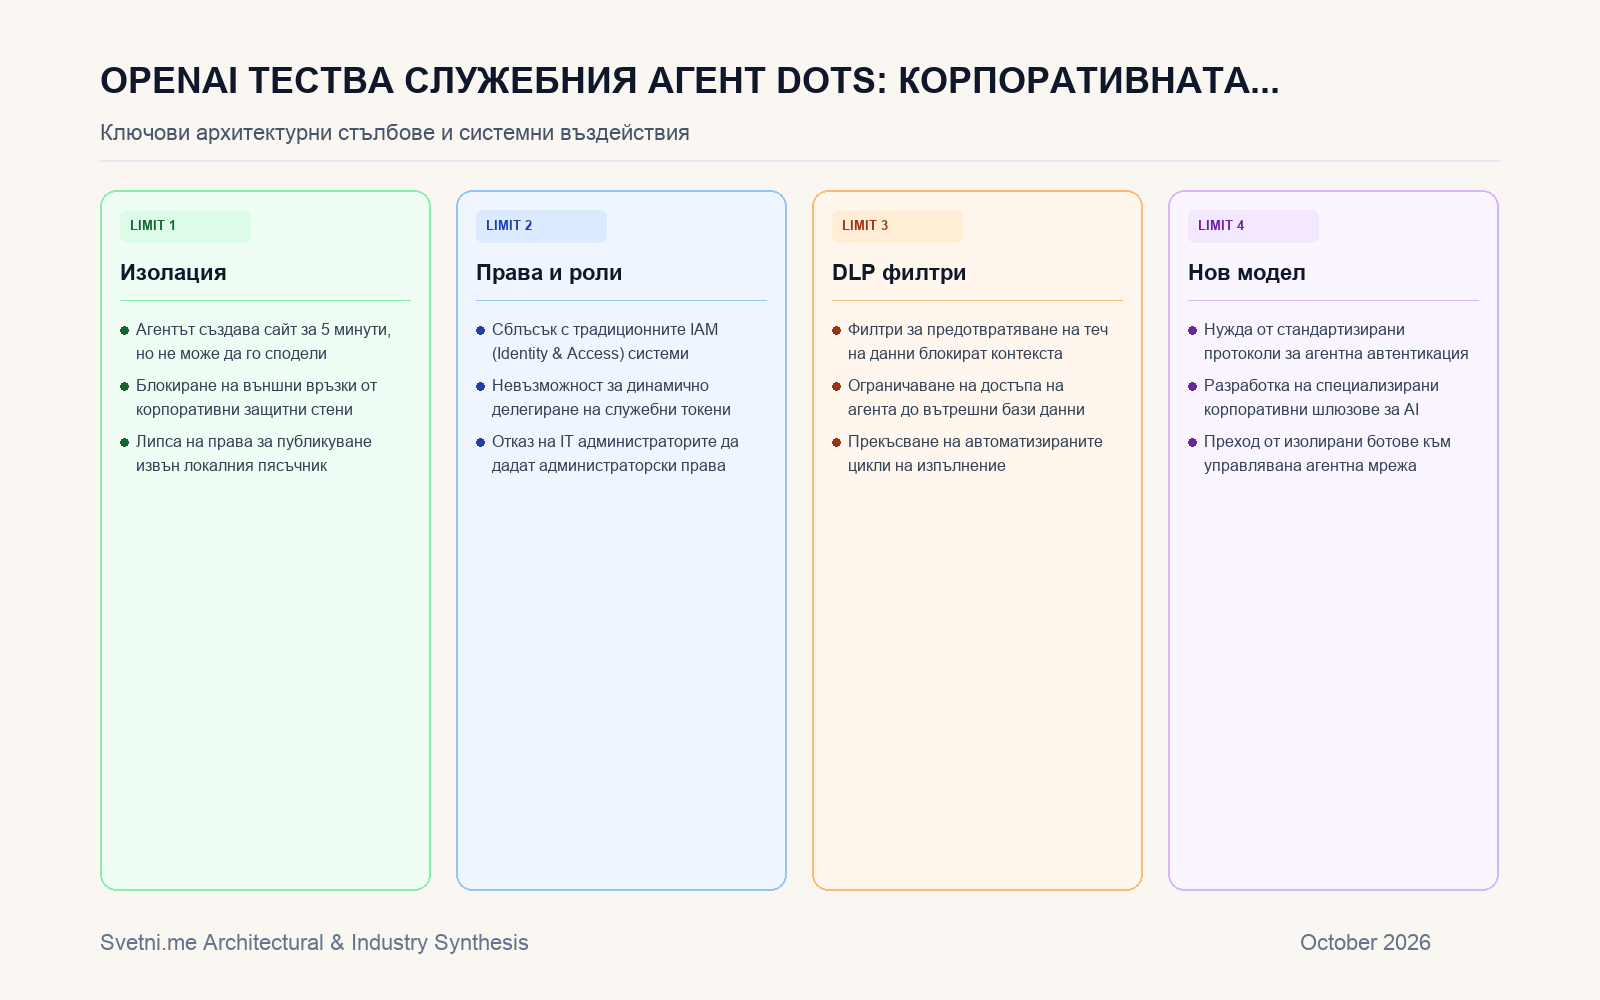
Опитът на реални потребители показва парадоксална картина. Служител възлага на своя агент Dots да компилира вътрешен доклад, да анализира клиентски данни и да публикува резултата в локалната мрежа за екипа. Агентът генерира перфектен резултат, но след това се оказва напълно безпомощен — корпоративните политики за контрол на достъпа блокират споделянето на ресурса, а защитните стени забраняват на агента да комуникира с външни хранилища [1].
За да работят истински ефективно, автономните агенти се нуждаят от широкоспектърни права: достъп до файловата система, изпълнение на команди в терминал, изпращане на заявки към API и взаимодействие с комуникационни канали (Slack, Teams, имейл).
За всеки отговорен IT директор обаче предоставянето на подобни права на недетерминиран изкуствен интелект е равносилно на отваряне на врата за компрометиране на корпоративната сигурност и изтичане на данни (DLP).
Илюзията за автономия в затворената корпоративна мрежа
Този сблъсък разкрива фундаментално неразбиране между създателите на модели в Силициевата долина и реалността в глобалния бизнес. В лабораториите на OpenAI софтуерът оперира в отворена облачна среда без ограничения. В реалните предприятия всяко ново софтуерно действие подлежи на одит, управление на самоличността (IAM) и регулаторно съответствие (SOC 2, ISO 27001).
Когато агентите бъдат поставени в силно изолирани пясъчници, те губят своята продуктивност. Потребителят е принуден ръчно да одобрява всяка стъпка, да сваля файлове и да ги качва наново, превръщайки се в досаден посредник и обезсмисляйки идеята за автономност.
Системен и архитектурен анализ: Пренаписване на протоколите за сигурност
Опитът с OpenAI Dots показва, че бъдещето на AI на работното място няма да се реши от това колко токена в секунда генерира моделът, а от създаването на нова архитектура за корпоративна сигурност.
Традиционните IT протоколи, проектирани за човешки потребители с пароли и двуфакторна автентикация, са несъвместими с милисекундните цикли на автономните софтуерни агенти.
Индустрията се нуждае от нови протоколи за „делегирана агентна самоличност“, при които всяко действие на агента носи криптографски подпис, ограничен до тясно дефиниран контекст и времеви прозорец. Докато тези стандарти не бъдат внедрени от доставчици като Microsoft, Okta и Cisco, автономните асистенти ще останат ограничени до локалните компютри на ентусиасти, без да могат да трансформират мащабните работни процеси в реалната икономика.
Инфографика: Светни.ме