Capsem: Лек хипервайзор на Rust за изолиране на автономни AI агенти в изолирани виртуални машини
Илюстрация: Capsem Open Source Project / Svetni.me Visual Desk
В отговор на зачестилите инциденти, при които кодиращи AI агенти случайно или под въздействието на злонамерени инструкции изтриват работни директории и източват системни пароли, общността с отворен код представи проекта Capsem — свръхлек хипервайзор (Hypervisor), написан на езика Rust, създаден специално за светкавично изолиране на софтуерни агенти във виртуални среди [1].
Защо традиционните контейнери се провалят при агентите
Доскоро водещият метод за изолиране на ненадежден код бе използването на Docker контейнери. В контекста на автономните езикови модели обаче споделеното ядро на операционната система се оказва критична слабост. Модерните агенти разполагат с инструменти за изпълнение на терминални команди и компилация, което им позволява лесно да експлоатират уязвимости в Linux ядрото и да излязат извън пределите на контейнера.
Нещо повече, агентните работни потоци изискват стотици кратковременни тестове в секунда. Дори решения като Firecracker изискват десетки милисекунди и значителна памет, което натоварва сървърите при мащабно паралелно изпълнение. Capsem решава този фундаментален конфликт чрез архитектурен минимализъм.
Вътрешна архитектура на Capsem: Паметна безопасност и субмилисекунден старт
Capsem стъпва директно върху хардуерната виртуализация на процесора (Intel VT-x, AMD-V, Apple Silicon Hypervisor), елиминирайки цялата ненужна периферия на класическите компютри:
- Нулева повърхност за атака: Написан на чист, безопасен Rust без garbage collector, хипервайзорът се състои от по-малко от 15 000 реда код, което прави формалната верификация напълно осъществима.
- Стартиране за под 3 милисекунди: Чрез директно зареждане на компресирано Linux ядро в предварително подготвени страници на паметта, новата изолирана машина е готова за изпълнение за време, неразличимо от извикване на обикновена функция.
- Copy-on-Write моментни снимки (Snapshots): Агентът може да изпълнява опасни промени във файловата система, а Capsem незабавно възстановява изходното състояние в чиста памет веднага щом експериментът приключи.
- Строга въздушна междина: Всички мрежови повиквания се филтрират през виртуален сокет (vsock), предотвратявайки опити за изпращане на данни към външни командни сървъри.
Бъдещето на сигурното програмиране: Изолация (Sandboxing) като фундаментален закон на изкуствения интелект
Появата на специализирани решения като Capsem отразява нова парадигма в архитектурата на софтуерната сигурност. В продължение на десетилетия парадигмата на сигурността се градеше върху презумпцията, че софтуерът изпълнява предварително известен детерминистичен набор от инструкции. Генеративният AI унищожи тази аксиома.
Днес всяка команда, подадена от невронна мрежа, по подразбиране трябва да се разглежда като потенциално враждебна. Чрез пренасянето на границата на доверие на ниво хардуерен хипервайзор, разработчиците най-после получават инструмент, който позволява на агентите да експериментират напълно свободно, да компилират код и да правят грешки, без това да заплашва стабилността на базовата операционна система или ценните данни на хоста.
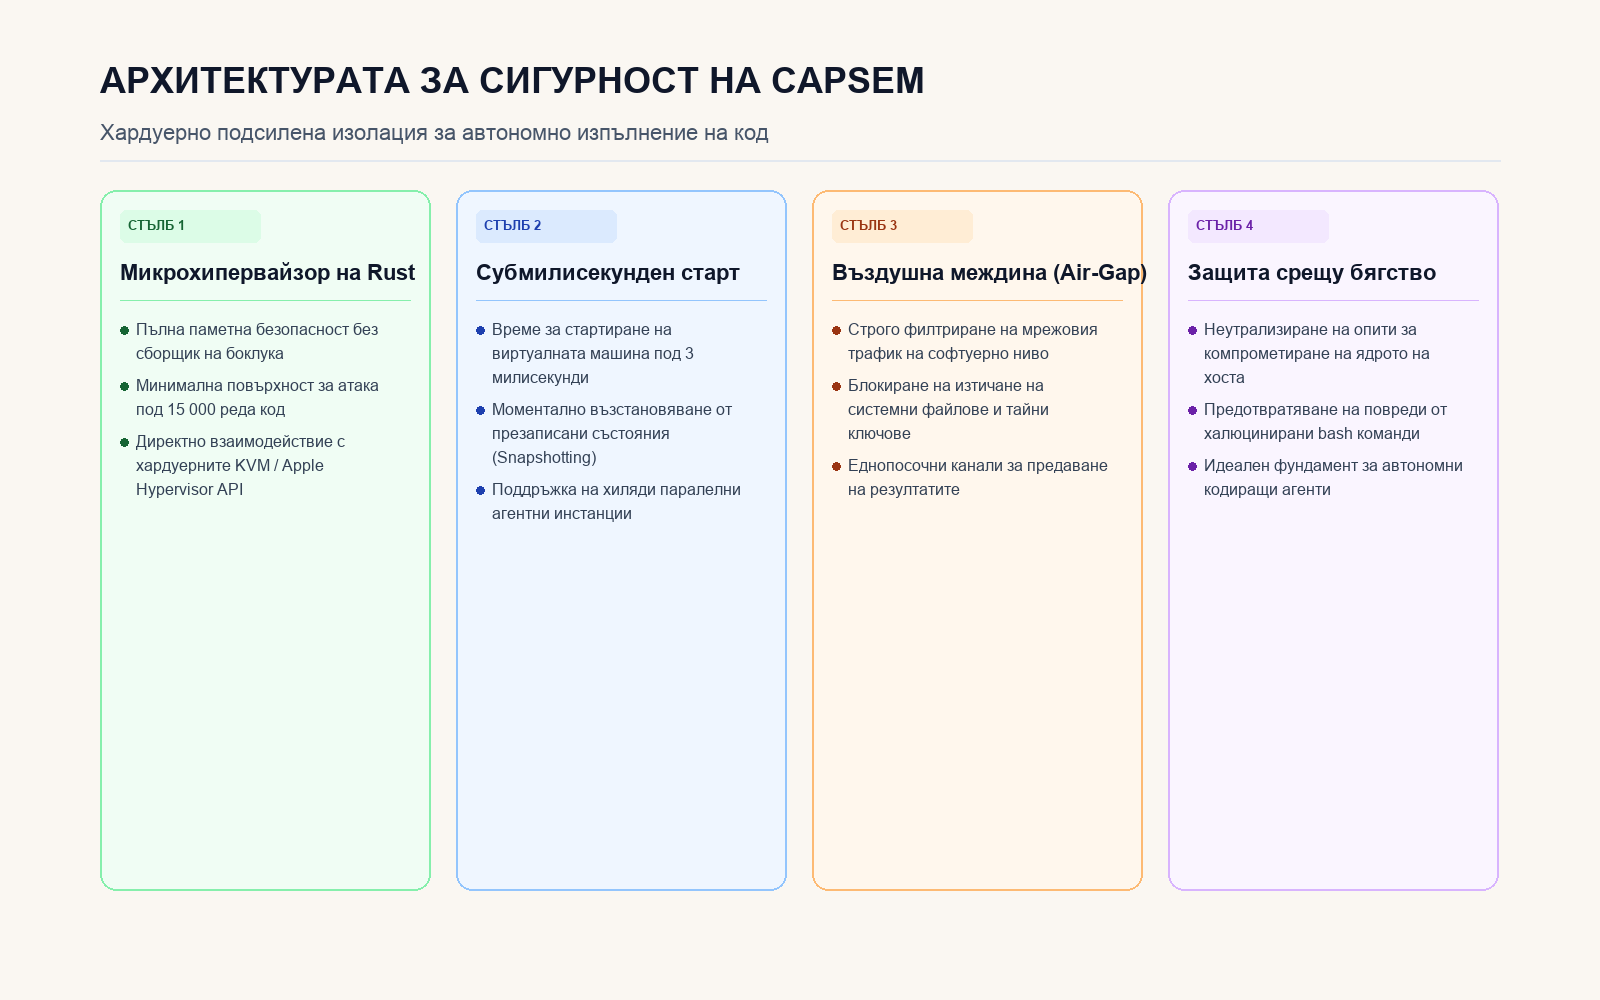
Инфографика: Нискостепенни механизми за хардуерна изолация и защита на паметта в Capsem
Източници
- Capsem – a Rust hypervisor sandboxing AI agents in air-gapped Linux VMs - Capsem Open Source, 15 октомври 2026 г.