Проектът с отворен код Reverse Engineer Anything интегрира AI агенти в бинарния анализ и декомпилацията
Снимка: Wikimedia Commons / Markus Spiske markusspiske
Обратното инженерство (reverse engineering) на компилиран софтуер традиционно се смяташе за една от най-езотеричните и труднодостъпни дисциплини в компютърните науки, изискваща години опит в разчитане на асемблерен код, паметни адреси и структури без имена. Проектът с отворен код Reverse Engineer Anything (REA) обаче прави революция в областта, интегрирайки специализирани ИИ агенти (ai agents) директно в процеса на бинарен анализ (binary analysis) [1].
Платформата, представена от InfoQ, изгражда мост между водещата отворена декомпилаторна рамка Ghidra (първоначално разработена от АНС) и съвременните големи езикови модели, автоматизирайки досадното възстановяване на типове и разкриването на скрити уязвимости.
От нечетими шестнадесетични адреси до чист сорс код
Когато компилаторът превърне изходния код на C или C++ в изпълним файл, всички имена на променливи, коментари и дефиниции на структури се изтриват. Остава единствено последователност от машинни инструкции, в които променливите са просто отмествания в стека (offsets), а извикванията на функции – адреси в паметта.
REA променя това чрез двуетапен агентен процес. Първо, Ghidra генерира междинно представяне (P-Code) и извлича графите на контролния поток (Control Flow Graphs). След това автономен агент анализира шаблоните на достъп до паметта, разпознава логическите граници на структурите от данни и възстановява таблиците с виртуални методи (vtables). Вместо криптичното *(int*)(rbp - 0x28), агентът детерминистично възстановява автентични имена като session->user_id, генерирайки идиоматичен, напълно четим псевдокод.
Автономно откриване на уязвимости във фърмуери
Отвъд обикновеното преименуване на код, REA демонстрира изключителни възможности за откриване на пробиви в сигурността. Агентът може самостоятелно да проследи пътя на потребителския вход през бинарния файл, откривайки скрити грешки от типа препълване на буфер (buffer overflow), грешки с един знак (off-by-one) или използване на памет след освобождаване (use-after-free).
При тестове върху затворени фърмуери за рутери и индустриални IoT контролери, системата е успяла да идентифицира критични уязвимости за под два часа – задача, която преди изискваше седмици методичен ръчен труд на опитен етичен хакер.
Системни и индустриални последици: Демократизация на кибероръжията и защитата
Появата на инструменти като REA коренно променя баланса на силите в дигиталната сигурност. В продължение на десетилетия концепцията за „сигурност чрез неяснота“ (security through obscurity) осигуряваше удобен параван за производителите на хардуер и затворен софтуер – липсата на изходен код предпазваше продуктите от масов анализ.
С навлизането на агентните декомпилатори тази защита се изпарява. Всеки бинарен файл, попаднал в ръцете на изследовател или нападател, може да бъде разглобен до съставните си части със скоростта на светлината.
Това развитие има двуяко въздействие. От една страна, защитниците получават инструмент за светкавичен одит на външни библиотеки и проверка за скрити задни врати. От друга страна, киберпрестъпниците и държавните хакерски групи получават възможност за индустриализирано търсене на уязвимости от нулев ден (zero-days). За софтуерната индустрия това означава, че единственият начин за оцеляване е преминаването към математически проверени и безопасни за паметта езици (като Rust), тъй като скриването на дефекти в бинарния код вече е абсолютно невъзможно.
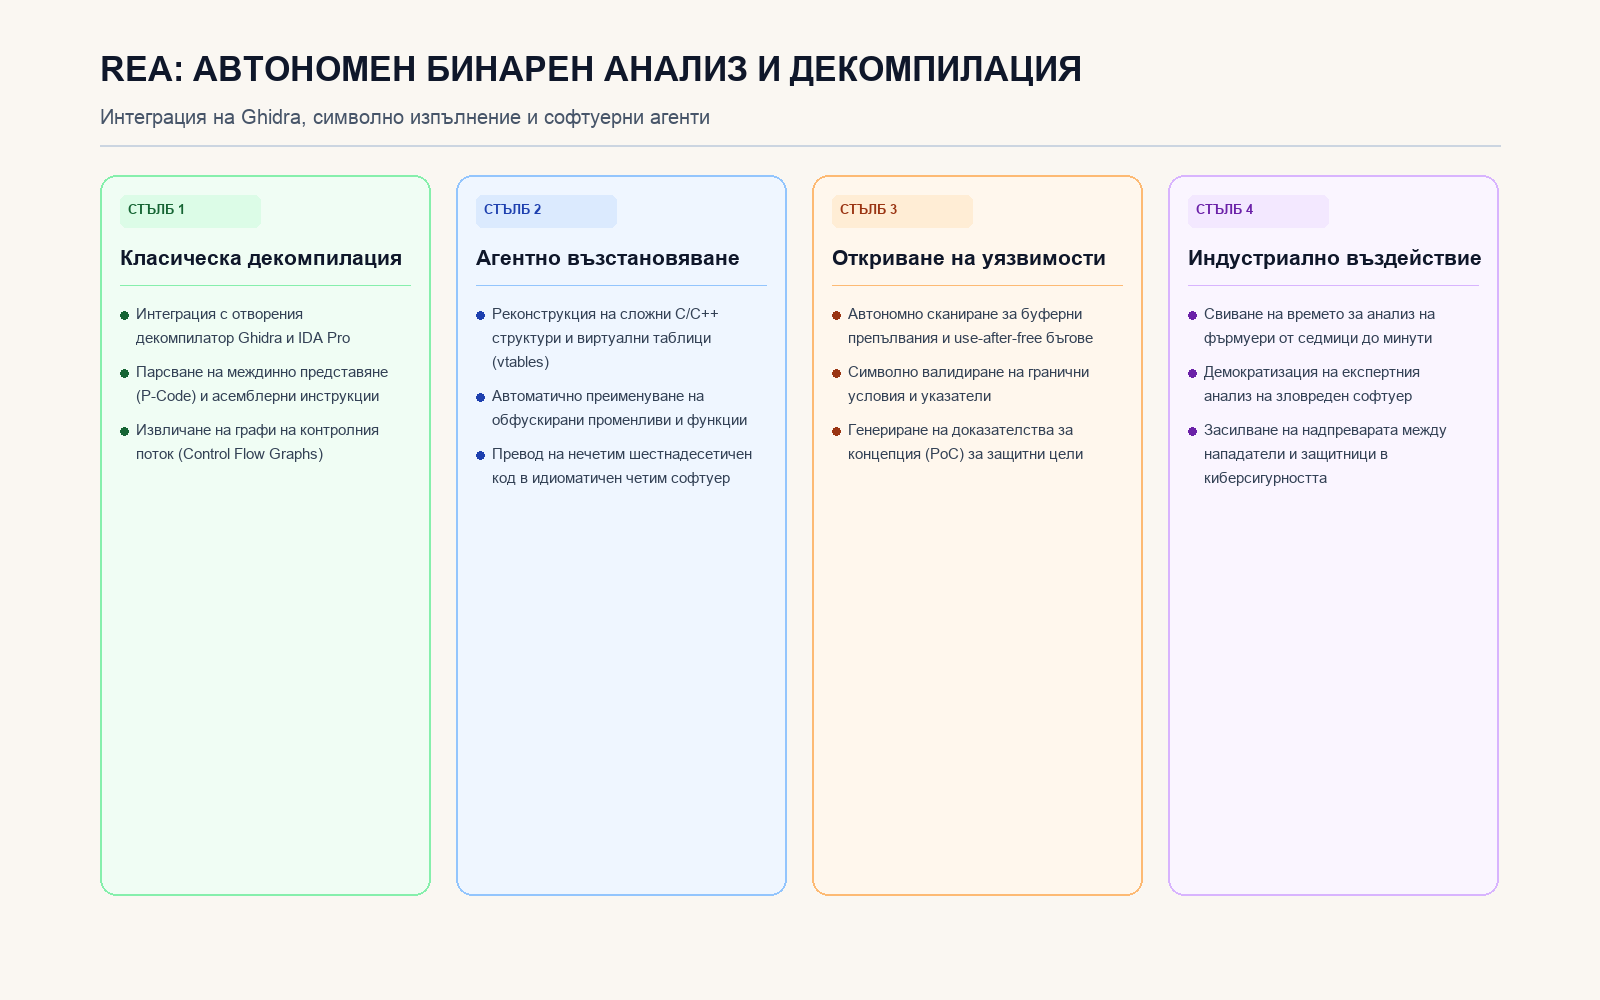
Четири стълба на анализа: интеграция с Ghidra, агентно възстановяване на типове и променливи, автономно откриване на уязвимости и край на сигурността чрез неяснота
Източници
- InfoQ, "Reverse Engineer Anything Project Brings AI Agents to Binary Analysis" (2026-10-17).
- Reverse Engineer Anything (REA) Core Team, "Open Source Architecture and Ghidra Bridge Documentation" (October 2026).
- US National Security Agency (NSA), "Ghidra Software Reverse Engineering Framework: Automated Extensibility Guidelines" (2026).
- Forest Aggregator Feed Item #314455, "Reverse Engineer Anything Project Brings AI Agents to Binary Analysis" (2026-10-17).