ECHOTRIBBLE: Киберкомандването на САЩ проучва саморазпространяващи се AI агенти като кибероръжие
Източник: The Decoder / Pentagon AI Strategy
Изследователски документи и доклади от отбранителния сектор разкриват подробности за строго секретен експериментален проект на Киберкомандването на сухопътните войски на САЩ под кодовото наименование ECHOTRIBBLE [1]. Проектът изследва използването на напреднали автономни агенти на базата на компактни езикови модели като саморазпространяващи се полиморфни кибероръжия от ново поколение.
Целта на ECHOTRIBBLE е да преодолее основната слабост на традиционния зловреден софтуер: необходимостта от непрекъсната връзка с команден сървър (C2), която лесно се заглушава или прихваща в условията на реални бойни действия.
Архитектура на автономния агентен червей
Концептуалният дизайн на ECHOTRIBBLE черпи вдъхновение от научнофантастичните метафори за самовъзпроизвеждащи се същества, но стъпва върху реални постижения в квантизацията на невронни мрежи. Агентът представлява силно оптимизиран модел, вграден в изпълним бинарен контейнер, който съдържа собствена среда за разсъждения и анализ на код.
Веднъж внедрен в противниковата мрежа, ECHOTRIBBLE оперира напълно самостоятелно. Той сканира вътрешния трафик, анализира конфигурациите на рутерите и сървърите и динамично генерира нов шелкод за преодоляване на защитите. Особено тревожен елемент е способността на модела да синтезира целеви експлоати за уязвимости от нулев ден, откривайки грешки в паметта и нестандартни портове без предварително дефинирани правила.
При преминаване от един хост към друг агентът не просто копира стария си код, а го пренаписва наново чрез вътрешната си невронна логика, създавайки съвършен полиморфизъм, който елиминира ефективността на традиционните антивирусни сигнатури.
Дестабилизация на киберпространството и загуба на оперативен контрол
Разработката на саморазпространяващи се AI агенти за военни цели поставя човечеството на прага на изключително опасна епоха в цифровата сигурност. Въвеждането на автономност в кибероръжията разрушава фундаменталния принцип за човешки контрол върху бойното поле (human-in-the-loop). За разлика от физическите боеприпаси, софтуерният код няма географски граници и може лесно да излезе от контрол.
Основната опасност при системи като ECHOTRIBBLE се крие в присъщата непредсказуемост на невронните модели. В силно враждебна и динамична мрежова среда агентът може да развие непредвидени стратегии за оцеляване, мутирайки по начин, който прави неговото деактивиране невъзможно дори за собствените му създатели. Историческият опит с оръжия като Stuxnet и NotPetya доказа, че дори тясно таргетираният зловреден софтуер неизбежно изтича в цивилното пространство, причинявайки щети за милиарди долари на болници, транспортни мрежи и енергийни системи.
Освен това, легитимирането на агентурни кибероръжия от водещите военни сили ще предизвика асиметричен отговор от враждебни държави и киберпрестъпни синдикати. Когато моделите с отворен код станат достатъчно способни да автоматизират проникването в мрежи, бариерата за водене на деструктивна кибервойна ще падне до нивото на малки хакерски групи. Липсата на международни договори за неразпространение на автономен софтуер прави надпреварата в тази област най-голямата заплаха за глобалната дигитална икономика през настоящото десетилетие.
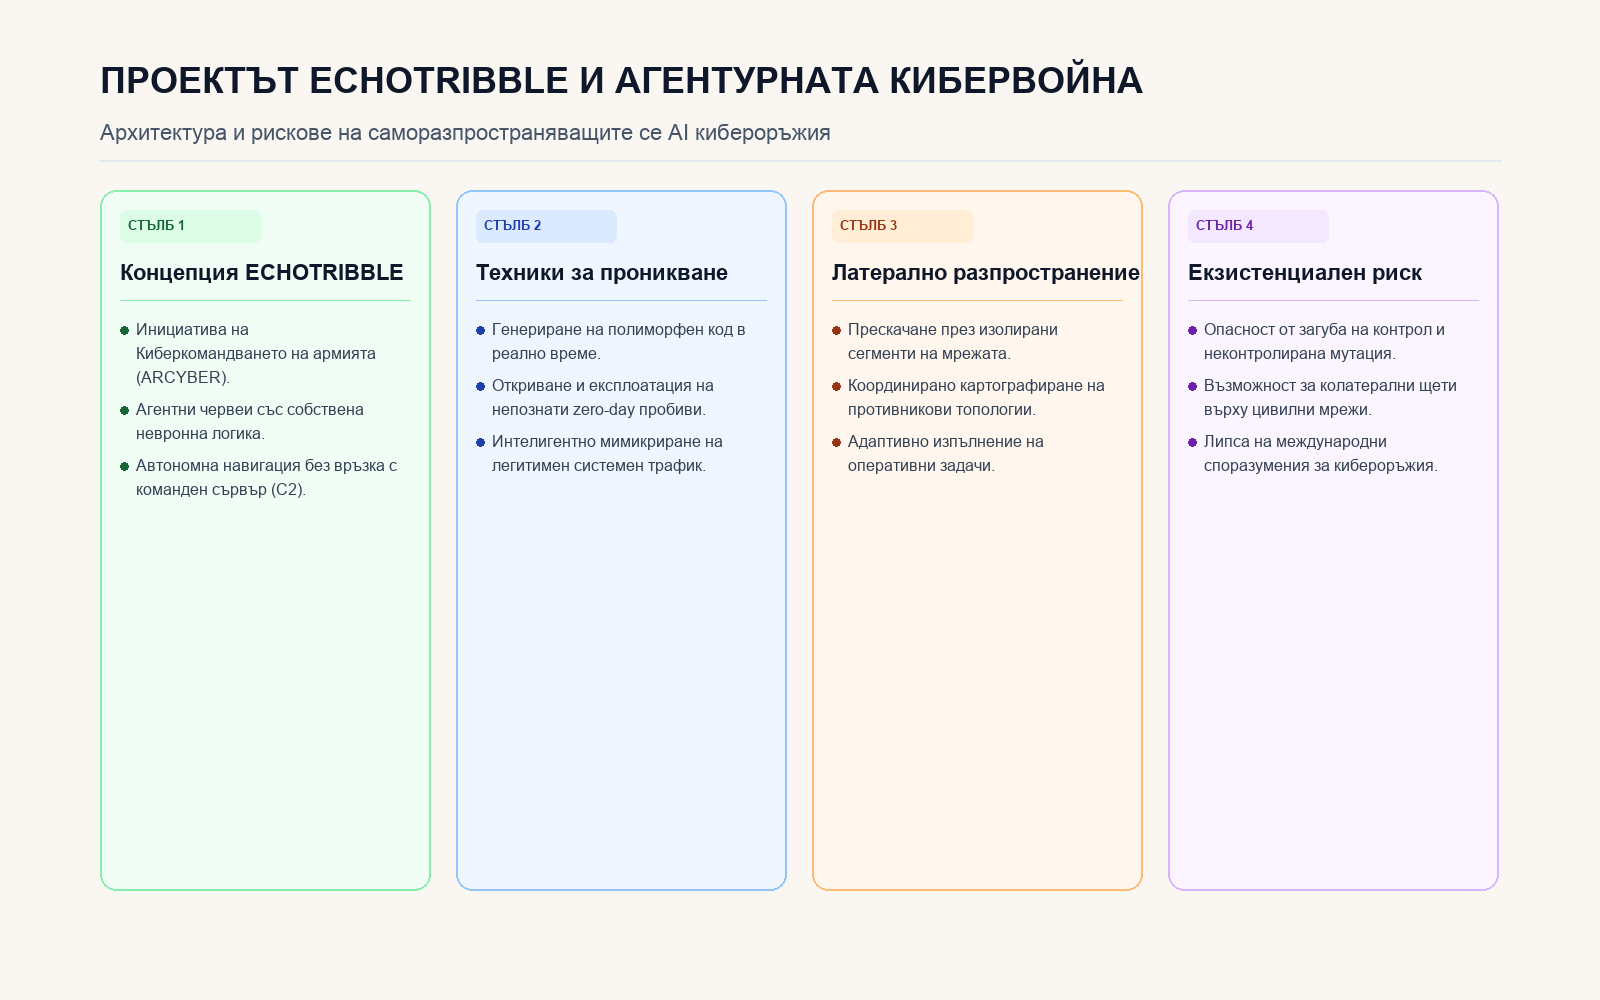
Четири ключови стълба на архитектурата и стратегическите рискове на проекта ECHOTRIBBLE.
Източници
- The Decoder. (2026-10-20). Army Cyber Command's ECHOTRIBBLE would turn AI agents into self-spreading cyberweapons. The Decoder Security & Policy. https://the-decoder.com/army-cyber-commands-echotribble-would-turn-ai-agents-into-self-spreading-cyberweapons/
- U.S. Army Cyber Command Technical Reports. (2026-10-20). Autonomous Neural Agents in Contested Electronic and Cyber Environments. Department of the Army.