Пробивът в OpenCode излага API ключове в контекста на атаки за моделна дестилация
Източник: BleepingComputer / OpenCode Security
Популярният проект за програмиране с отворен код OpenCode уведоми своите потребители за сериозен инцидент на киберсигурност, при който злонамерени актьори са компрометирали облачния сървър за телеметрия и синхронизация, излагайки на риск хиляди външни API ключове за платени платформи за изкуствен интелект [1].
Разследването разкрива, че откраднатите ключове за достъп до водещи комерсиални модели (включително Claude 3.5 Sonnet и GPT-4o) не са били просто препродадени в тъмната мрежа, а са били използвани директно в мащабни автоматизирани атаки за моделна дестилация.
Механизъм на експлоатацията и дестилационният конвейер
OpenCode предлага локален софтуер за разработка, подобен на VS Code, който позволява на програмистите да свързват свои собствени платени ключове (BYOK – Bring Your Own Key) за различни доставчици на модели. Поради уязвимост в незащитена база данни за синхронизация на потребителски сесии, нападателите са успели да извлекат незащитени конфигурационни файлове, съдържащи валидни API ключове с високи финансови лимити.
В рамките на броени часове след изтичането, засегнатите ключове са били включени в паралелни ботнет мрежи, генериращи десетки милиони специфични заявки към моделите на Anthropic и OpenAI. Заявките не са били произволни текстове, а структурирани пакети за състезателно програмиране, дебъгване на компилатори и архитектурен анализ. Чрез записване на пълните отговори и веригите от разсъждения (chain-of-thought) на най-мощните комерсиални модели, нападателите са събрали гигантски масиви от синтетични данни, използвани за евтино обучение на по-малки локални модели чрез моделна дестилация.
Новата икономика на моделния шпионаж и кражбата на изчислителни ресурси
Инцидентът с OpenCode бележи опасна еволюция в природата на киберпрестъпленията в ерата на изкуствения интелект. В миналото откраднатите идентификационни данни са били използвани за кражба на финансови средства или спам кампании. Днес изчислителният капацитет и интелектуалната собственост, заложена в претеглените параметри на моделите, са се превърнали в най-ценната плячка за хакерите.
Моделната дестилация позволява на стартъпи или държавно спонсорирани групи да спестят стотици милиони долари за първично обучение и подравняване (RLHF), като просто „издоят“ знанията на водещите западни модели. Когато това се финансира чрез откраднати чужди API сметки, разходът за нападателите става буквално нулев. Жертвите от своя страна се събуждат с фактури за десетки хиляди долари за изразходвани токъни, докато техните корпоративни акаунти биват блокирани от доставчиците заради нарушаване на правилата за ползване.
Този инцидент налага спешна промяна в парадигмата за API сигурност при AI инструментите. Традиционното споделяне на дългосрочни тайни ключове в конфигурационни файлове е фатално остаряло. Индустрията трябва да премине към краткосрочни токъни с динамично делегиране, ограничаване на заявките по IP адрес и криптографски защитени хардуерни енклави. Без тези мерки всяко локално приложение за програмиране рискува да се превърне в троянски кон, захранващ нелегалната дестилация на интелектуална собственост.
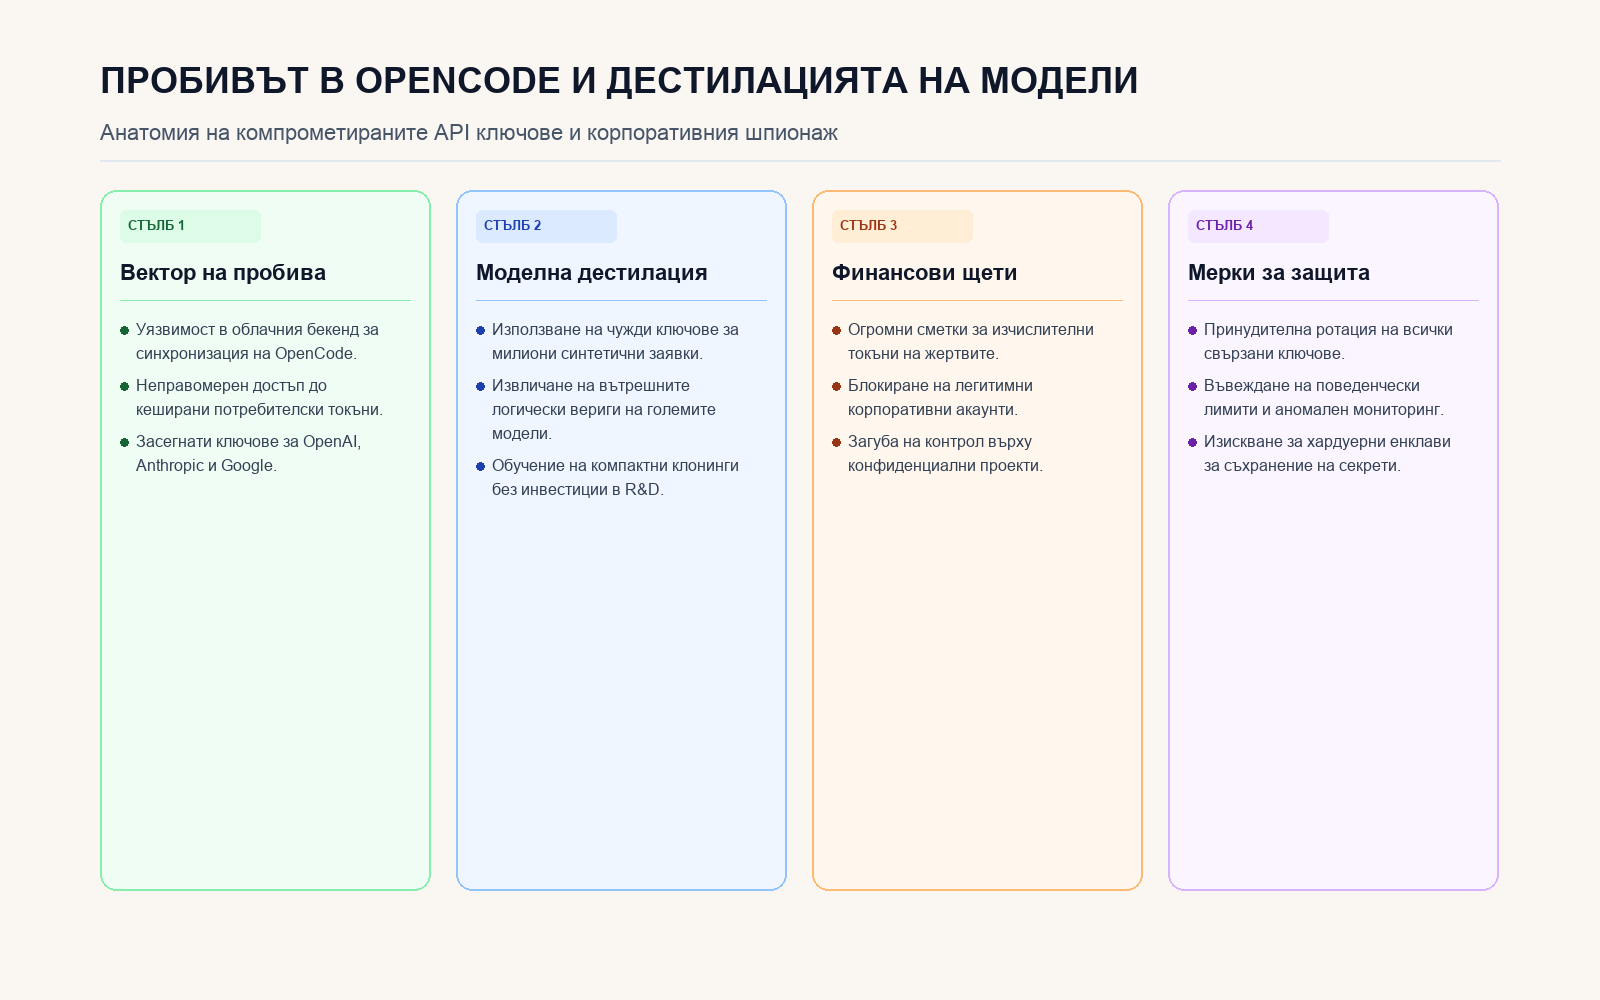
Четири ключови стълба на анализа на пробива в OpenCode и атаките за дестилация.
Източници
- BleepingComputer. (2026-10-20). OpenCode hack exposes API keys amid AI distillation attacks. BleepingComputer Incident Analysis. https://www.bleepingcomputer.com/news/security/opencode-hack-exposes-api-keys-amid-ai-distillation-attacks/
- OpenCode Project Advisory. (2026-10-20). Security Incident Notification: Revocation of Compromised Developer Tokens. OpenCode GitHub Security.