Alter: Криптографски контрол на достъпа и идентичност за автономни AI агенти
Източник: Alter Security / Y Combinator
В рамките на демонстрационния ден на Y Combinator стартъпът Alter (YC S25) представи официално своята специализирана платформа за управление на идентичността и контрол на достъпа (IAM), проектирана специално за света на мултипотребителските AI агенти [1].
Платформата разрешава един от най-критичните проблеми в корпоративната сигурност: как да позволим на автономен софтуерен агент да действа от името на хиляди различни служители или клиенти, без да му даваме опасен универсален администраторски достъп до корпоративните бази данни.
Агентната криза в корпоративната автентикация
Досега повечето разработчици на агентни системи разчитаха на изключително примитивен подход: агентът получаваше глобален API ключ или сервизен акаунт с широки права за достъп до корпоративната CRM система, пощенския сървър или базата данни [1].
Това пораждаше катастрофални рискове:
- Ескалация на привилегии през промпт инжекция: Ако външен потребител манипулира входа към агента (Prompt Injection), ботът можеше да бъде подведен да използва глобалния си ключ, за да източи финансовите отчети на компанията или личните данни на други клиенти.
- Липса на одитна следа: В логовете на базата данни всички действия изглеждаха така, сякаш са извършени от един и същи служебен потребител, правейки невъзможно установяването на това кой реален служител е инициирал операцията.
Архитектурата на Alter: Делегирани права с нулево доверие (Zero-Trust)
Alter въвежда модел за сигурност от типа Zero-Trust, адаптиран за агентни конвейери [1]:
- Динамично делегиране на идентичност: Когато потребител помоли агента: „Провери фактурите ми за септември“, Alter генерира краткотраен криптографски токън, който съдържа единствено и само права за четене на фактурите на този конкретен потребител.
- Ефемерен живот на удостоверенията: Токъните на Alter са валидни само за броени секунди и за точно определен брой мрежови заявки. Дори агентът да бъде компрометиран или неговата оперативна памет да бъде източена, откраднатият токън вече е невалиден.
- Криптографски обвързани доказателства: Всяко действие на агента се подписва с цифров сертификат, създавайки неизменяем одит лог, който доказва: кой потребител е дал инструкцията, кой модел я е обработил и какви точно параметри са изпратени към външния API.
Дългосрочно значение за регулаторното съответствие
Въвеждането на стриктен контрол на достъпа за автономни агенти е предпоставка за оцеляването на корпоративния изкуствен интелект в регулирани сектори като здравеопазване, банково дело и застраховане.
Законодателните рамки като GDPR в Европа и HIPAA в САЩ изискват стриктно спазване на принципа за минимални привилегии (Least Privilege). Платформи като Alter осигуряват технологичния мост, който позволява на бизнесите да внедряват мощни мултиагентни работни процеси, без да рискуват милионни глоби за нарушаване на сигурността на личните данни. В следващите години управлението на агентната идентичност ще стане толкова фундаментално за корпоративната сигурност, колкото бяха Okta и Active Directory в ерата на облачните приложения.
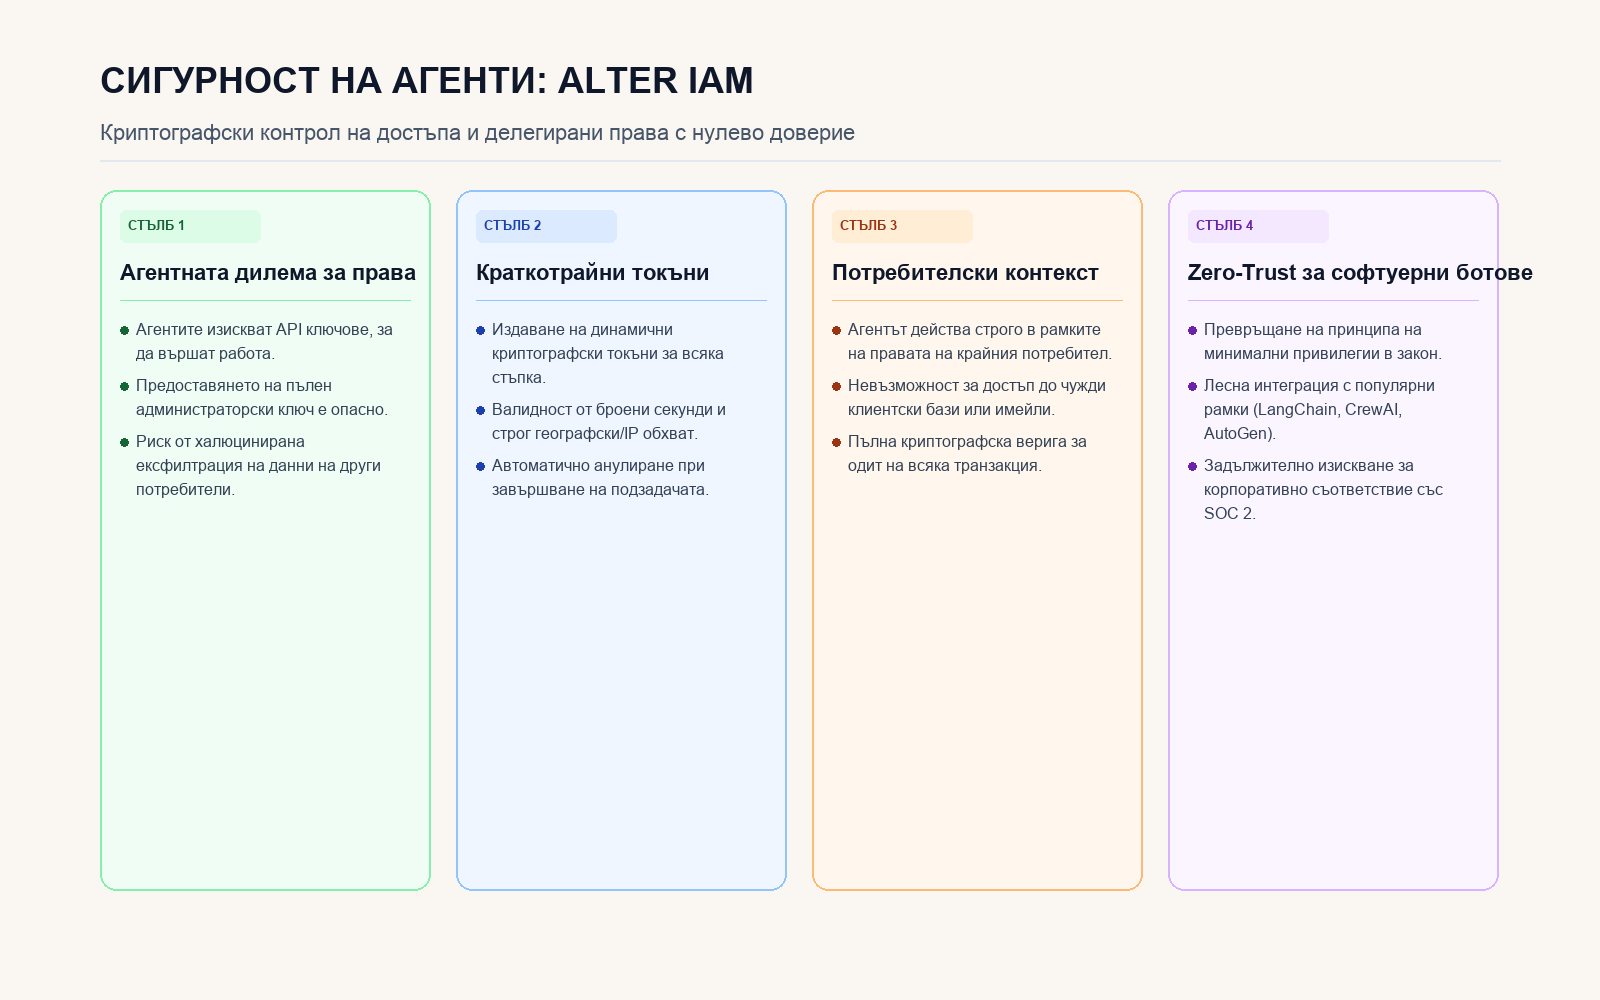
Четири ключови стълба на криптографския контрол на достъпа с нулево доверие в платформата Alter.
Източници
- Alter Official Announcement / Hacker News. (2026-10-21). Launch HN: Alter (YC S25) – Access control and identity for multi-user AI agents. https://alterauth.com/
- Y Combinator Launch Directory. (2026-10-21). Alter: Cryptographic Least-Privilege IAM for the Agentic Web.