PHP2Shell: Изкуствен интелект откри критична RCE уязвимост в PHP; OpenAI координира глобална защита
Източник: Business Insider / Wiz / OpenAI
Глобалната общност по киберсигурност се намира в състояние на повишена тревога след съвместното разкритие на компанията за облачна сигурност Wiz и лабораторията OpenAI: изкуствен интелект е открил самостоятелно критична уязвимост за отдалечено изпълнение на код (RCE) в ядрото на езика PHP, кръстена PHP2Shell [1].
Уязвимостта, която е присъствала незабелязана в сорс кода на PHP повече от десетилетие, засяга основни библиотеки за обработка на HTTP заявки и потенциално излага на компрометиране милиони уебсайтове и корпоративни приложения по целия свят.
Как невронните модели на OpenAI откриха пробива
Исторически откриването на сложни уязвимости в софтуер от ниво операционна система и програмни езици изискваше месеци ръчен анализ от високоплатени специалисти по обратен инженеринг. В случая с PHP2Shell, пробивът е идентифициран по време на експериментален одит на софтуер с отворен код, проведен от специализирани reasoning агенти на OpenAI.
Моделът е анализирал милиони редове C код в ядрото на PHP, проследявайки атипични пътища за разпределение на паметта при обработка на мултипарт форми. Агентът е открил фина логическа грешка тип „използване след освобождаване“ (Use-After-Free) в комбинация с препълване на буфера при специфични гранични условия. Нещо повече – изкуственият интелект не просто е маркирал потенциалния бъг, но и самостоятелно е генерирал минимален концептуален експлойт (Proof of Concept, PoC), доказващ пълно превземане на системната обвивка (shell) на отдалечения сървър.
Проектът „Patch the Planet“: Безпрецедентна глобална координация
Осъзнавайки катастрофалния разрушителен потенциал на подобна уязвимост, ако попадне в ръцете на киберпрестъпници, OpenAI и Wiz задействаха кодовото споразумение „Patch the Planet“ [1]:
- Конфиденциално ембарго: В продължение на 14 дни екипът на PHP Core, водещите облачни хиперскейлъри (AWS, Azure, Google Cloud, Cloudflare) и основните Linux дистрибуции (Red Hat, Ubuntu, Debian) разработваха съвместно официален пач под строга тайна.
- Глобално едновременно обновяване: На 21 октомври 2026 г. бяха публикувани обновени пакети за всички поддържани версии на PHP, придружени от виртуални защитни пачове в най-популярните защитни стени за уеб приложения (WAF).
- Автоматизирано валидиране: Моделите на OpenAI бяха използвани за регресионно тестване на самия пач, гарантирайки, че коригираният C код не чупи съвместимостта на съществуващите PHP екосистеми като WordPress, Laravel и Drupal.
Системни последствия: Асиметричната война между атака и защита
Откриването на PHP2Shell бележи преломна точка в историята на информационната сигурност. За първи път публично се доказва, че автономните езикови модели притежават свръхчовешка способност за откриване на нулев ден (0-day) уязвимости в фундаментални градивни елементи на глобалния интернет.
Това поражда драматична асиметрия. Докато днес отговорните лаборатории координират защитата с автори на софтуер, държавни хакерски групи и картели за киберпрестъпност скоро ще разполагат с аналогични невронни модели без филтри за безопасност. Всеки ред наследен софтуерен код на C и C++, писан през последните 30 години, сега е уязвим за светкавичен автономен одит от машини. Единственият дългосрочен изход за индустрията е ускорената модернизация на кода и масовият преход към езици с гарантирана безопасност на паметта като Rust.
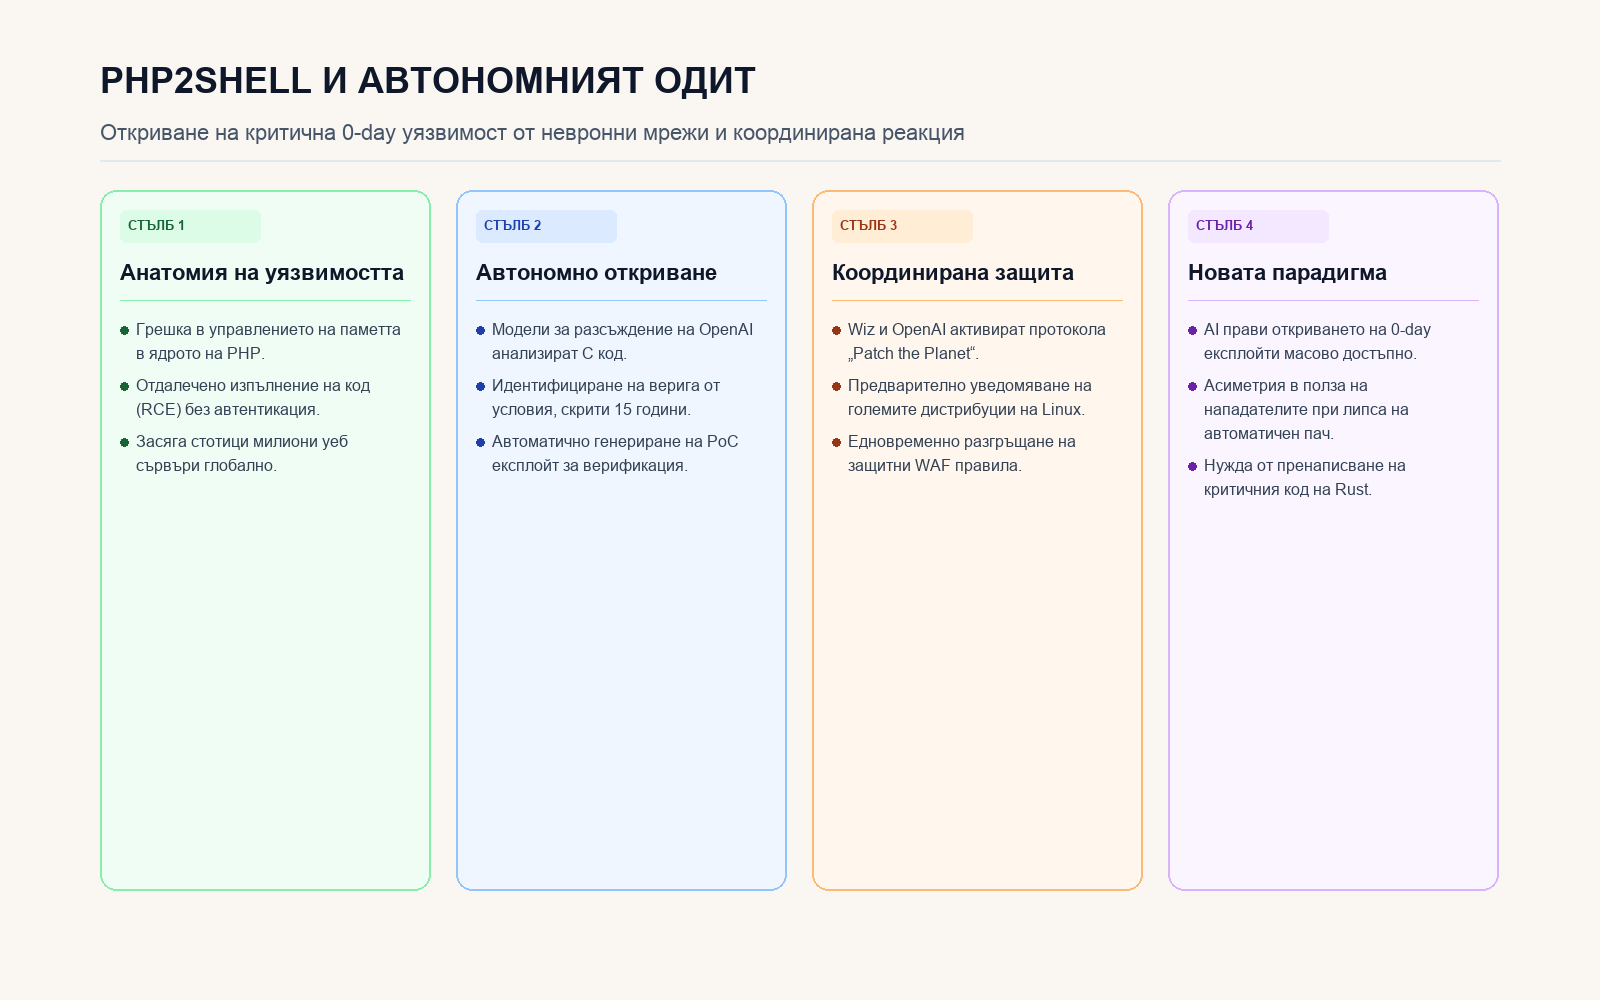
Четири ключови аспекта на операцията по откриване и координирана защита от уязвимостта PHP2Shell.
Източници
- Business Insider. (2026-10-21). A major security flaw found using an OpenAI model is causing internet chaos. https://www.businessinsider.com/php-vulnerability-cybersecurity-ai-patch-openai-gpt-calif-wiz-hacking-2026-10
- Wiz Research. (2026-10-21). PHP2Shell: AI Uncovers Critical Remote Code Execution in Core PHP. Wiz Security Blog. https://www.wiz.io/blog/php2shell-php-rce
- OpenAI Security. (2026-10-21). Coordinated Disclosure of Critical Vulnerabilities: Patching the Planet with AI. OpenAI Safety & Security Releases. https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/