1Password представи делегирани идентификационни данни за AI агенти с нулево знание за пароли
Източник: TechCrunch / 1Password Media Assets
Водещата платформа за управление на пароли 1Password обяви пускането на революционна функционалност за делегирана автентикация, насочена специално към автономните агенти [1]. Технологията разрешава най-голямата дилема в потребителската сигурност днес: как да позволим на софтуерен асистент да купи самолетен билет или да плати комунална сметка от наше име, без да му даваме директен достъп до мастер паролата ни или критични идентификационни данни.
Иновацията стъпва върху принципите на криптографията с нулево знание, създавайки изолиран слой между защитения трезор на потребителя и работната памет на езиковия модел.
Криптографски токени за еднократен достъп
Когато потребителят възложи задача на агент (например: „Влез в сайта на авиокомпанията и промени резервацията ми за утре“), традиционните системи изискват агентът да попита за паролата и да я въведе в текстовото поле. Това обаче крие огромен риск: паролата остава в хронологията на модела, може да изтече в облачните логове или да бъде открадната чрез промпт инжекция.
Решението на 1Password трансформира процеса:
- Заявка за пълномощия: Агентът изпраща структурирана заявка до локалното приложение 1Password с описание на целевия домейн и планираното действие.
- Човешко потвърждение с биометрия: Потребителят вижда еднократна заявка на смартфона си с обобщение на операцията и я потвърждава с Face ID или пръстов отпечатък.
- Издаване на делегиран сесиен токен: 1Password инжектира криптографски подписан токен директно в браузърния контекст на сесията, без агентът да може да прочете оригиналния секрет. Токенът изтича автоматично след 10 минути.
Преодоляване на напрежението между агенти и уеб сигурност
Тази архитектура предлага елегантен изход от нарастващата криза с банковите и сайтови блокади срещу автоматизирани агенти. Вместо уебсайтовете да блокират всеки необичаен браузърен трафик, те могат да проверяват криптографския подпис на сесията, издаден от доверен мениджър на идентичност.
В дългосрочен план моделът на 1Password полага основите на универсален протокол за машинна идентичност (Agent Identity Standard). Той доказва, че автоматизацията на ежедневието не трябва да идва за сметка на компрометирана лична сигурност, а може да бъде изградена върху математически доказани принципи на пълна поверителност.
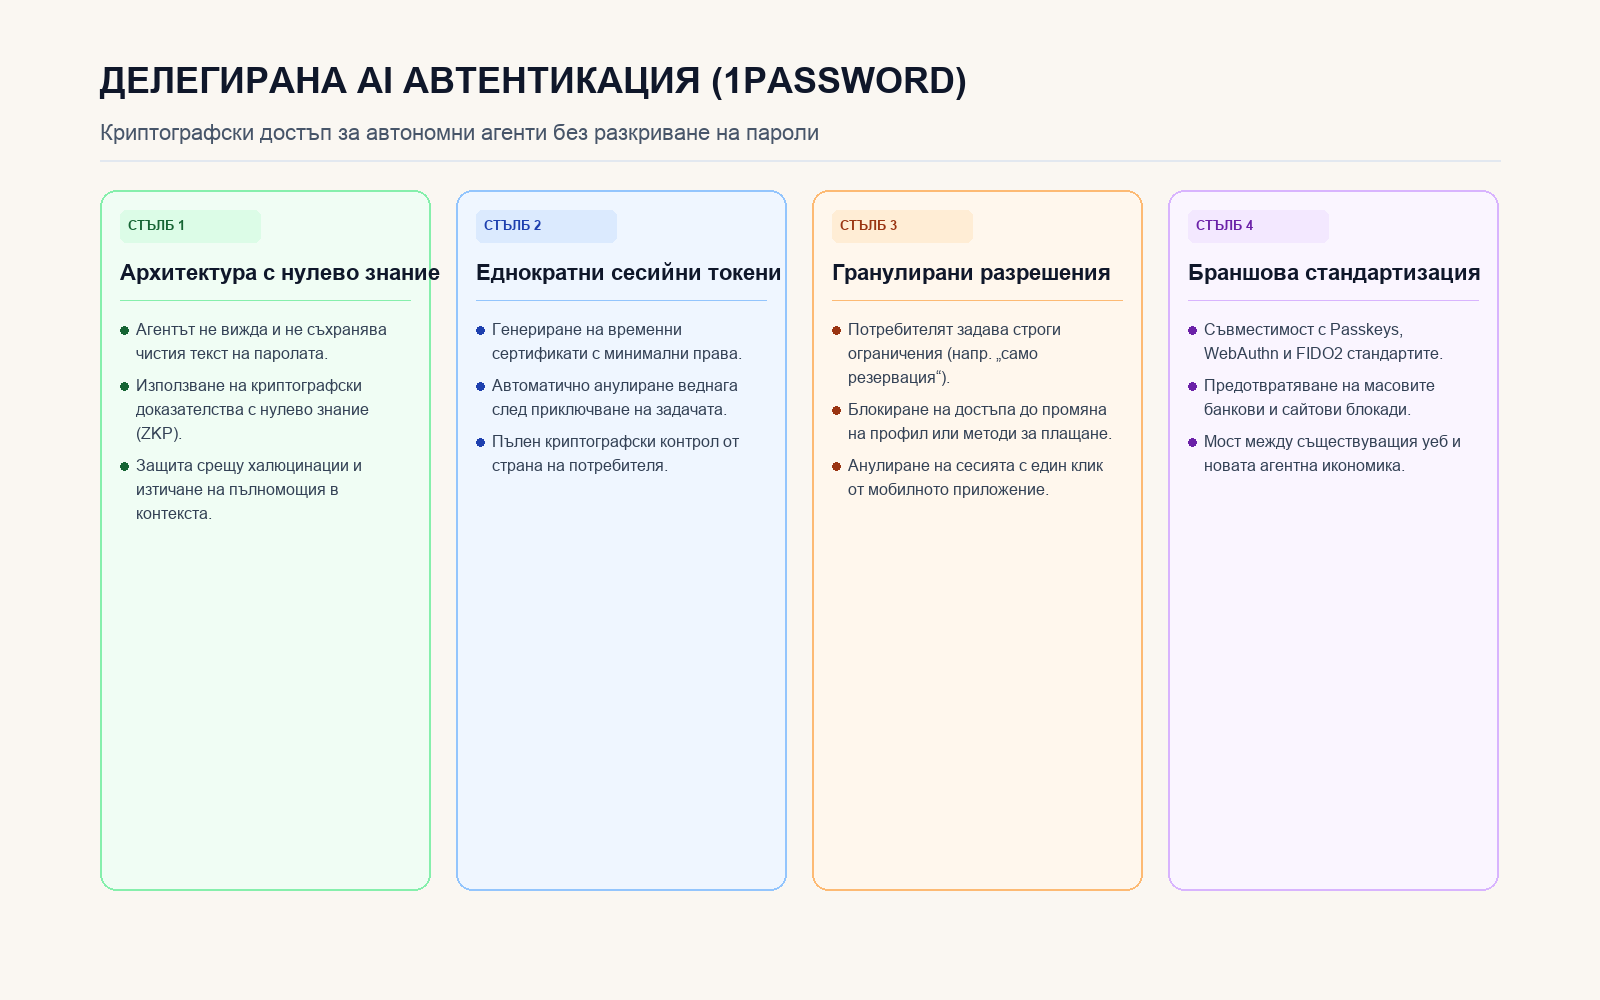
Работен процес на криптографското делегиране на достъп с нулево знание за автономни асистенти.
Източници
- TechCrunch Security & Privacy. (2026-10-22). 1Password launches a way for AI agents to log in on your behalf without seeing your password. TechCrunch Enterprise Security. https://techcrunch.com/2026/10/22/1password-launches-a-way-for-ai-agents-to-log-in-on-your-behalf-without-seeing-your-password/
- 1Password Cryptography Engineering Group. (2026-10-22). Zero-Knowledge Proofs for Ephemeral Agent Credential Delegation.