Anthropic Research: Големите езикови модели правят формалната софтуерна верификация мащабируема
Източник: Anthropic Research / Systems Verification Team
В нова фундаментална научна монография изследователският отдел на Anthropic демонстрира, че големите езикови модели от семейството Claude правят формалната верификация на софтуер икономически и практически приложима в масов индустриален мащаб [1]. Исторически математическото доказване на програмна коректност бе ограничено до свръхкритични проекти с огромен бюджет (като ракети на НАСА или ядрени реактори) поради колосалния човешки труд за ръчно разписване на логически инварианти и леми.
Чрез комбиниране на Claude с интерактивни инструменти за автоматично доказване на теореми (SMT Solvers като Z3) и верификационни езици (Dafny, Lean, Coq), екипът успява да автоматизира най-тежката част от процеса – формулирането на спецификациите.
Разрешаване на парадокса на спецификацията
Най-голямата пречка пред формалната верификация никога не е била компютърната мощност за проверка на формулите, а липсата на инженери, способни да преведат сложни изисквания в математически строг код. Ако софтуерната спецификация е непълна, верификаторът не може да докаже липсата на дефекти.
Изследването на Anthropic описва затворен евристичен конвейер:
- Синтез на инварианти: Моделът анализира изходния код и генерира хипотези за циклични инварианти и гранични условия.
- Верификация чрез SMT прувър: Външен компилатор (Dafny) проверява математическата коректност на доказателството.
- Итеративна рефлексия: Ако прувърът открие контрапример, грешката се подава обратно на модела като нов контекст, който коригира логиката си до постигане на безупречно доказателство.
Този подход повишава софтуерната сигурност на безпрецедентно ниво, гарантирайки нулево наличие на препълване на буфера, състезания за памет (race conditions) или невалидни типови конверсии.
Дългосрочни последици за софтуерното инженерство
Интеграцията на LLM във формалната верификация бележи залеза на традиционното стохастично тестване (Unit Testing, Fuzzing). В бъдеще софтуерните инженери няма да пишат десетки примерни тестови сценарии, надявайки се да уловят скрити грешки – те ще дефинират високостепенни математически контракти, а кодовите агенти ще синтезират едновременно кода и неговото формално доказателство.
Този метод обещава да елиминира цели класове уязвимости в операционните ядра, банковите клирингови системи и криптографските библиотеки. Софтуерът на XXI век постепенно преминава от „вероятно работещ“ към „математически доказано безупречен“.
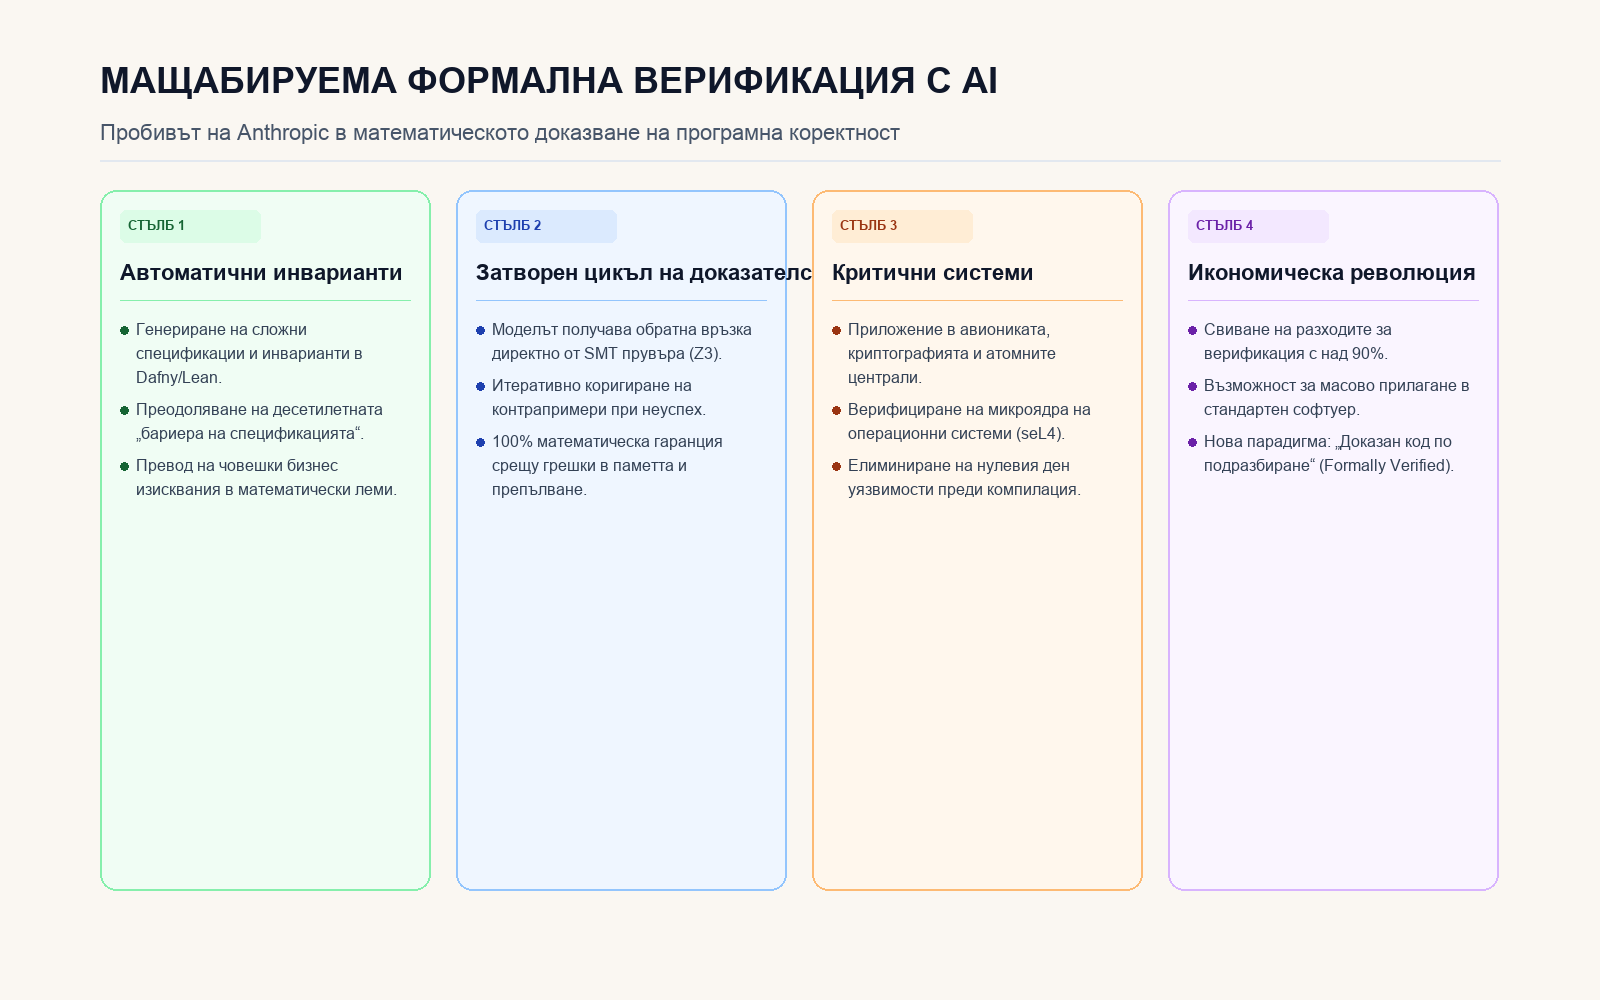
Архитектура на затворения цикъл между езиков модел и автоматичен математически прувър.
Източници
- Anthropic Research. (2026-10-22). LLMs are making formal software verification feasible at a much larger scale. Anthropic Frontier Systems Group. https://www.anthropic.com/research/formal-verification
- ACM SIGPLAN Conference on Programming Language Design. (2026-10-22). Automated Invariant Generation in Dafny via Recursive Frontier Reasoners.