Google Agent Compute Engine изолира всеки Gemini агент в хардуерна микровиртуална машина
Източник: The Decoder / Google Cloud
В отговор на ескалиращите рискове от странични атаки и изтичане на данни при мултиагентни системи, Google Cloud представи архитектурата Agent Compute Engine (ACE) [1]. Технологията гарантира, че всеки работещ Gemini агент получава собствена, хардуерно изолирана среда за изпълнение на ниво хипервайзор, елиминирайки десетилетния компромис между скорост на контейнеризацията и абсолютна хардуерна сигурност.
Новата система е проектирана специално за сценарии, при които автономни модели изпълняват генериран от тях Python код, стартират конзолни команди в Bash или взаимодействат с външни уеб браузъри за автоматизация на комплексни корпоративни процеси.
Архитектура на хипервайзорно ниво: Микро-VM под 15 милисекунди
Традиционните Docker контейнери споделят едно и също ядро на хост операционната система, което ги прави уязвими към експлойти за повишаване на привилегиите при изпълнение на ненадежден или недетерминистичен код, генериран от AI. От друга страна, класическите виртуални машини изискват десетки секунди за първоначално зареждане и консумират гигабайти оперативна памет.
Google разрешава този парадокс чрез интеграция на модифицирана версия на микровиртуални машини:
- Светкавично зареждане от памет: Благодарение на криптографски валидирани снимки на паметта (Memory Snapshots), нова микро-VM се активира за под 15 милисекунди при постъпване на задача от агента.
- Минимален софтуерен отпечатък: Всяка инстанция съдържа само олекотено защитено ядро и необходимите среди за изпълнение (Python, Node.js, изолиран Chrome), редуцирайки вектора за атака до минимум.
- Еднократна съхраняемост (Ephemeral Disks): Всички създадени временни файлове, токени и изтеглени скриптове се унищожават криптографски в момента, в който агентът предаде окончателния резултат на потребителя.
Дългосрочно системно значение за сигурността на облачните агенти
Въвеждането на ACE задава нов златен стандарт за надеждност в ерата на автономните софтуерни асистенти. Докато досега агентите бяха ограничавани в тесни пясъчници, забраняващи реално взаимодействие с операционната система, хардуерната изолация дава зелена светлина за разгръщане на истински автономен инженеринг.
Това архитектурно разделение ще принуди конкурентните облачни платформи (AWS и Azure) да ускорят интеграцията на технологии като Firecracker и Confidential Computing за собствените си агентни предложения. В дългосрочен план хипервайзорът се превръща в главния арбитър на доверието между вероятностния интелект на езиковия модел и детерминистичната инфраструктура на глобалния бизнес.
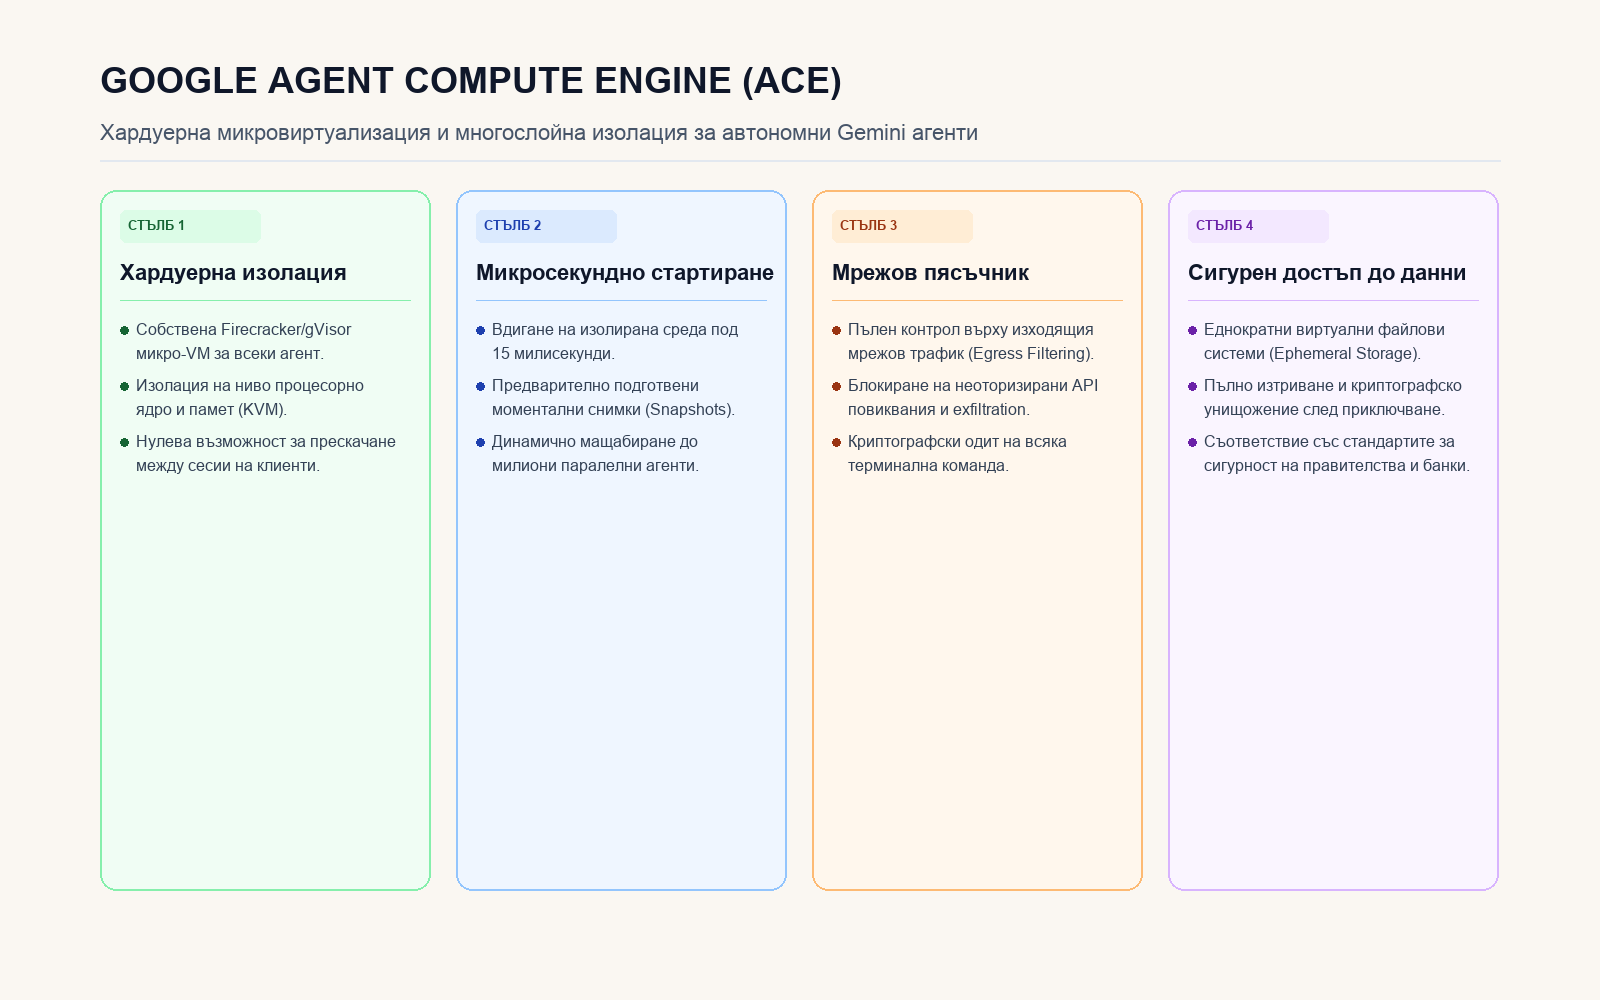
Четири стълба на хардуерната микровиртуализация и контрола на сигурността в Google ACE.
Източници
- The Decoder Cloud & Infrastructure. (2026-10-22). Google's Agent Compute Engine gives every Gemini agent its own hardware-isolated micro virtual machine. The Decoder Enterprise Systems. https://the-decoder.com/googles-agent-compute-engine-gives-every-gemini-agent-its-own-hardware-isolated-micro-virtual-machine/
- Google Cloud Systems Engineering Whitepaper. (2026-10-22). Sub-Millisecond MicroVM Provisioning and Egress Isolation for Autonomous Cognitive Workloads.