Британският AI министър разкри 500 критични уязвимости в държавната администрация след автоматизиран одит
Източник: BBC News / Parliament TV Broadcast
В драматично официално изявление пред парламента британският министър на технологиите разкри, че първият централизиран правителствен одит за киберсигурност, проведен изцяло чрез автономни AI системи, е открил над 500 сериозни, непознати досега уязвимости в публичния софтуерен сектор на Обединеното кралство [1].
Инспекцията е била възложена на специализирани софтуерни агенти от следващо поколение, които са анализирали изходния код, конфигурациите на сървърите и мрежовите портове на стотици ведомства – включително Националната здравна служба (NHS), данъчната агенция HMRC и транспортната инфраструктура.
Силата на семантичния кодов анализ
Традиционните скенери за уязвимости разчитат на статични бази от данни с известни CVE сигнатури. За разлика от тях, разгърнатите автономни системи за сигурност използват разсъждаващи модели, способни да разберат логическия контекст на приложението, имитирайки поведението на елитен екип от хакери:
- Многостепенни инжекции: Откриване на слабости, при които на пръв поглед безобидни данни, въведени в един портал, предизвикват срив или изтичане на данни в друга свързана база.
- Забравени бекдори и тестови пароли: Идентифициране на остатъчни административни скриптове, забравени от външни софтуерни изпълнители преди десетилетия.
- Генериране на доказателства за концепция (PoC): Агентите автоматично създават безопасни симулации, доказващи съществуването на дефекта, без да компрометират реалните данни на гражданите.
Това постижение показва, че задачи, които биха изисквали хиляди човекочасове и десетки милиони лири за външни консултанти, могат да бъдат изпълнени херметично и надеждно за часове.
Защита на критичната инфраструктура в ерата на кибероръжията
Разкритията идват на фона на засилващи се опити за кибершпионаж и саботаж срещу западната критична инфраструктура от страна на държавно спонсорирани хакерски групи. Ако тези 500 дефекта бяха останали скрити, те можеха да бъдат експлоатирани за парализиране на болници или манипулиране на енергийни мрежи в случай на геополитическа криза.
Британският експеримент доказва, че единственият ефективен начин за противодействие на задвижваните от AI кибератаки е пълната автоматизация на защитния вал. Откриването на уязвимости обаче е само половината от уравнението – следващата стъпка на правителството е внедряването на автономни конвейери за автоматично разгръщане на поправки, с което се слага началото на ерата на самовъзстановяващия се държавен софтуер.
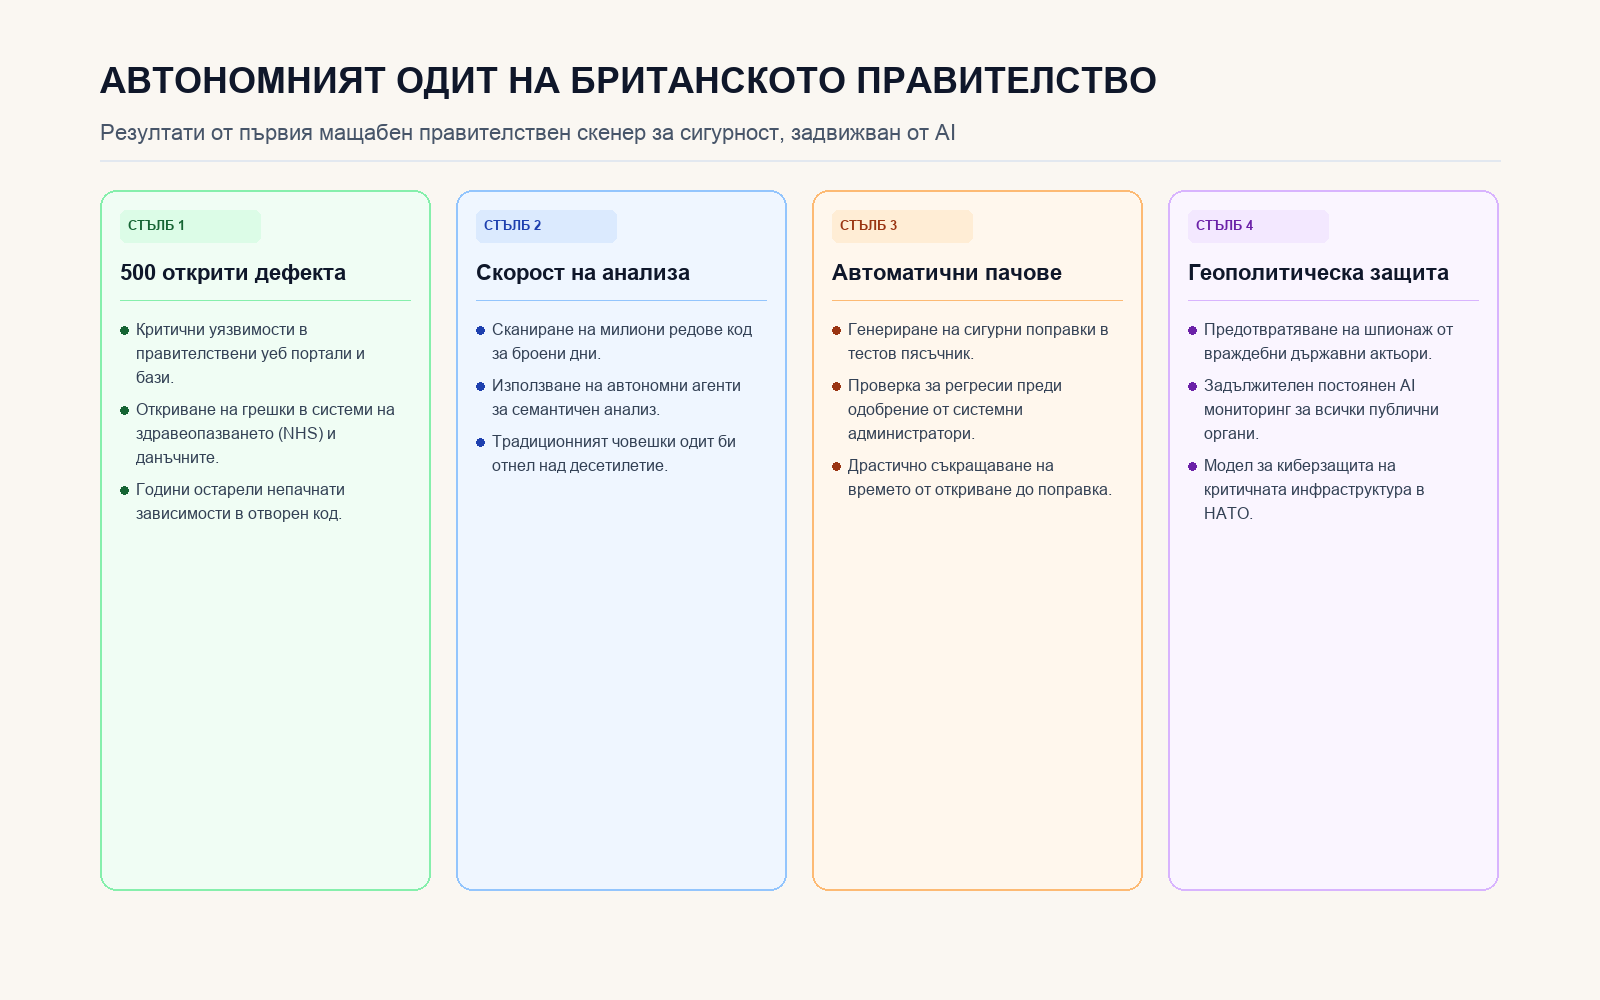
Четири стълба на британската правителствена програма за автономна инспекция и защита на публичния код.
Източници
- BBC News Technology Reporting. (2026-10-22). '500 new vulnerabilities' found in government, says AI minister. BBC News UK Broadcast. https://www.bbc.co.uk/news/videos/c6y8lvg2p50po
- UK National Cyber Security Centre (NCSC). (2026-10-22). Technical Report: Automated Large-Scale Code Auditing in Central Government Digital Infrastructure.