Anthropic пуска безплатен автономен скенер за сигурност на критични проекти с отворен код
Източник: InfoQ / Anthropic Security Initiative
В мащабен жест към глобалната технологична общност, лабораторията за изкуствен интелект Anthropic обяви старта на програма за безплатен, автономен одит на сигурността на софтуера с отворен код (Open-Source Security) [1]. Инициативата предоставя на поддържащите ключови публични проекти (maintainers) достъп до специализирана версия на Claude, фино настроена за откриване на уязвими архитектурни конструкции в езици за системно програмиране като C, C++, Rust и Go.
Програмата действа на принципа на доброволно включване (opt-in) и цели да защити гръбнака на глобалната дигитална икономика — от ядрото на Linux до криптографските библиотеки — от сложни субтилни атаки и неволни грешки в паметта.
От статичен анализ към семантична формална верификация
Традиционните скенери за уязвимости (SAST) страдат от два вродени дефекта: заливат разработчиците с хиляди фалшиво положителни сигнали или пропускат сложни логически дефекти, възникващи при взаимодействието на множество модули. Инструментът на Anthropic променя тази парадигма:
- Семантично разбиране на архитектурата: Моделът не просто търси познати текстови шаблони, а конструира цялостен граф на изпълнението, проследявайки потока на данните от мрежовия сокет до регистрите на процесора.
- Генериране на математически доказателства: Чрез интеграция с методи за формална софтуерна верификация, Claude генерира формални тестове за валидация (Proof-of-Concept), доказващи наличието на бъг, и паралелно предлага коригиран код, който не нарушава съвместимостта.
- Пълна изолация на кода: В съответствие с най-високите стандарти за поверителност, анализираният код не се запазва на сървърите и не се използва за обучение на следващи поколения модели.
Тази инициатива е ключова за дългосрочната безопасност на изкуствения интелект.
Стратегически и макроикономически последици
Значението на този ход не може да бъде надценено. Катастрофални инциденти от миналото, като уязвимостите Heartbleed, Log4Shell или опитът за саботаж на XZ Utils, показаха колко крехка е дигиталната цивилизация, разчитаща на библиотеки с отворен код, поддържани доброволно от шепа претоварени ентусиасти. Предоставяйки безплатен автономен AI одитор с възможности на водещ експерт по сигурността, Anthropic премахва това структурно неравенство.
В геополитически план инициативата укрепва защитата на западния софтуерен стек срещу финансирани от държави хакерски групи, които инвестират милиони в автоматизирано търсене наゼロ-day пробиви. За самата компания Anthropic това е блестящ стратегически ход, който циментира репутацията ѝ на лидер в етичния изкуствен интелект и създава огромен резервоар от доброжелателност сред глобалната общност на разработчиците точно преди планираното първично публично предлагане на борсата.
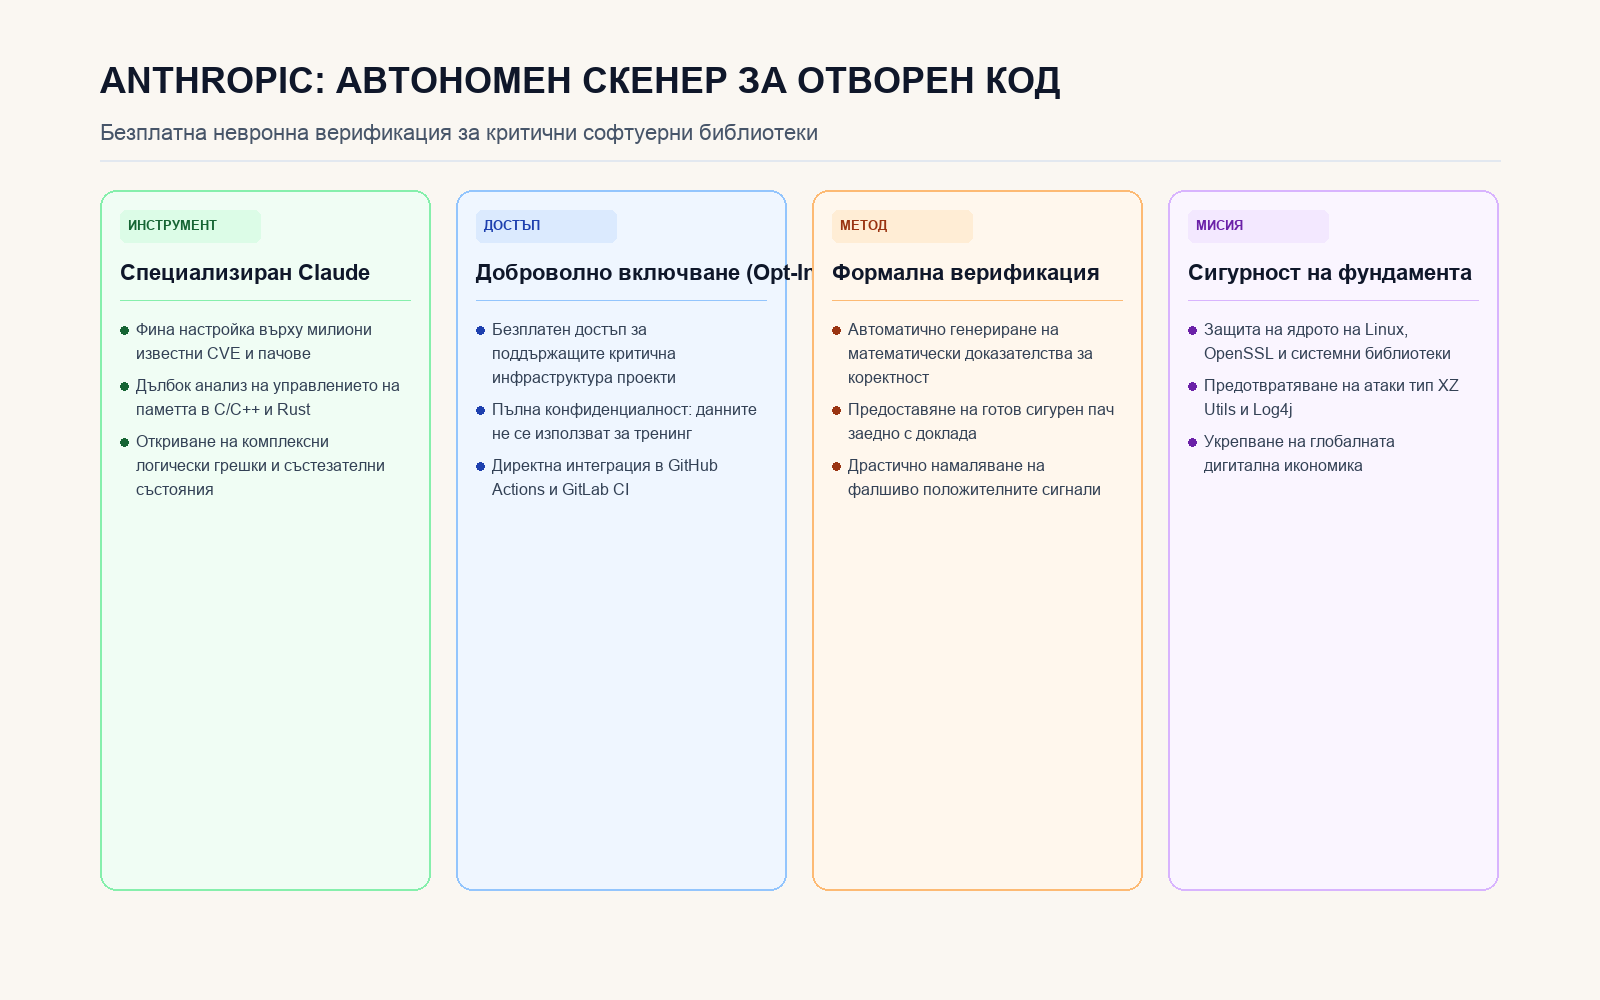
Четири ключови стълба на инициативата на Anthropic за укрепване на софтуера с отворен код.
Източници
- InfoQ Software Architecture & Security. (2026-10-23). Anthropic Adds Opt-In Security Scanning for Critical Open-Source Projects. InfoQ Enterprise Engineering. https://www.infoq.com/news/2026/10/anthropic-oss-security-scanner/
- Open Source Security Foundation (OpenSSF). (2026-10-23). Automating Vulnerability Discovery in Critical Infrastructure: The Role of Frontier Model Code Evaluators. OpenSSF Policy Reports.