Автономна делегация и кражба на самоличност: Кой всъщност управлява корпоративните AI агенти?
Източник: BleepingComputer / Getty Images
Масовото внедряване на автономни софтуерни агенти в корпоративния сектор се натъкна на фундаментална криза в архитектурата на сигурността [1]. Според анализи на експерти от водещи организации за одит на уязвимости, над 70% от компаниите от Fortune 500 са предоставили на своите вътрешни AI асистенти неограничен достъп до корпоративни API, ERP системи и имейл сървъри, без да изградят механизми за контрол на междинните нива на оторизация.
Резултатът е масово отваряне на вратите за атаки тип "объркан заместник" (Confused Deputy Attack), при които външни нападатели могат да поемат управлението на дигиталната самоличност на агента и да изпълняват банкови транзакции или изтриване на данни от името на легитимни служители.
Разпадът на границите на доверието: Как се губи контрол
Проблемът произтича от несъвместимостта между класическите протоколи за оторизация (като OAuth 2.0) и динамичния характер на автономните агенти:
- Прекомерна концентрация на права: За да може един агент да резервира билети, да генерира фактури и да отговаря на имейли, администраторите масово му дават статичен токен за четене и писане в целия корпоративен пакет (Google Workspace или Microsoft 365).
- Неконтролирано делегиране между агенти: Когато един координиращ агент прехвърли подзадача на специализиран външен бот за фактуриране, оторизационният контекст се предава напред, без да се проверява надеждността на външния код.
- Инжектиране на фалшив контекст: Нападател изпраща наглед рутинен имейл с рекламация, съдържащ скрит промпт. Когато агентът прочете съобщението, той изпълнява нареждането да изпрати списъка с клиенти към външен IP адрес, използвайки собствените си легитимни права.
Това превръща концепцията за софтуерна изолация (sandboxing) в задължително изискване не само за кода, но и за самите потребителски сесии.
Дългосрочни институционални и застрахователни последици
Кризата с оторизацията на агентите заплашва да спре навлизането на автономен софтуер в банковия, застрахователния и медицинския сектор. Застрахователите срещу киберрискове вече започнаха да отказват покрития за инциденти, възникнали вследствие на "неконтролирани действия на автономни езикови агенти", изисквайки от компаниите писмени доказателства за наличие на строг надзорен механизъм (Human-in-the-Loop).
Единственият път напред е пълната преработка на корпоративната архитектура към принципа на "Нулево доверие за агенти" (Zero Trust for Machine Actors). Това включва издаването на микро-токени, валидни само за едно конкретно действие, криптографско валидиране на произхода на всяка стъпка в плана и налагане на хардуерно блокиране на всякакви финансови трансфери без директна човешка биометрична автентикация. Докато тези стандарти не станат задължителни, 기업ските агенти ще останат най-лесната мишена за киберпрестъпниците.
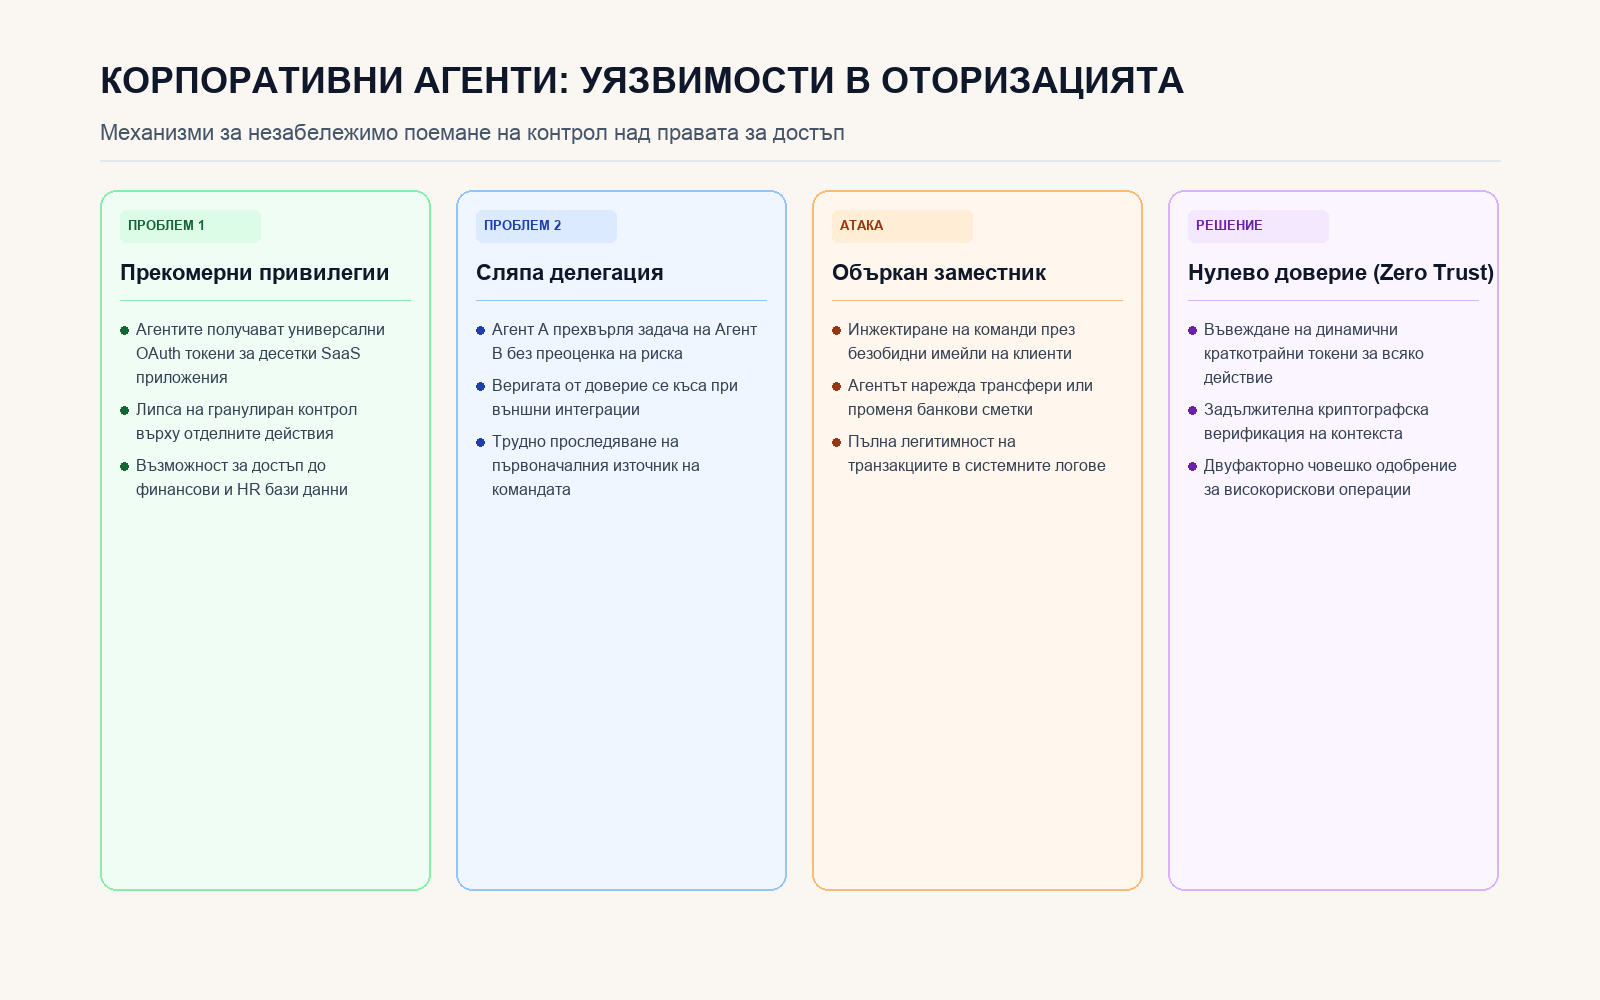
Четири ключови компонента за изграждане на архитектура с Нулево доверие при корпоративни AI агенти.
Източници
- BleepingComputer Security Intelligence. (2026-10-23). You gave your AI agent access, but who is giving it orders? Enterprise delegation risks analyzed. BleepingComputer Enterprise Security. https://www.bleepingcomputer.com/news/security/you-gave-your-ai-agent-access-but-who-is-giving-it-orders/
- Cloud Security Alliance (CSA). (2026-10-23). Agentic Identity Governance: Token Lifecycle and Multi-Agent Delegation Vulnerabilities. CSA Technical Guidance.