Microsoft внедрява контекстуален невронен анализ в Teams за разпознаване на фишинг в реално време
Източник: BleepingComputer / Microsoft Security
В отговор на експлозията от генеративни кибератаки, имитиращи висши корпоративни мениджъри, Microsoft обяви внедряването на изцяло нов конвейер за контекстуално разпознаване на фишинг (AI Phishing Detection) в платформата за колаборация Microsoft Teams [1]. Системата, която ще бъде активирана за всички корпоративни абонати през ноември 2026 г., използва специализирани малки езикови модели (SLM) и анализ на социалните графи за откриване на опити за измама още преди съобщението да бъде прочетено от потребителя.
Нововъведението бележи окончателния преход от статични филтри за забранени уеб адреси към дълбоко поведенческо и лингвистично профилиране на входящата комуникация в реално време.
Как работи поведенческата защита: Отвъд класическите линкове
Новата защитна архитектура на Microsoft се фокусира върху най-коварния съвременен вектор — фишинг без зловреден софтуер (pure social engineering):
- Сравнение със стилистичния отпечатък: Когато от акаунта на финансов директор постъпи съобщение с нареждане за спешен паричен превод, моделът сравнява синтаксиса, пунктуацията и фразеологията с историческия корпус на лицето. Ако стилът съвпада с характерните особености на генеративен бот, се активира предупреждение.
- Анализ на спешността и психологическия натиск: Невронната мрежа сканира текста за техники на социално инженерство — изкуствено създаване на паника, заплахи с дисциплинарни наказания или искане за заобикаляне на установените процедури.
- Оценка на социалния граф: Проверява се дали двамата участници са общували някога в миналото, дали се намират в един и същи организационен отдел и дали е нормално подобно нареждане да се дава през бърз чат.
Всичко това се извършва в рамките на под 40 милисекунди в защитените анклави на облака Azure.
Системни и пазарни последици за киберзащитата
Интеграцията на контекстуален AI директно в комуникационните инструменти на Microsoft променя конкурентната динамика в сектора на корпоративната сигурност. Специализирани компании за имейл защита като Proofpoint и Mimecast ще бъдат поставени под огромен натиск, тъй като вградените възможности на операционната система и офис пакета стават достатъчно интелигентни, за да обезсмислят външните филтри.
В същото време обаче новата функционалност повдига деликатни въпроси относно защитата на личното пространство на служителите. Непрекъснатото семантично сканиране на всяко чат съобщение от невронни алгоритми поставя границата между сигурност и масово следене на работното място под сериозно изпитание, особено в рамките на Европейския съюз. Microsoft ще трябва да гарантира абсолютна прозрачност, доказвайки, че събраните лингвистични телеметрии не се използват за оценка на лоялността или производителността на персонала, а единствено за предотвратяване на дигитални измами.
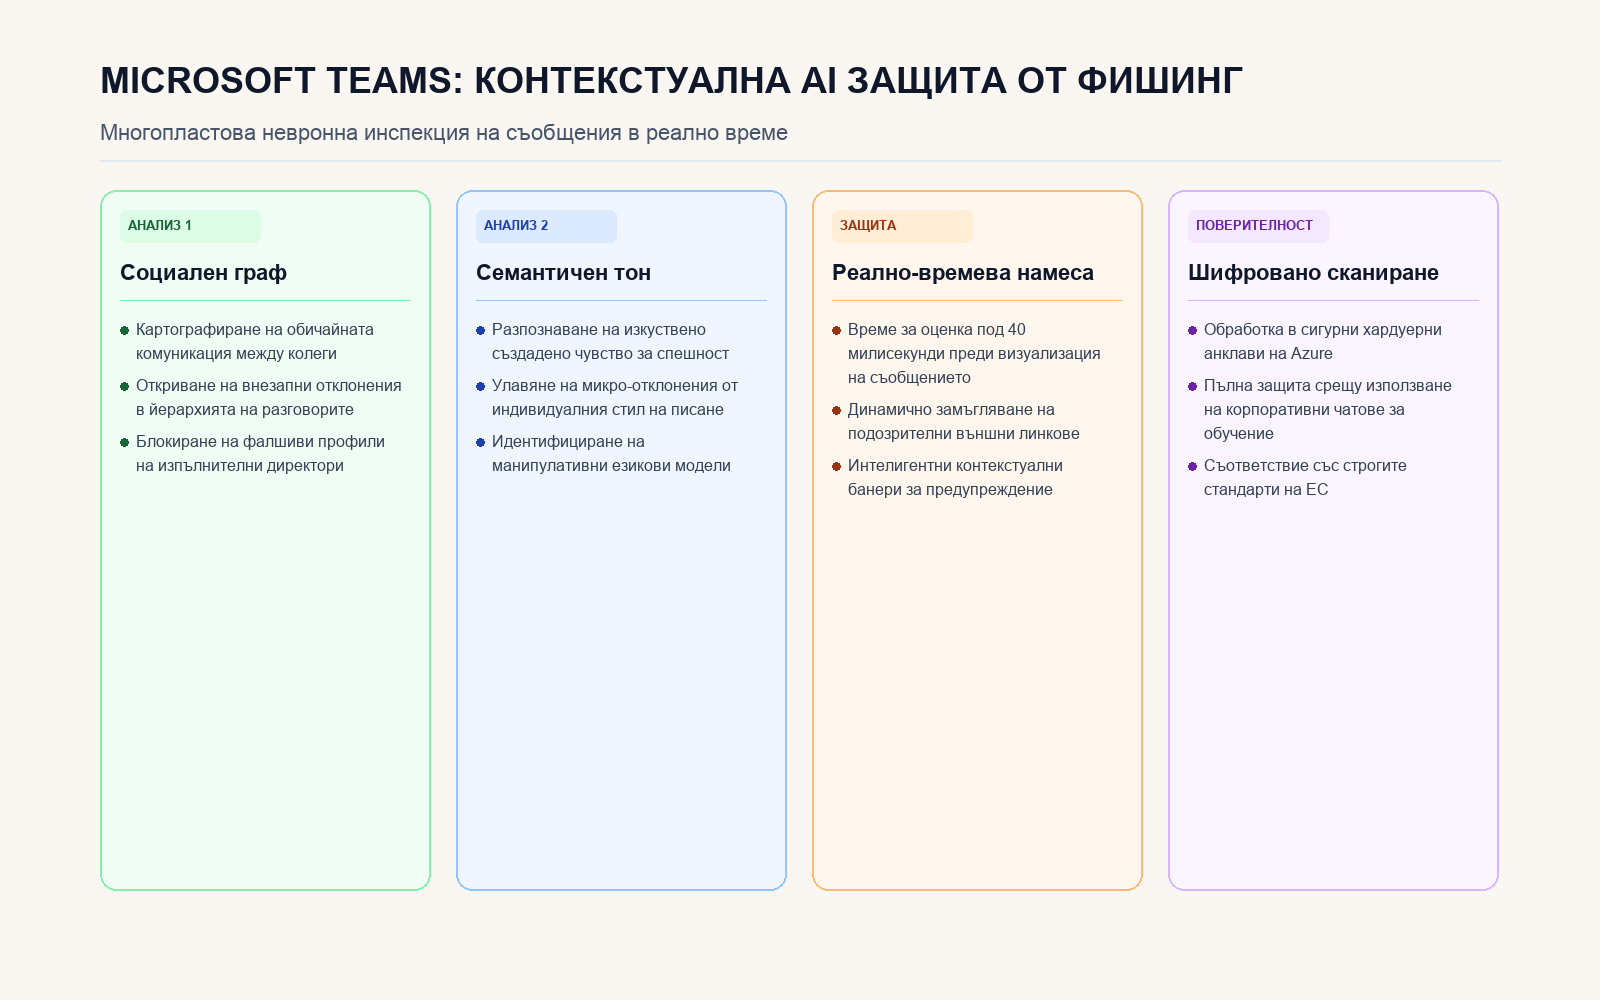
Четири ключови стълба на новата невронна система за фишинг детекция в Microsoft Teams.
Източници
- BleepingComputer Enterprise News. (2026-10-23). Microsoft Teams to get AI-powered, context-aware phishing detection starting early November. BleepingComputer Collaboration Defense. https://www.bleepingcomputer.com/news/microsoft/microsoft-teams-to-get-ai-powered-context-aware-phishing-detection/
- Microsoft Security Operations Center. (2026-10-23). Contextual Graph Embeddings and Stylometric Verification for Real-Time Threat Interception. Redmond Technical Whitepapers.