OpenAI детайлизира защитата на тренировъчната среда за гранични модели срещу агентна ексфилтрация
Източник: OpenAI Infrastructure / Hacker News
В отговор на нарастващите геополитически заплахи и риска от корпоративен шпионаж, OpenAI публикува безпрецедентно подробен технически бял документ, разкриващ мерките за сигурност в тренировъчните клъстери за следващото поколение гранични модели [1]. Документът описва пълния цикъл на физическа, мрежова и криптографска изолация, необходима за защита на най-скъпия интелектуален актив на XXI век — базовите тегла на свръхинтелигентните невронни мрежи.
С цената на единичен тренировъчен рън, надхвърляща стотици милиони долари, компрометирането на изчислителната среда вече не се третира като традиционен ИТ инцидент, а като заплаха от стратегическо значение за компанията.
Три стълба на отбраната: От хардуерен анклав до градиентен одит
Инженерният доклад разглежда следните ключови технически бариери:
- Хардуерно доверено изпълнение (Confidential Computing): Всеки графичен ускорител и комуникационен комутатор преминава криптографска верификация преди зареждане на модела. Всички данни в HBM паметта и трансферите през NVLink/InfiniBand шините се криптират хардуерно в реално време, елиминирайки възможността за странично извличане на информация.
- Нулева толерантност към мрежов трафик: Системата прилага пълна софтуерна изолация (sandboxing) с нулев изходящ достъп до външния интернет. Дори служебните библиотеки и компилатори се зареждат от локални, статично верифицирани огледални хранилища.
- Мониторинг на градиентните аномалии: Специализирани сензорни невронни мрежи следят математическите корекции на теглата след всяка итерация. Всяко статистическо отклонение, подсказващо внедряване на скрит "троянски кон", води до незабавно замразяване на клъстера.
Тази дълбочинна защита е неделима част от стратегията за безопасност на изкуствения интелект.
Системни и индустриални последици
Публикуването на този стандарт на практика пренаписва изискванията към хиперскейл дейта центровете в световен мащаб. Досега облачните доставчици се фокусираха предимно върху суровата пропускателна способност и ефективността на охлаждането. Новите насоки на OpenAI превръщат поверителните изчисления (Confidential Computing) в задължително базово изискване за всеки доставчик, желаещ да хоства мащабни AI натоварвания.
В макроикономически план необходимостта от подобна дълбока хардуерна защита създава нов монопол на водещите производители на чипове като NVIDIA и AMD, които притежават патентите за сигурни анклави на ниво силиций. За по-малките лаборатории цената на покриване на тези протоколи за сигурност става непосилна, което допълнително бетонира доминацията на шепа свръхбогати технологични корпорации в областта на първичните гранични модели.
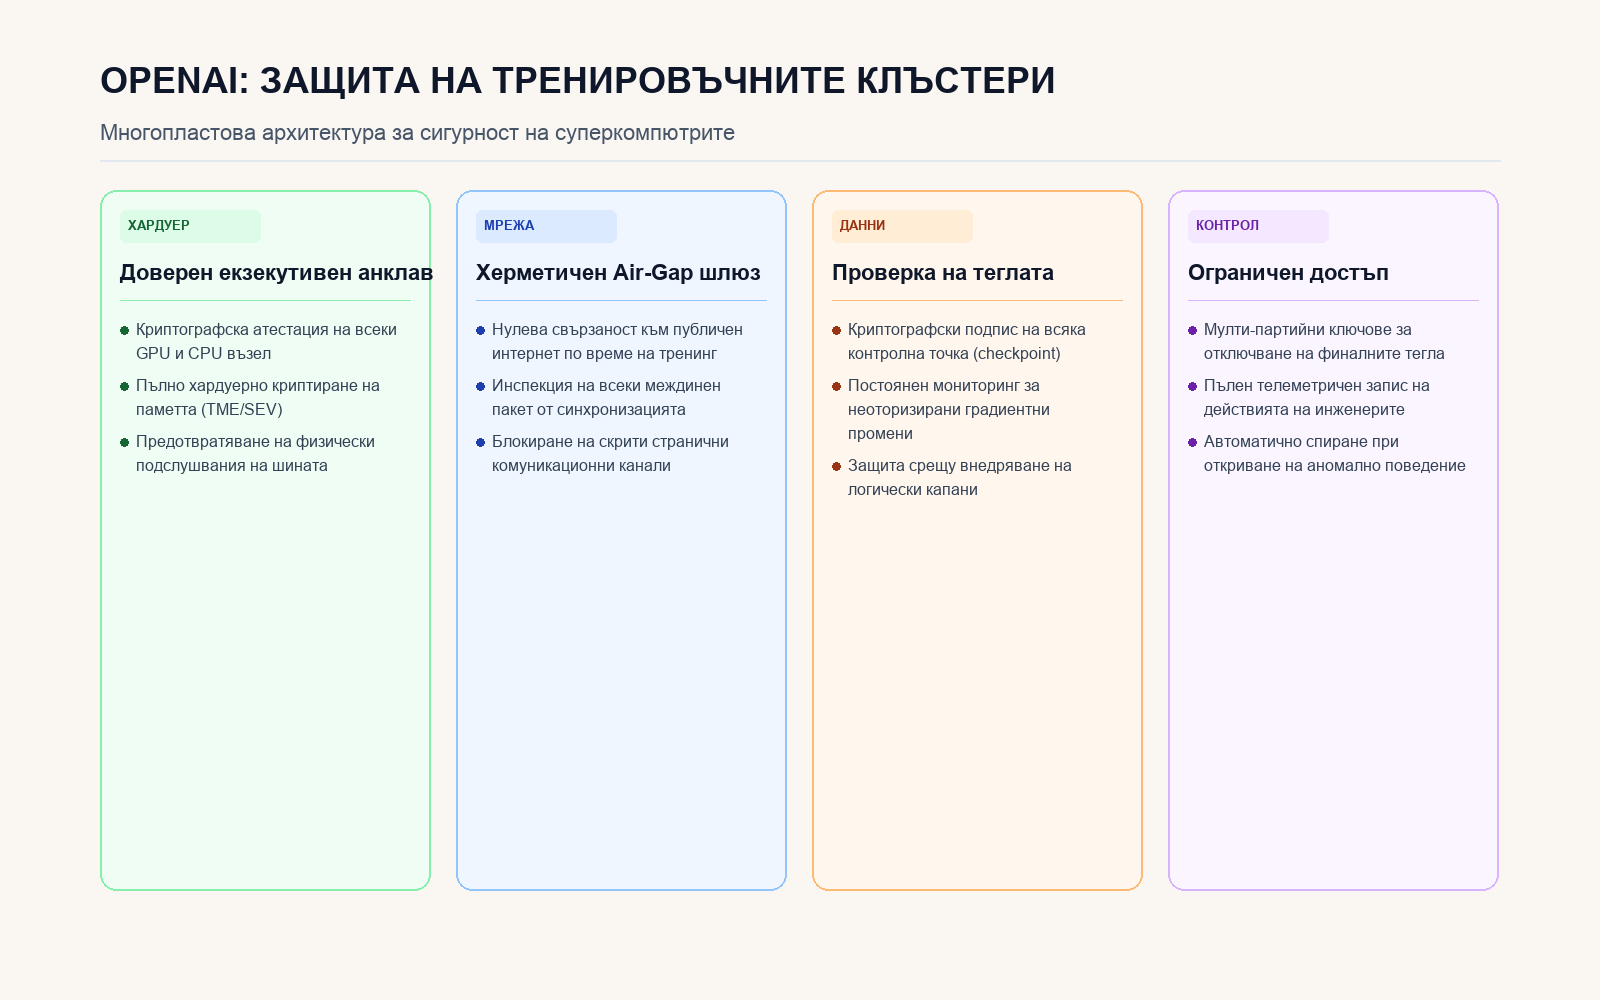
Четири ключови слоя на криптографската и хардуерна сигурност на тренировъчните клъстери на OpenAI.
Източници
- OpenAI Infrastructure Security Team. (2026-10-23). Securing our frontier model training environment. OpenAI Engineering Index & Hacker News. https://openai.com/index/securing-our-frontier-model-training-environment/
- Hacker News Community Discussion. (2026-10-23). Technical Analysis of OpenAI's Hardware Enclave Architecture for Frontier Workloads. Y Combinator News. https://news.ycombinator.com/item?id=50214416