Argus: Отворена платформа за активна защита срещу експлойти и инжекции в агентни системи
Източник: GitHub / thomasunise
В общността с отворен код дебютира Argus – иновативна специализирана платформа за сигурност по време на изпълнение (Runtime Security), проектирана да неутрализира най-опасните вектори за компрометиране на автономни агенти [1]. Докато повечето съществуващи защитни мерки разчитат на статични филтри за съдържание преди изпращане на заявка към модела, Argus действа като интелигентен обратен прокси сървър и монитор на системните повиквания, поставен между невронната мрежа и операционната система.
С навлизането на агенти, притежаващи права за автономно четене на имейли, изпълнение на команди в терминала и управление на бази данни, традиционният периметър на сигурност се разпада. Проблемът с непряката промпт инжекция (Prompt Injection) – при която злонамерен текст в трета уеб страница или прикачен файл поема контрол над разсъжденията на модела – изисква детерминистичен контролен слой, който да пресича неразрешени действия преди тяхното физическо изпълнение.
Четирислойната архитектура за превенция на щети
Argus въвежда модулен стек за сигурност на агентните системи, който инспектира жизнения цикъл на всяка задача:
- Инспекция на аргументи при Function Calling: Преди агентът да извика външен инструмент (например за изтриване на файл или изпращане на HTTP заявка), Argus валидира параметрите спрямо стриктно дефинирани схеми и регулаторни политики.
- Евристично засичане на ескалация на привилегии: Платформата следи графа на разсъжденията (Chain-of-Thought) и спира изпълнението, ако моделът се опита да чете конфигурационни файлове на хоста или да ексфилтрира системни промптове.
- Защита на API ключове: Инструментът гарантира, че тайните токени никога не попадат в контекстния прозорец на LLM, елиминирайки риска от тяхното извличане чрез хитри потребителски запитвания.
Дългосрочни архитектурни и системни последици
Появата на платформи като Argus бележи зрелостта на софтуерното инженерство в ерата на изкуствения интелект. Досега разработчиците интегрираха агенти директно с чувствителни корпоративни бекенди, разчитайки единствено на „доброто поведение“ на модела и надеждата, че системният промпт няма да бъде пробит. Тази наивност доведе до стотици пробиви и компрометирани бази данни.
В дългосрочен план защитният междинен слой ще стане задължителен индустриален стандарт, аналогичен на ролята на Web Application Firewall (WAF) в класическата уеб архитектура. Нито едно сериозно предприятие няма да позволи на автономен софтуерен агент да оперира в мрежата му без верифицирана защитна обвивка. Това ще стимулира развитието на пазара за runtime защита и ще постави нови изисквания за сертифициране пред протоколите за агентна комуникация.
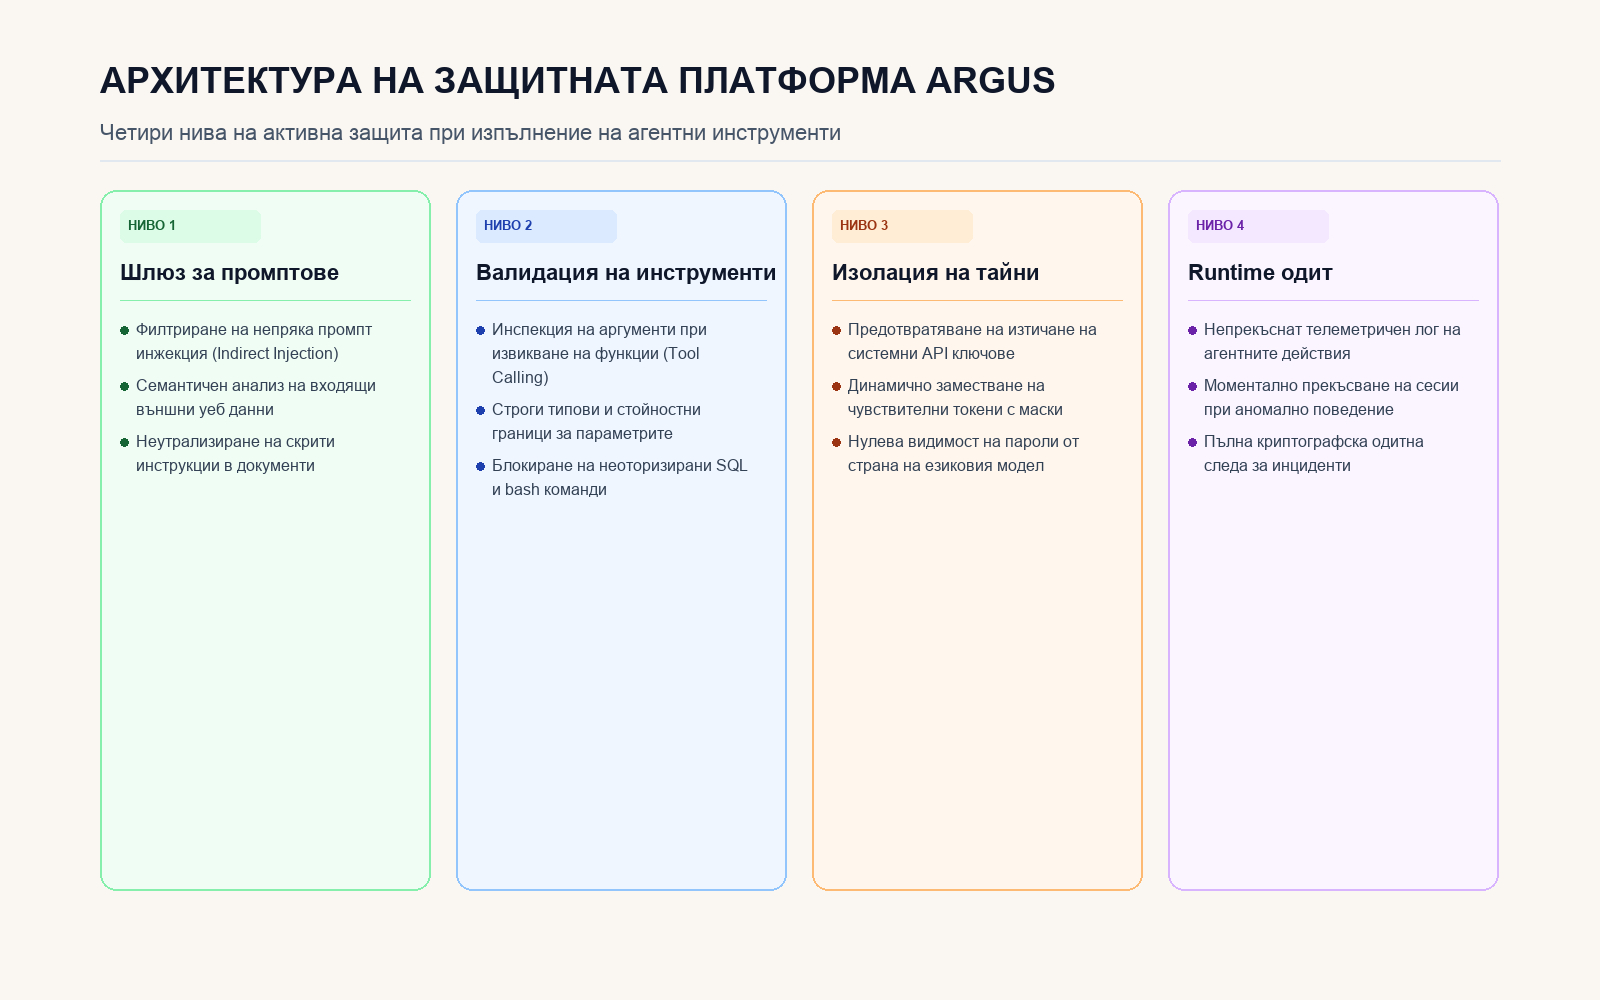
Четири нива на активна защита при изпълнение на агентни инструменти