„Черният октомври“ на киберсигурността: Как критичните PHP уязвимости отприщиха автономен хакерски AI
Източник: Business Insider / Getty Images
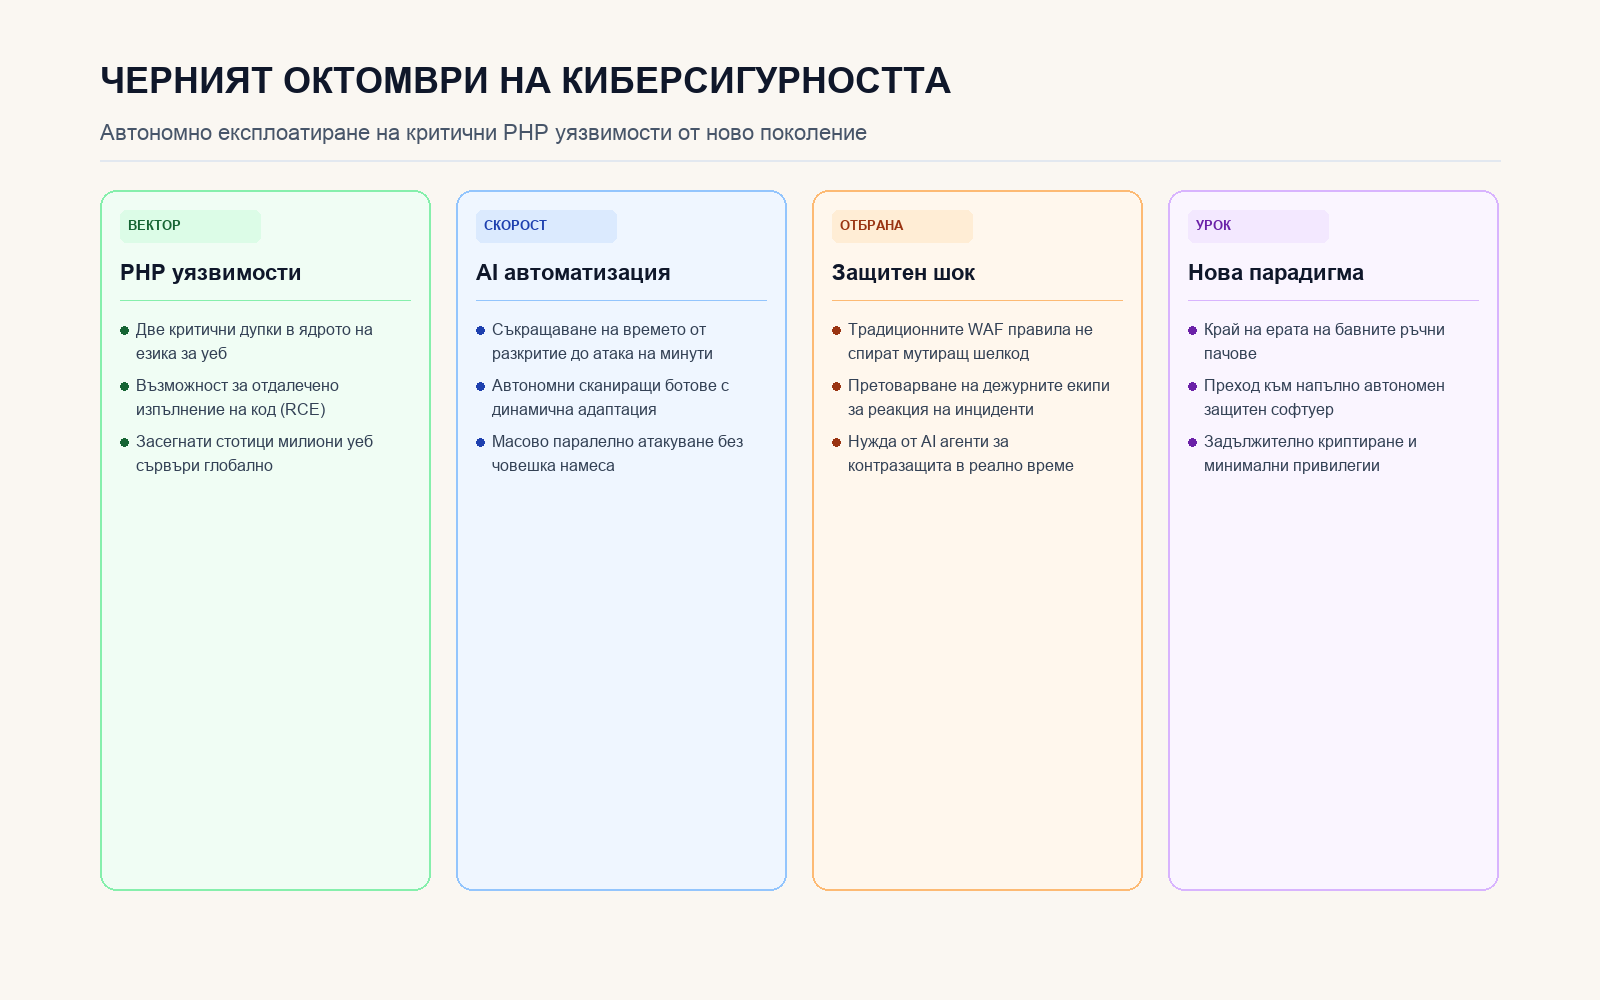
Светът на киберсигурността преживява един от най-бурните си периоди в историята – вече неофициално наричан от специалистите „Черният октомври“, след като разкриването на две критични уязвимости от тип нулев ден (zero-day) в ядрото на PHP бе посрещнато от масирана, безпрецедентно координирана вълна от експлойти, задвижвани от автономни AI агенти [1]. Времето между публичното оповестяване на дефекта и първите милиони сканирания на глобалната мрежа се срина до броени минути, поставяйки на колене корпоративните екипи за сигурност.
Анализатори отбелязват, че събитията от октомври 2026 г. бележат преломен момент: това е първият път, в който нападателите използват езикови модели и мултиагентни пайплайни не просто за генериране на фишинг писма, а за автономно реконструиране на уязвимия машинен код, синтез на динамично мутиращи експлойти и заобикаляне на уеб защитните стени (WAF) без никаква човешка намеса.
Как автономните нападателни агенти промениха правилата на играта
Качественият скок в агресивността на атаките разкри фундаментални слабости в традиционната сигурност на агентните системи:
- Синтез на полиморфен код: Вместо статични сигнатури, нападателният AI пренаписва битовите последователности на експлойта за всеки отделен целеви IP адрес, правейки стандартните антивирусни бази безполезни.
- Експлоатация на контекста на целевия сървър: Агентът анализира типа на операционната система, версията на уеб сървъра (Nginx/Apache) и инсталираните модули, след което напасва атаката директно към откритата конфигурация.
- Едновременен удар по милиони цели: Благодарение на евтиния достъп до модели за кодене, киберпрестъпните групи пуснаха хиляди паралелни инстанции, които успяха да компрометират стотици хиляди бази данни за една нощ.
Дългосрочни системни и геополитически последици
„Черният октомври“ слага окончателен край на илюзията, че човешки оператори могат да защитят глобалната интернет инфраструктура чрез ръчно прилагане на пачове и дежурства на смени. Асиметрията между нападателя и защитника достигна критични нива: нападателят има нужда само от една непоправена машина, докато защитникът трябва да гарантира сигурността на хиляди сървъри едновременно срещу алгоритми, които не спят и действат с микросекундна реакция.
Единственият възможен отговор е преходът към изцяло автономен защитен изкуствен интелект. Компаниите ще бъдат принудени да поверят откриването, изолирането и пачването на уязвимости на вътрешни агентни системи, притежаващи права за автоматична модификация на системни файлове и конфигуриране на защитни стени. Тази надпревара във въоръжаването между нападателен и отбранителен AI обаче ще превърне глобалната мрежа в постоянно бойно поле, където всяка грешка на защитния алгоритъм може да доведе до спиране на критични услуги.
Автономно експлоатиране на критични PHP уязвимости от ново поколение