Data Agent Kit на Google излезе в GA: Разделяне на защитните прегради между умения и IAM роли
Източник: InfoQ / Google Cloud
Корпоративното подразделение на Google Cloud обяви официалното пускане в обща наличност (General Availability, GA) на своя пакет Data Agent Kit – модерен набор от инструменти и сървъри по отворения стандарт Model Context Protocol (MCP), създаден да реши един от най-трудните проблеми в корпоративния AI: осигуряването на сигурен достъп на автономни агенти до критични бази данни [1].
Основната архитектурна иновация в Data Agent Kit е категоричното разграничаване между дефиницията на „уменията“ (skills) на агента и неговите права за достъп чрез Identity and Access Management (IAM). В досегашните практики агентът често получаваше споделена връзка с широки привилегии, което носеше колосален риск от случайно изтриване на таблици или нерегламентирано извличане на конфиденциална финансова информация при халюцинация на модела.
Двойна защита: Как работят новите агентни предпазни прегради
Data Agent Kit въвежда модел на минимални привилегии чрез специализирани предпазни бариери за агенти (Agent Guardrails):
- Стриктен семантичен шлюз: Агентът заявява абстрактно намерение (например „покажи приходите за тримесечието по региони“), което се валидира от MCP сървъра и се преобразува в параметризирана SQL заявка, елиминирайки възможността за SQL инжекция.
- Временни делегирани токени: Вместо статичен сервизен акаунт, всяка транзакция се изпълнява с динамичен криптографски токен, издаден единствено за конкретната сесия и обвързан с самоличността на потребителя, инициирал заявката.
- Автоматична маскировка на лични данни (PII): Всички резултати от BigQuery или Spanner преминават през слой за динамична анонимизация преди да бъдат върнати в контекстния прозорец на езиковия модел.
Дългосрочни корпоративни и индустриални последици
Пускането на Data Agent Kit в GA ознаменува края на експерименталния период за корпоративните агенти и началото на тяхната масова промишлена интеграция. Досега финансовите институции, здравеопазването и държавните агенции се въздържаха от широкомащабно внедряване на LLM асистенти върху своите данни именно поради липсата на строг криптографски и одитен контрол.
Утвърждаването на стандарта MCP от технологичен гигант като Google циментира отворения протокол като универсалното есперанто за свързване на модели и корпоративни инструменти. Това ще маргинализира затворените патентовани рамки и ще даде възможност на организациите свободно да сменят доставчиците на базови модели, запазвайки непокътнати своята база данни, IAM политики и каталог от агентни умения.
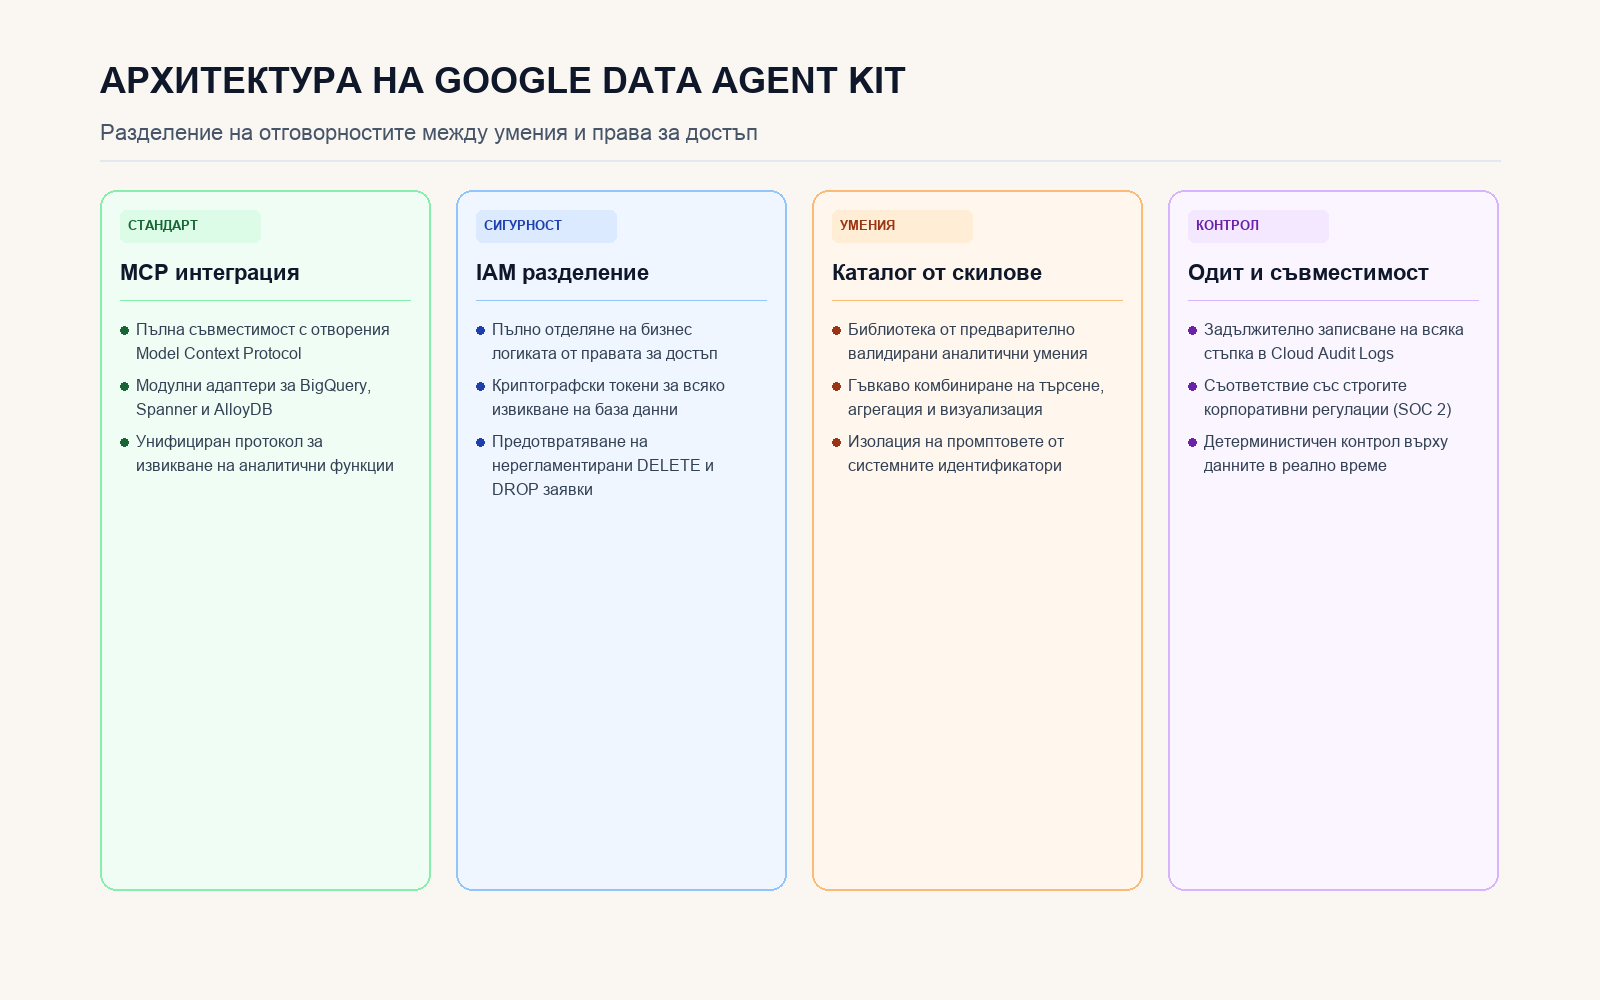
Разделение на отговорностите между умения и права за достъп